5 советов по защите аккаунта NoxHash
Защитите аккаунт NoxHash и доход в BTC пятью практическими советами: 2FA, надёжные пароли, защита от фишинга, мониторинг входов, защита от мошенников.
Ваш аккаунт NoxHash хранит реальный доход в BTC от майнеров, работающих 24/7 в нашем дата-центре в Казахстане, что делает его целью, достойной защиты. Эти 5 практических советов — 2FA с кодами восстановления, уникальный пароль, добавление URL в закладки, мониторинг входов и осведомлённость о мошенничестве — требуют около 10 минут на настройку и блокируют наиболее значимые атаки.
Почему безопасность аккаунта важна для облачного майнинга
В отличие от обычного веб-приложения, аккаунт облачного майнинга представляет накапливающуюся ценность: доход в BTC капает в ваш кошелёк каждую минуту, депозиты USDT готовы к покупке новых майнеров, а в вашем профиле хранятся адреса для вывода, которые может изменить злоумышленник. Одной украденной сессии достаточно, чтобы перенаправить средства, заработанные вами за месяцы.
Хорошая новость: большинство реальных атак основаны на базовых ошибках — повторное использование паролей, переход по фишинговым ссылкам или доверие «агенту поддержки» в Telegram. Каждый из пяти приведённых ниже советов закрывает одну из этих дверей. Согласно руководству CISA Shields Up, одно только включение многофакторной аутентификации блокирует подавляющее большинство автоматизированных попыток захвата аккаунта.
Совет 1 — Включите 2FA и сохраните 8 кодов восстановления
Риск: утечка или подбор одного пароля позволяет злоумышленнику войти в систему, опустошить кошелёк или изменить адрес вывода. Аккаунты только с паролем — крупнейший единичный источник захватов крипто-аккаунтов.
Действие: откройте Профиль → Безопасность в NoxHash, отсканируйте QR-код с помощью Google Authenticator, Authy или 1Password и подтвердите 6-значным кодом. NoxHash немедленно выдаёт 8 одноразовых кодов восстановления — скачайте их, распечатайте или сохраните в менеджере паролей. Каждый код работает ровно один раз, если вы потеряете телефон.
Почему это работает: коды TOTP меняются каждые 30 секунд и никогда не покидают ваше устройство. Даже если злоумышленник заполучит ваш пароль через утечку данных на другом сайте, для входа ему всё равно понадобится ваш физический телефон. Коды восстановления предотвращают другой сбой — блокировку доступа, — чтобы вы никогда не потеряли доступ к собственным BTC.
Совет 2 — Используйте уникальный надёжный пароль из менеджера паролей
Риск: повторное использование пароля. Если вы используете на NoxHash тот же пароль, что и на форуме, взломанном три года назад, боты credential-stuffing рано или поздно попробуют эту комбинацию на всех известных им крипто-платформах.
Действие: установите надёжный менеджер паролей — Bitwarden (бесплатный, с открытым исходным кодом), 1Password или Proton Pass — и позвольте ему сгенерировать случайный пароль из 16+ символов для NoxHash. Никогда не вводите этот пароль вручную где-либо ещё. Это соответствует руководству NIST SP 800-63B по паролям: длинные, уникальные, машинно-сгенерированные строки значительно превосходят короткие «запоминающиеся» пароли.
Bitwarden
Бесплатный тариф покрывает неограниченное количество паролей на всех устройствах. Открытый исходный код и прошедший аудит — надёжный выбор по умолчанию для большинства пользователей.
1Password
Платный, отточенные семейные и бизнес-планы. Включает оповещения Watchtower, когда ваши учётные данные появляются в известных утечках.
Proton Pass
Сквозное шифрование от команды Proton Mail. Хороший выбор, если вы уже живёте в экосистеме Proton.
Почему это работает: уникальный случайный пароль из 16 символов невозможно взломать в сколько-нибудь реалистичные сроки, и он бесполезен для ботов credential-stuffing. Если ваш email раскроют в будущей утечке, ваш аккаунт NoxHash останется нетронутым, потому что пароль существует только на одном этом сайте.
Совет 3 — Добавьте настоящий URL в закладки и никогда не кликайте по ссылкам для входа
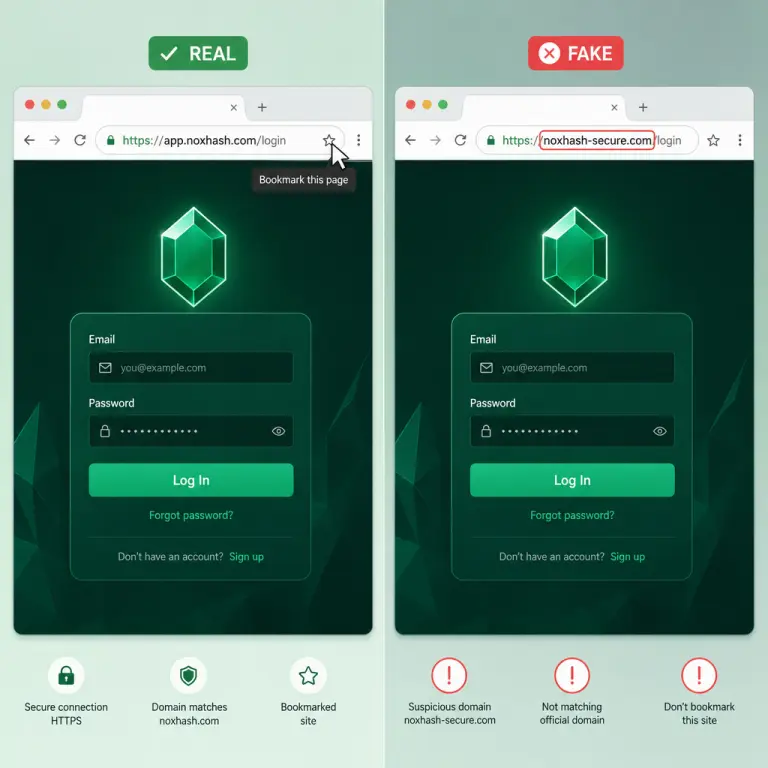
Риск: фишинг. Злоумышленники регистрируют похожие домены (noxhαsh.com, nox-hash.io) и рассылают письма, сообщения в Telegram или покупают поисковую рекламу, идеально имитирующую NoxHash. Вы кликаете, вводите учётные данные, и поддельный сайт в реальном времени пересылает их на настоящий NoxHash — вместе с вашим кодом 2FA.
Действие: при первом посещении NoxHash добавьте настоящий URL в закладки браузера. С этого момента заходите на NoxHash только через закладку. Считайте каждую ссылку из email, Telegram, рекламы или результатов Google ненадёжной. Если вы получили письмо, похожее на поддержку NoxHash, игнорируйте его ссылки и переходите на сайт через закладку, чтобы проверить.
Почему это работает: вся фишинговая воронка зависит от того, чтобы вы попали на неправильный домен. Уберите этот шаг — и атака провалится, даже если сообщение выглядит безупречно. Фишинговые наборы с перехватом 2FA в реальном времени не могут имитировать домен, на который вы заходите через собственную закладку.
Совет 4 — Регулярно отслеживайте последнюю активность входов
Риск: тихая компрометация. Если злоумышленник всё же проскользнёт — возможно, через общее устройство или старый токен сессии — он постарается оставаться незаметным как можно дольше, пока ваш кошелёк не наполнится. Раннее обнаружение несанкционированного доступа позволяет заменить учётные данные до того, как что-то будет выведено.
Действие: открывайте Профиль → Последняя активность раз в неделю. Каждая запись показывает IP-адрес, устройство (браузер + ОС) и примерное местоположение каждого входа. Заметили что-то, чего вы не делали — страну, где никогда не были, браузер, которым не пользуетесь, время, когда спали — относитесь к этому как к компрометации: смените пароль, обновите 2FA, отзовите активные сессии и свяжитесь с поддержкой.
Как выглядит нормальный журнал активности
- Один и тот же город или регион каждый раз (ваш домашний провайдер или обычная мобильная сеть).
- Устройства и браузеры, которые вы действительно используете (например, Chrome на Windows, Safari на iPhone).
- Временные метки, соответствующие вашим привычкам — никаких сессий в 3 часа ночи, если вы никогда не пользуетесь ночью.
Почему это работает: злоумышленники не могут скрыть IP, с которого подключаются. Даже если они маршрутизируют через VPN, страна или провайдер будут отличаться от вашего обычного профиля. Еженедельный 30-секундный взгляд на журнал активности часто оказывается самым ранним возможным сигналом того, что что-то не так.
Совет 5 — Остерегайтесь социальной инженерии и фальшивой «поддержки»
Риск: человек-злоумышленник часто опаснее технического. Он напишет вам в Telegram, представившись «поддержкой NoxHash», попросит поделиться экраном, чтобы «исправить проблему с депозитом», или отправит в личные сообщения «розыгрыш», требующий назвать код 2FA. Это работает, потому что кажется полезным и срочным.
Простое правило, побеждающее любой вариант этой атаки:
Ни один сотрудник NoxHash никогда не попросит ваш пароль, код 2FA, коды восстановления или удалённое управление вашим компьютером. Никогда.
Любой, кто это делает, выдаёт себя за нас. Закройте чат, заблокируйте аккаунт и свяжитесь через официальный канал поддержки на сайте — никогда через ссылку или контакт, который даёт вам незнакомец.
Действие: доверяйте только официальным каналам NoxHash, до которых вы добрались, начав с вашей закладки — центру поддержки внутри приложения, списку статей помощи, верифицированному почтовому домену. Делайте скриншоты и сообщайте о любых Telegram, Discord, WhatsApp или SMS, которые утверждают, что они из поддержки. Замедляйтесь при давлении срочности: «ваш аккаунт будет заблокирован через 10 минут» — это приём манипуляции, а не реальная политика.
Почему это работает: законной поддержке никогда не нужны ваши секреты, чтобы вам помочь — наши административные инструменты позволяют сотрудникам помогать, не видя ни вашего пароля, ни кода 2FA. В тот момент, когда кто-то их запрашивает, вы наверняка знаете, что это самозванец. Одно это правило обрушивает целую категорию атак.
5 советов с одного взгляда
1. Включите 2FA, сохраните все 8 кодов
Профиль → Безопасность, сканируйте Authenticator, сохраните коды восстановления в менеджере паролей.
2. Уникальный пароль из 16+ символов
Генерируйте через Bitwarden, 1Password или Proton Pass. Никогда не используйте пароль с другого сайта.
3. Добавьте настоящий URL в закладки
Заходите на NoxHash только через закладку. Игнорируйте ссылки для входа в письмах, Telegram или рекламе.
4. Проверяйте Последнюю активность еженедельно
Профиль → Последняя активность. Проверяйте IP, устройство, местоположение. Неизвестная запись = немедленная смена данных.
Закройте на замок свой аккаунт NoxHash уже сегодня
Откройте аккаунт и примените все 5 советов за один присест: включите 2FA, сохраните 8 кодов восстановления, перейдите на уникальный пароль, добавьте настоящий URL в закладки и проверьте Последнюю активность. Ваш доход в BTC заслуживает такой же заботы, как и майнеры, которые его производят.
Часто задаваемые вопросы
Что будет, если я потеряю телефон с 2FA и коды восстановления?
Без обоих восстановление аккаунта требует подтверждения владения через нашу команду поддержки и может занять несколько дней. Именно поэтому хранение 8 кодов восстановления в менеджере паролей или распечатка их в надёжном месте абсолютно необходимы. Создайте новый набор и сохраните его в тот момент, когда включаете 2FA.
Приемлема ли 2FA по SMS для моего аккаунта NoxHash?
NoxHash использует 2FA на основе TOTP-приложения, а не SMS. Это сделано намеренно: SMS уязвимы к SIM-swap атакам, когда мошенник переносит ваш номер на своё устройство. Приложение-аутентификатор генерирует коды офлайн на вашем телефоне, поэтому нечего перехватывать или удалённо захватывать.
Как распознать поддельный сайт или письмо NoxHash?
Проверяйте домен посимвольно — злоумышленники подменяют буквы вроде o/0 или используют похожие Unicode-символы. Настоящие письма NoxHash никогда не просят «подтвердить пароль» или «разблокировать» кошелёк по ссылке. В случае сомнений игнорируйте письмо и заходите на сайт через закладку браузера.
Кто-то в Telegram, представляющийся поддержкой NoxHash, попросил мой код 2FA — это нормально?
Нет — это мошенничество, без исключений. Настоящие сотрудники NoxHash никогда не запрашивают ваш пароль, код 2FA или коды восстановления и никогда не нуждаются в удалённом управлении вашим компьютером. Заблокируйте аккаунт, сделайте скриншоты разговора для записи и сообщите через официальную поддержку на сайте.
Как часто мне следует менять пароль NoxHash?
Современные рекомендации по безопасности говорят: меняйте, когда есть причина — предупреждение об утечке от менеджера паролей, подозрительный вход в Последней активности или если вы подозреваете компрометацию. Смена надёжного уникального пароля по фиксированному расписанию приносит мало пользы и часто ведёт со временем к более слабым паролям.
Что делать, если я вижу в Последней активности вход, который не узнаю?
Считайте это подтверждённой компрометацией. Немедленно смените пароль, пересоздайте 2FA и коды восстановления, отзовите все активные сессии и проверьте адреса для вывода, чтобы убедиться, что они не были изменены. Затем свяжитесь с поддержкой через сайт, чтобы мы помогли расследовать и усилить защиту.
Руководство по безопасности, не финансовый совет
Эта статья посвящена только лучшим практикам безопасности аккаунта. Ни одна настройка безопасности не устраняет все риски — решительные злоумышленники развиваются, и вы по-прежнему отвечаете за защиту устройств, электронной почты и менеджера паролей, которые вы используете для доступа к NoxHash. Сам облачный майнинг несёт рыночный риск: доход в BTC зависит от цены Bitcoin, сложности сети и рыночных условий, каждое из которых может меняться. Вкладывайте только те средства, которые можете позволить себе потерять.