NoxHash アカウントを安全に守る 5 つのヒント
5 つの実用的なセキュリティヒントで NoxHash アカウントと BTC 収益を守りましょう:2FA、強力なパスワード、フィッシング対策、ログイン監視、詐欺警戒。
お客様の NoxHash アカウントには、カザフスタンのデータセンターで 24 時間 365 日稼働するマイナーから得られる実際の BTC 収益が保管されており、保護する価値のあるターゲットとなっています。以下の 5 つの実用的なヒント——リカバリーコード付き 2FA、一意のパスワード、ブックマーク済み URL、ログイン監視、詐欺への注意——は、設定に約 10 分しかかからず、最も重要な攻撃を阻止します。
クラウドマイニングでアカウントセキュリティが重要な理由
通常の Web アプリと異なり、クラウドマイニングアカウントは蓄積する価値を表します。BTC 収益は毎分ウォレットに流れ込み、USDT の入金は新しいマイナー購入のため待機しており、プロフィールには攻撃者が変更できる出金アドレスが含まれています。1 つのセッションが盗まれるだけで、何か月もかけて稼いだ資金をリダイレクトされる可能性があります。
良いニュースは、実世界の攻撃のほとんどが基本的なミスに依存していることです——パスワードの使い回し、フィッシングリンク、Telegram の「サポート担当者」を信じること。以下の 5 つのヒントは、それぞれその扉の 1 つを閉じます。CISA Shields Up ガイダンスによると、多要素認証を有効にするだけで自動化されたアカウント乗っ取り試行の大部分が阻止されます。
ヒント 1 — 2FA を有効化し、8 個のリカバリーコードを保存する
リスク:漏洩または推測されたパスワード 1 つだけで、攻撃者はログインしてウォレットを空にしたり、出金アドレスを変更したりできます。パスワードのみのアカウントは、暗号資産アカウント乗っ取りの最大の単一原因です。
アクション:NoxHash で プロフィール → セキュリティ を開き、Google Authenticator、Authy、または 1Password で QR コードをスキャンし、6 桁のコードで確認します。NoxHash はすぐに 8 個の使い捨てリカバリーコード を発行します——ダウンロード、印刷、またはパスワードマネージャーに保存してください。スマートフォンを紛失した場合、各コードは正確に 1 回だけ使用できます。
効果的な理由:TOTP コードは 30 秒ごとに更新され、お客様のデバイスを離れることはありません。別サイトでのデータ漏洩によって攻撃者がパスワードを入手したとしても、ログインするには依然としてお客様の物理的なスマートフォンが必要です。リカバリーコードは、もう一つの故障モードである締め出しを防ぎ、ご自身の BTC へのアクセスを失わないようにします。
ヒント 2 — パスワードマネージャーからの一意で強力なパスワードを使用する
リスク:パスワードの使い回し。3 年前に侵害されたフォーラムで使っていたのと同じパスワードを NoxHash で使用していると、クレデンシャルスタッフィングボットがいずれ既知のすべての暗号資産プラットフォームでそのコンビネーションを試みます。
アクション:評判の良いパスワードマネージャーをインストールしてください——Bitwarden(無料、オープンソース)、1Password、または Proton Pass——そして NoxHash 用に 16 文字以上のランダムなパスワードを生成させます。他のどこでもそのパスワードを手動で入力しないでください。これは NIST SP 800-63B パスワードガイダンス に沿うものです。長く、一意で、機械生成された文字列は、短い「覚えやすい」パスワードを大きく上回ります。
Bitwarden
無料プランですべてのデバイスで無制限のパスワードに対応。オープンソースで監査済み——ほとんどのユーザーにとって堅実なデフォルト選択です。
1Password
有料、洗練されたファミリーおよびビジネスプラン。既知の漏洩にクレデンシャルが出現した際の Watchtower アラートを含みます。
Proton Pass
Proton Mail を開発するチームによるエンドツーエンド暗号化。すでに Proton エコシステムで生活している方に最適な選択肢です。
効果的な理由:16 文字のランダムで一意のパスワードは、現実的な時間枠内で解読することはできず、クレデンシャルスタッフィングボットには役立ちません。将来の漏洩でメールアドレスが露出しても、パスワードはこの 1 つのサイトにしか存在しないため、NoxHash アカウントは無傷のまま残ります。
ヒント 3 — 本物の URL をブックマークし、ログインリンクは絶対にクリックしない
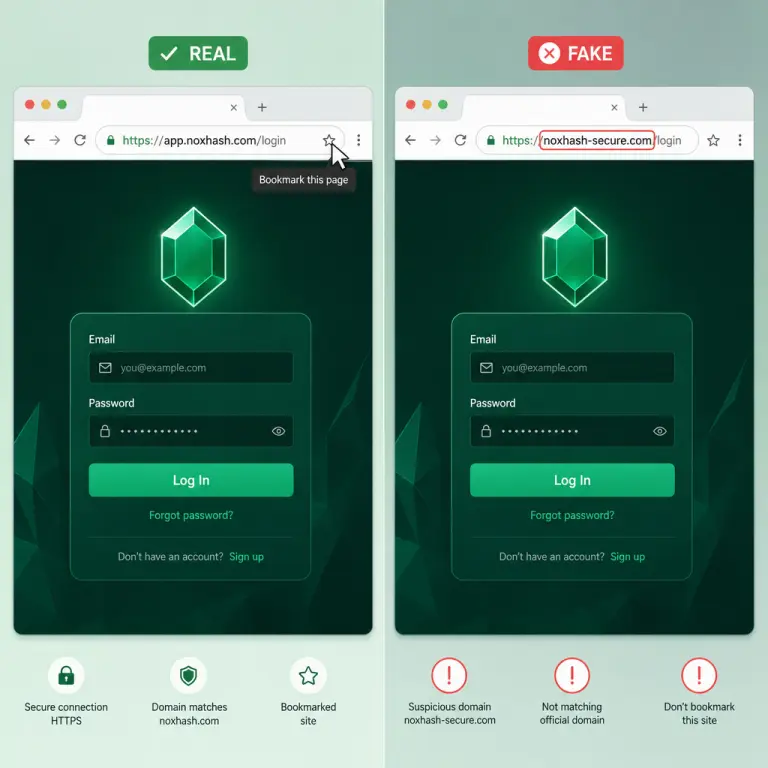
リスク:フィッシング。攻撃者は似た見た目のドメイン(noxhαsh.com、nox-hash.io)を登録し、NoxHash を完璧に模倣したメール、Telegram メッセージを送信したり、検索広告を購入したりします。お客様がクリックしてクレデンシャルを入力すると、偽サイトがそれをリアルタイムで本物の NoxHash に転送します——2FA コードも含めて。
アクション:NoxHash に初めて訪問した際、本物の URL をブラウザにブックマークしてください。それ以降、NoxHash にはブックマーク経由でのみアクセスしてください。あらゆるメールリンク、Telegram リンク、広告、Google 検索結果を信頼できないものとして扱ってください。NoxHash サポートのようなメールを受け取った場合は、その中のリンクを無視し、ブックマーク経由でサイトに移動して確認してください。
効果的な理由:フィッシングの全ファネルは、お客様が間違ったドメインに到着することに依存します。そのステップを取り除けば、メッセージが完璧に見えても攻撃は失敗します。リアルタイム 2FA フィッシングキットは、お客様が自分のブックマークを通じて到達したドメインを装うことはできません。
ヒント 4 — 最近のログインアクティビティを定期的に監視する
リスク:ひそかな侵害。攻撃者が実際に侵入した場合——共有デバイスや古いセッショントークンを介して——ウォレットが満たされるのを待ちながら、できるだけ長く静かにいようとします。不正アクセスを早期に検出すれば、何かが引き出される前にクレデンシャルを更新できます。
アクション:週に 1 回 プロフィール → 最近のアクティビティ を開きます。各エントリには、すべてのログインの IP アドレス、デバイス(ブラウザ + OS)、および大まかな位置が表示されます。身に覚えのないものを発見した場合——訪れたことのない国、使用していないブラウザ、寝ていた時間帯——侵害として扱ってください。パスワードを変更し、2FA を更新し、アクティブなセッションを取り消し、サポートに連絡してください。
通常のアクティビティログの様子
- 毎回同じ都市または地域(ご自宅の ISP または普段の携帯ネットワーク)。
- 実際に使用しているデバイスとブラウザ(例:Windows 上の Chrome、iPhone 上の Safari)。
- 生活リズムに合致するタイムスタンプ——夜間に使用しないのであれば午前 3 時のセッションはありません。
効果的な理由:攻撃者は接続元の IP を隠すことはできません。VPN を経由しても、国または ISP は通常のプロフィールと異なります。週に 1 回 30 秒間アクティビティログに目を通すだけで、何かがおかしいという最も早いシグナルになることがよくあります。
ヒント 5 — ソーシャルエンジニアリングと偽「サポート」に注意する
リスク:人間の攻撃者は、技術的な攻撃者よりも危険な場合がよくあります。彼らは「NoxHash サポート」を装って Telegram でメッセージを送り、「入金の問題を解決する」ために画面共有を求めたり、2FA コードを読み上げるよう求める「プレゼント企画」の DM を送ったりします。これらは親切で緊急に見えるため機能します。
この攻撃のすべての亜種を打ち破るシンプルなルール:
NoxHash のスタッフがパスワード、2FA コード、リカバリーコード、またはコンピューターのリモート制御を求めることは決してありません。絶対にありません。
そうする人はいずれも私たちになりすましています。チャットを閉じ、そのアカウントをブロックし、サイトの公式サポートチャネルから連絡してください——見知らぬ人が提供するリンクや連絡先は絶対に使わないでください。
アクション:ブックマークから始めて到達する NoxHash の公式コミュニケーションのみを信頼してください——アプリ内サポートセンター、ヘルプ記事一覧、検証済みのメールドメイン。サポートを名乗る Telegram、Discord、WhatsApp、SMS はスクリーンショットを撮って報告してください。緊急性には落ち着いて対応してください:「あなたのアカウントは 10 分以内にロックされます」は実際のポリシーではなく、操作の手口です。
効果的な理由:正規のサポートは、お客様を助けるためにお客様の秘密情報を必要としません——私たちの管理ツールにより、スタッフはパスワードや 2FA コードを見ることなく支援できます。誰かがそれらを求めた瞬間、それがなりすましであると確信できます。そのシンプルなルール 1 つで、攻撃の 1 カテゴリ全体を崩壊させます。
5 つのヒントを一覧で
1. 2FA を有効化、8 個のコードすべてを保存
プロフィール → セキュリティ、Authenticator でスキャン、リカバリーコードをパスワードマネージャーに保存。
2. 一意な 16 文字以上のパスワード
Bitwarden、1Password、または Proton Pass で生成してください。他のサイトのパスワードを使い回さないでください。
3. 本物の URL をブックマーク
NoxHash にはブックマークからのみアクセスしてください。メール、Telegram、広告のログインリンクは無視してください。
4. 毎週最近のアクティビティを確認
プロフィール → 最近のアクティビティ。IP、デバイス、位置を確認。不明なエントリ = 即座にクレデンシャルをリセット。
今日、NoxHash アカウントをしっかりロックしましょう
アカウントを開いて、上記 5 つのヒントを一度に適用してください:2FA を有効化、8 個のリカバリーコードを保存、一意なパスワードに変更、本物の URL をブックマーク、最近のアクティビティを確認。お客様の BTC 収益は、それを生み出すマイナーと同じ気遣いに値します。
よくあるご質問
2FA のスマートフォンとリカバリーコードの両方を失くしたらどうなりますか?
両方がない場合、アカウントの復旧にはサポートチームを通じて所有権を確認する必要があり、数日かかることがあります。まさにそのために、8 個のリカバリーコードをパスワードマネージャーに保存するか、安全な場所に印刷しておくことが不可欠です。2FA を有効化した瞬間に新しいセットを生成して保存してください。
SMS ベースの 2FA は NoxHash アカウントに許容されますか?
NoxHash は SMS ではなく TOTP アプリベースの 2FA を使用します。これは意図的です:SMS は、詐欺師がお客様の番号を自分のデバイスに移す SIM スワップ攻撃に脆弱です。認証アプリはお客様のスマートフォンでオフラインでコードを生成するため、リモートで傍受したり乗っ取ったりするものがありません。
偽の NoxHash ウェブサイトやメールをどうやって見分けますか?
ドメインを 1 文字ずつ確認してください——攻撃者は o/0 のような文字を入れ替えたり、Unicode の類似文字を使ったりします。本物の NoxHash のメールは、リンクをクリックして「パスワードを確認」または「ウォレットのロック解除」を求めることは絶対にありません。疑わしい場合は、メールを無視してブラウザのブックマークからサイトにアクセスしてください。
Telegram で NoxHash サポートを名乗る人が 2FA コードを尋ねてきました——普通のことですか?
いいえ——例外なく詐欺です。本物の NoxHash スタッフが、パスワード、2FA コード、またはリカバリーコードを要求することはなく、コンピューターのリモート制御を必要とすることもありません。そのアカウントをブロックし、会話のスクリーンショットを記録として残し、サイトの公式サポートから報告してください。
NoxHash のパスワードはどのくらいの頻度で変更すべきですか?
現代のセキュリティガイダンスは、理由がある場合に変更することを勧めています——パスワードマネージャーからの漏洩アラート、最近のアクティビティでの不審なログイン、または侵害が疑われる場合です。強力で一意のパスワードを固定スケジュールでローテーションする価値はほとんどなく、時間とともにより弱いパスワードにつながることが多いです。
最近のアクティビティに覚えのないログインを見つけたらどうすればよいですか?
確定した侵害として扱ってください。すぐにパスワードを変更し、2FA とリカバリーコードを再生成し、アクティブなセッションをすべて取り消し、出金アドレスが変更されていないかを確認してください。その後、サイトを通じてサポートに連絡すれば、調査とさらなるロックダウンをお手伝いします。
セキュリティに関する指針であり、金融アドバイスではありません
この記事はアカウントセキュリティのベストプラクティスのみを扱います。すべてのリスクを排除するセキュリティ設定はありません——執拗な攻撃者は進化し続けており、NoxHash へのアクセスに使用するデバイス、メール、パスワードマネージャーの保護はお客様の責任となります。クラウドマイニング自体も市場リスクを伴います:BTC の収益は Bitcoin の価格、ネットワーク難易度、市場状況に依存しており、これらはすべて変動する可能性があります。失っても差し支えない資金のみを投入してください。