NoxHash 계정을 안전하게 지키는 5가지 팁
5가지 실용적인 보안 팁으로 NoxHash 계정과 BTC 수익을 보호하세요: 2FA, 강력한 비밀번호, 피싱 방어, 로그인 모니터링, 사기 예방.
NoxHash 계정은 카자흐스탄 데이터 센터에서 24시간 가동되는 채굴기의 실제 BTC 수익을 보관하므로, 보호할 가치가 있는 표적입니다. 다음 5가지 실용 팁 — 복구 코드를 포함한 2FA, 고유한 비밀번호, 북마크된 URL, 로그인 모니터링, 사기 인식 — 은 설정에 약 10분이 걸리며 가장 중요한 공격을 차단합니다.
클라우드 마이닝에서 계정 보안이 중요한 이유
일반 웹 앱과 달리 클라우드 마이닝 계정은 축적되는 가치를 나타냅니다. BTC 수익이 매 분 지갑으로 들어오고, USDT 예치금은 새 채굴기를 구매하기 위해 대기 중이며, 프로필에는 공격자가 변경할 수 있는 출금 주소가 담겨 있습니다. 도용된 세션 하나만으로도 몇 달 동안 벌어들인 자금을 빼돌리기에 충분합니다.
좋은 소식은 대부분의 실제 공격이 기본적인 실수에 의존한다는 점입니다 — 비밀번호 재사용, 피싱 링크, 또는 Telegram의 "지원 상담원"을 믿는 것. 아래 5가지 팁은 각각 그 문 하나씩을 닫습니다. CISA Shields Up 가이드에 따르면, 다단계 인증을 활성화하는 것만으로도 자동화된 계정 탈취 시도의 대부분이 차단됩니다.
팁 1 — 2FA를 활성화하고 8개의 복구 코드를 저장하세요
위험: 유출되거나 추측된 비밀번호 하나만 있으면 공격자가 로그인하여 지갑을 비우거나 출금 주소를 변경할 수 있습니다. 비밀번호만 사용하는 계정이 암호화폐 계정 탈취의 가장 큰 단일 원인입니다.
조치: NoxHash에서 프로필 → 보안을 열고, Google Authenticator, Authy, 또는 1Password로 QR 코드를 스캔한 후 6자리 코드로 확인합니다. NoxHash는 즉시 8개의 일회용 복구 코드를 발급합니다 — 다운로드하거나 인쇄하거나 비밀번호 관리자에 저장해 두세요. 휴대폰을 분실했을 경우 각 코드는 정확히 한 번만 작동합니다.
효과가 있는 이유: TOTP 코드는 30초마다 교체되며 절대 기기를 벗어나지 않습니다. 공격자가 다른 사이트의 데이터 유출을 통해 비밀번호를 획득하더라도 로그인하려면 여전히 사용자의 물리적 휴대폰이 필요합니다. 복구 코드는 또 다른 실패 모드인 계정 잠금을 방지하여, 본인의 BTC에 대한 접근 권한을 잃지 않도록 해 줍니다.
팁 2 — 비밀번호 관리자의 고유하고 강력한 비밀번호를 사용하세요
위험: 비밀번호 재사용. 3년 전에 유출된 포럼과 동일한 비밀번호를 NoxHash에서 사용한다면, credential-stuffing 봇이 결국 그 조합을 자신들이 아는 모든 암호화폐 플랫폼에서 시도할 것입니다.
조치: 평판 좋은 비밀번호 관리자를 설치하세요 — Bitwarden(무료, 오픈소스), 1Password, 또는 Proton Pass — 그리고 NoxHash용으로 16자 이상의 무작위 비밀번호를 생성하게 하세요. 다른 어떤 곳에서도 해당 비밀번호를 수동으로 입력하지 마세요. 이는 NIST SP 800-63B 비밀번호 가이드와 부합합니다. 길고 고유하며 기계가 생성한 문자열은 짧고 "외우기 쉬운" 비밀번호보다 큰 차이로 우수합니다.
Bitwarden
무료 플랜으로 모든 기기에서 무제한 비밀번호를 지원합니다. 오픈소스이며 감사를 거친 — 대부분의 사용자에게 견고한 기본 선택입니다.
1Password
유료, 다듬어진 가족 및 비즈니스 플랜. 자격 증명이 알려진 유출에 나타나면 알려주는 Watchtower 경고가 포함됩니다.
Proton Pass
Proton Mail 팀이 만든 종단 간 암호화 서비스. 이미 Proton 생태계를 사용하고 있다면 좋은 선택입니다.
효과가 있는 이유: 16자 무작위 고유 비밀번호는 어떤 현실적 시간 내에도 크래킹될 수 없으며 credential-stuffing 봇에게는 무용지물입니다. 향후 유출로 이메일이 노출되더라도 비밀번호는 이 한 사이트에만 존재하므로 NoxHash 계정은 그대로 안전합니다.
팁 3 — 정품 URL을 북마크하고 로그인 링크는 절대 클릭하지 마세요
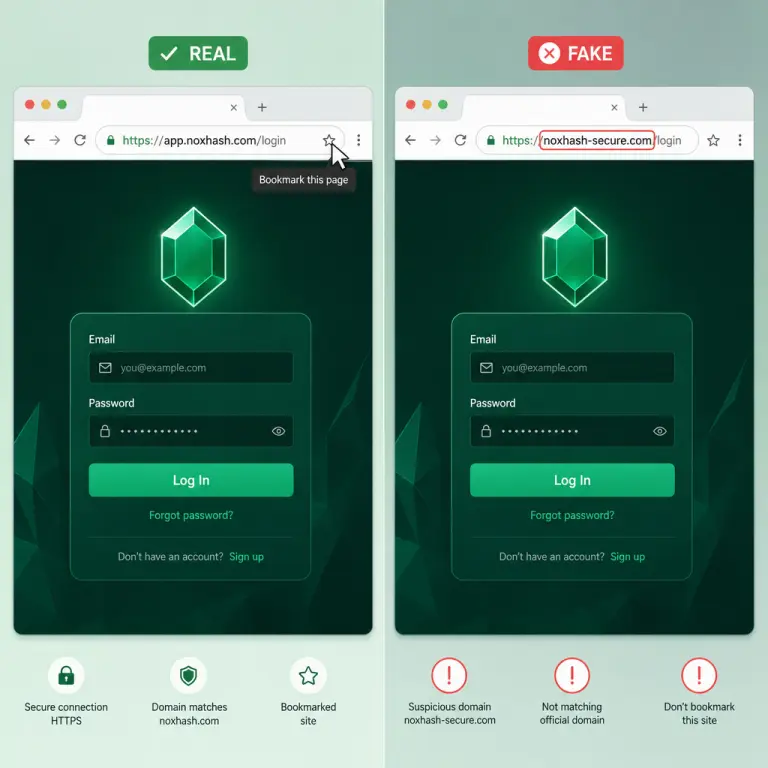
위험: 피싱. 공격자는 유사한 도메인(noxhαsh.com, nox-hash.io)을 등록하고, NoxHash를 완벽하게 모방한 이메일, Telegram 메시지를 보내거나 검색 광고를 구매합니다. 사용자가 클릭하여 자격 증명을 입력하면, 가짜 사이트가 이를 실시간으로 진짜 NoxHash로 전달합니다 — 2FA 코드까지 포함해서.
조치: NoxHash를 처음 방문할 때 브라우저에 실제 URL을 북마크하세요. 그 이후부터는 오직 북마크를 통해서만 NoxHash에 접속하세요. 모든 이메일 링크, Telegram 링크, 광고, Google 결과를 신뢰할 수 없는 것으로 취급하세요. NoxHash 지원처럼 보이는 이메일을 받으면 그 안의 링크는 무시하고 북마크를 통해 사이트로 이동하여 확인하세요.
효과가 있는 이유: 피싱의 전체 깔때기는 사용자가 잘못된 도메인에 도달하는 데 의존합니다. 그 단계를 제거하면 메시지가 아무리 완벽해 보여도 공격은 실패합니다. 실시간 2FA 피싱 키트는 사용자가 자신의 북마크를 통해 도달한 도메인을 흉내 낼 수 없습니다.
팁 4 — 최근 로그인 활동을 정기적으로 모니터링하세요
위험: 은밀한 침해. 공격자가 실제로 — 공유 기기나 오래된 세션 토큰을 통해 — 침입했다면, 지갑이 가득 찰 때까지 가능한 한 조용히 머물려고 할 것입니다. 무단 접근을 조기에 포착하면 인출되기 전에 자격 증명을 교체할 수 있습니다.
조치: 주 1회 프로필 → 최근 활동을 엽니다. 각 항목에는 모든 로그인의 IP 주소, 기기(브라우저 + OS), 대략적인 위치가 표시됩니다. 본인이 하지 않은 것이 보인다면 — 가 본 적 없는 나라, 사용하지 않는 브라우저, 자고 있던 시간대 — 침해로 취급하세요. 비밀번호를 변경하고, 2FA를 교체하고, 활성 세션을 취소하고, 지원팀에 연락하세요.
정상적인 활동 로그의 모습
- 매번 같은 도시 또는 지역(자택 ISP 또는 상시 사용 모바일 네트워크).
- 실제로 사용하는 기기와 브라우저(예: Windows의 Chrome, iPhone의 Safari).
- 사용 습관과 일치하는 타임스탬프 — 밤에 사용하지 않는다면 새벽 3시 세션은 없어야 합니다.
효과가 있는 이유: 공격자는 접속한 IP를 숨길 수 없습니다. VPN을 통해 경유하더라도 국가나 ISP가 평소 프로필과 다를 것입니다. 주간 30초 활동 로그 점검은 흔히 문제가 있다는 가장 이른 가능한 신호가 됩니다.
팁 5 — 사회공학과 가짜 "지원"을 경계하세요
위험: 인간 공격자가 기술 공격자보다 더 위험한 경우가 많습니다. 그들은 "NoxHash 지원"인 척하며 Telegram으로 메시지를 보내거나, "입금 문제 해결"을 이유로 화면 공유를 요청하거나, 2FA 코드를 읽어 달라는 "경품 이벤트" DM을 보냅니다. 이런 수법은 도움이 되고 급해 보이기 때문에 효과가 있습니다.
이 공격의 모든 변종을 물리치는 간단한 규칙:
어떤 NoxHash 직원도 비밀번호, 2FA 코드, 복구 코드를 묻거나 컴퓨터의 원격 제어를 요청하지 않습니다. 절대로.
그렇게 하는 사람은 저희를 사칭하고 있는 것입니다. 대화를 닫고 계정을 차단한 뒤, 사이트의 공식 지원 채널을 통해 연락하세요 — 낯선 사람이 제공하는 링크나 연락처를 절대로 사용하지 마세요.
조치: 북마크에서 시작해 도달하는 공식 NoxHash 소통 채널만 신뢰하세요 — 앱 내 지원 센터, 도움말 문서 목록, 인증된 이메일 도메인. 지원이라고 주장하는 Telegram, Discord, WhatsApp, SMS 메시지는 스크린샷을 찍어 신고하세요. 긴박함 앞에서 속도를 늦추세요. "10분 안에 계정이 잠깁니다"는 실제 정책이 아닌 조작 전술입니다.
효과가 있는 이유: 정식 지원은 사용자를 돕기 위해 비밀을 필요로 하지 않습니다 — 저희 관리자 도구는 직원이 사용자의 비밀번호나 2FA 코드를 보지 않고도 지원할 수 있도록 해 줍니다. 누군가 이를 요청하는 순간, 그 사람이 사칭자라는 것을 확실히 알 수 있습니다. 그 한 가지 규칙이 공격의 한 범주 전체를 무너뜨립니다.
5가지 팁 한눈에 보기
1. 2FA 활성화, 8개 코드 모두 저장
프로필 → 보안, Authenticator로 스캔, 복구 코드는 비밀번호 관리자에 저장하세요.
2. 고유한 16자 이상 비밀번호
Bitwarden, 1Password, 또는 Proton Pass로 생성하세요. 다른 사이트의 비밀번호를 절대 재사용하지 마세요.
3. 정품 URL 북마크
북마크를 통해서만 NoxHash에 접속하세요. 이메일, Telegram, 광고의 로그인 링크는 무시하세요.
4. 주간 최근 활동 확인
프로필 → 최근 활동. IP, 기기, 위치를 검토하세요. 모르는 항목 = 즉시 자격 증명 재설정.
오늘 NoxHash 계정을 잠그세요
계정에 접속해 위 5가지 팁을 한 번에 적용해 보세요: 2FA 활성화, 8개의 복구 코드 저장, 고유한 비밀번호로 교체, 정품 URL 북마크, 최근 활동 점검. 귀하의 BTC 수익은 그것을 생산하는 채굴기만큼의 관리를 받을 자격이 있습니다.
자주 묻는 질문
2FA 휴대폰과 복구 코드를 모두 잃어버리면 어떻게 되나요?
둘 다 없는 경우 계정 복구는 지원팀을 통해 소유권을 검증해야 하며 며칠이 걸릴 수 있습니다. 바로 그래서 8개의 복구 코드를 비밀번호 관리자에 저장하거나 안전한 곳에 인쇄해 보관하는 것이 필수적입니다. 2FA를 활성화하는 바로 그 순간에 새 세트를 생성하고 저장하세요.
SMS 기반 2FA는 NoxHash 계정에 사용해도 괜찮나요?
NoxHash는 SMS가 아닌 TOTP 앱 기반 2FA를 사용합니다. 이는 의도적입니다. SMS는 사기꾼이 사용자의 번호를 자신의 기기로 이전하는 SIM 스왑 공격에 취약합니다. 인증 앱은 휴대폰에서 오프라인으로 코드를 생성하므로, 원격으로 가로채거나 탈취할 것이 없습니다.
가짜 NoxHash 웹사이트나 이메일을 어떻게 구별하나요?
도메인을 한 글자씩 확인하세요 — 공격자는 o/0 같은 글자를 바꾸거나 유사한 Unicode 문자를 사용합니다. 진짜 NoxHash 이메일은 절대 링크를 눌러 "비밀번호를 확인"하거나 지갑을 "잠금 해제"하라고 요구하지 않습니다. 의심스러우면 이메일을 무시하고 브라우저 북마크를 통해 사이트를 방문하세요.
Telegram에서 NoxHash 지원이라고 주장하는 사람이 2FA 코드를 물어봤는데 — 정상인가요?
아니요 — 예외 없이 사기입니다. 진짜 NoxHash 직원은 절대 비밀번호, 2FA 코드, 복구 코드를 요청하지 않으며, 컴퓨터의 원격 제어도 필요로 하지 않습니다. 해당 계정을 차단하고, 대화 스크린샷을 기록으로 남긴 뒤, 사이트의 공식 지원을 통해 신고하세요.
NoxHash 비밀번호는 얼마나 자주 바꿔야 하나요?
최신 보안 가이드는 이유가 있을 때 바꾸라고 말합니다 — 비밀번호 관리자의 유출 경고, 최근 활동의 의심스러운 로그인, 또는 침해가 의심될 때. 강력한 고유 비밀번호를 고정된 일정에 따라 바꾸는 것은 가치가 적으며 시간이 지남에 따라 오히려 더 약한 비밀번호로 이어지는 경우가 많습니다.
최근 활동에서 모르는 로그인이 보이면 어떻게 해야 하나요?
침해 확정으로 간주하세요. 즉시 비밀번호를 변경하고, 2FA와 복구 코드를 재생성하고, 활성 세션을 모두 취소하고, 출금 주소가 변경되지 않았는지 확인하세요. 그런 다음 사이트를 통해 지원팀에 연락하면 조사와 추가 잠금을 도와드립니다.
보안 가이드이며, 금융 조언이 아닙니다
이 글은 계정 보안 모범 사례만 다룹니다. 어떤 보안 설정도 모든 위험을 제거하지는 못합니다 — 끈질긴 공격자는 진화하며, NoxHash에 접근하는 데 사용하는 기기, 이메일, 비밀번호 관리자의 보호 책임은 사용자에게 있습니다. 클라우드 마이닝 자체도 시장 위험을 내포합니다. BTC 수익은 Bitcoin 가격, 네트워크 난이도, 시장 상황에 따라 달라지며 이 모든 것은 변할 수 있습니다. 손실을 감당할 수 있는 자금만 투입하세요.