5 mẹo giữ tài khoản NoxHash luôn an toàn
Bảo vệ tài khoản NoxHash và thu nhập BTC bằng 5 mẹo thực tế: 2FA, mật khẩu mạnh, chống phishing, theo dõi đăng nhập và cảnh giác lừa đảo.
Tài khoản NoxHash của bạn đang nắm giữ thu nhập BTC thực từ các máy đào chạy 24/7 tại trung tâm dữ liệu ở Kazakhstan, điều đó khiến nó trở thành mục tiêu đáng được bảo vệ. 5 mẹo thực tế dưới đây — 2FA kèm mã khôi phục, mật khẩu duy nhất, bookmark URL, theo dõi đăng nhập và cảnh giác lừa đảo — chỉ mất khoảng 10 phút để thiết lập và chặn đứng những cuộc tấn công nguy hiểm nhất.
Tại sao bảo mật tài khoản quan trọng với Cloud Mining
Khác với một ứng dụng web thông thường, tài khoản cloud mining tích lũy giá trị theo thời gian: thu nhập BTC nhỏ giọt vào ví mỗi phút, số USDT nạp sẵn chờ mua máy đào mới, và hồ sơ của bạn có chứa địa chỉ rút tiền mà kẻ tấn công có thể sửa đổi. Chỉ một phiên đăng nhập bị đánh cắp cũng đủ để chuyển hướng số tiền bạn đã kiếm được trong nhiều tháng.
Tin tốt là: hầu hết các cuộc tấn công thực tế đều dựa vào những lỗi cơ bản — dùng lại mật khẩu, click link phishing, hoặc tin tưởng một "nhân viên hỗ trợ" trên Telegram. Mỗi mẹo dưới đây đóng lại một trong những cánh cửa đó. Theo hướng dẫn CISA Shields Up, chỉ riêng việc bật xác thực đa yếu tố đã chặn được phần lớn các nỗ lực chiếm đoạt tài khoản tự động.
Mẹo 1 — Bật 2FA và lưu 8 mã khôi phục của bạn
Rủi ro: chỉ một mật khẩu bị rò rỉ hoặc bị đoán trúng là đủ để kẻ tấn công đăng nhập, rút sạch ví hoặc thay đổi địa chỉ rút tiền. Tài khoản chỉ dùng mật khẩu là nguồn lớn nhất dẫn đến việc chiếm đoạt tài khoản crypto.
Hành động: mở Hồ sơ → Bảo mật trong NoxHash, quét mã QR bằng Google Authenticator, Authy hoặc 1Password, và xác nhận bằng mã 6 chữ số. NoxHash sẽ ngay lập tức cấp 8 mã khôi phục dùng một lần — tải về, in ra, hoặc lưu chúng trong trình quản lý mật khẩu. Mỗi mã chỉ dùng được đúng một lần nếu bạn mất điện thoại.
Vì sao hiệu quả: mã TOTP thay đổi mỗi 30 giây và không bao giờ rời khỏi thiết bị của bạn. Ngay cả khi kẻ tấn công lấy được mật khẩu qua vụ rò rỉ dữ liệu ở một trang khác, họ vẫn cần điện thoại vật lý của bạn để đăng nhập. Mã khôi phục ngăn kịch bản hỏng hóc còn lại — bị khóa tài khoản — để bạn không bao giờ mất quyền truy cập vào BTC của chính mình.
Mẹo 2 — Dùng mật khẩu mạnh, duy nhất từ trình quản lý mật khẩu
Rủi ro: dùng lại mật khẩu. Nếu bạn dùng trên NoxHash cùng mật khẩu với một forum đã bị hack ba năm trước, các bot credential-stuffing rồi cũng sẽ thử tổ hợp đó trên mọi nền tảng crypto mà chúng biết.
Hành động: cài một trình quản lý mật khẩu uy tín — Bitwarden (miễn phí, mã nguồn mở), 1Password, hoặc Proton Pass — và để nó tạo mật khẩu ngẫu nhiên 16+ ký tự cho NoxHash. Không bao giờ gõ tay mật khẩu đó ở bất kỳ đâu khác. Điều này phù hợp với hướng dẫn mật khẩu NIST SP 800-63B: chuỗi ký tự dài, duy nhất, do máy tạo ra vượt trội hơn hẳn so với mật khẩu ngắn "dễ nhớ".
Bitwarden
Gói miễn phí cho phép lưu không giới hạn mật khẩu trên mọi thiết bị. Mã nguồn mở và đã được kiểm toán — lựa chọn mặc định vững chắc cho hầu hết người dùng.
1Password
Trả phí, có gói gia đình và doanh nghiệp hoàn chỉnh. Bao gồm cảnh báo Watchtower khi thông tin đăng nhập của bạn xuất hiện trong các vụ rò rỉ đã biết.
Proton Pass
Mã hóa đầu-cuối, từ nhóm đứng sau Proton Mail. Lựa chọn tốt nếu bạn đã sống trong hệ sinh thái Proton.
Vì sao hiệu quả: mật khẩu ngẫu nhiên 16 ký tự duy nhất không thể bị bẻ khóa trong bất kỳ khung thời gian thực tế nào và vô dụng với bot credential-stuffing. Nếu email của bạn bị lộ trong một vụ rò rỉ tương lai, tài khoản NoxHash vẫn nguyên vẹn vì mật khẩu chỉ tồn tại trên đúng một trang này.
Mẹo 3 — Bookmark URL chính thức và không bao giờ click link đăng nhập
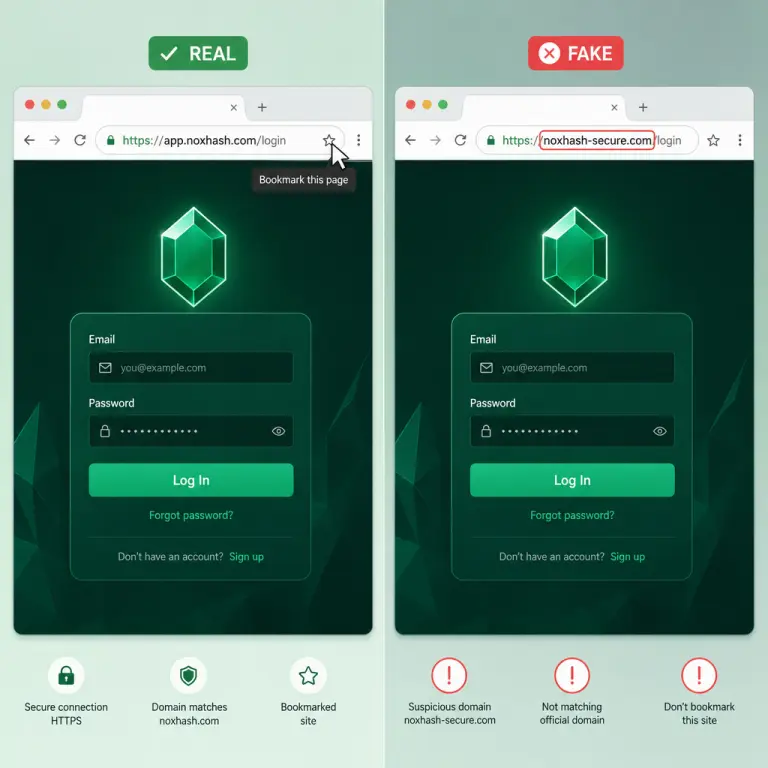
Rủi ro: phishing. Kẻ tấn công đăng ký các domain trông giống thật (noxhαsh.com, nox-hash.io) và gửi email, tin nhắn Telegram, hoặc mua quảng cáo tìm kiếm mô phỏng NoxHash gần như hoàn hảo. Bạn click vào, nhập thông tin, và trang giả chuyển tiếp chúng theo thời gian thực đến NoxHash thật — kèm cả mã 2FA của bạn.
Hành động: lần đầu tiên truy cập NoxHash, hãy bookmark URL thật trong trình duyệt. Từ lúc đó trở đi, chỉ vào NoxHash qua bookmark. Coi mọi link email, link Telegram, quảng cáo, hay kết quả Google đều không đáng tin. Nếu bạn nhận được email trông giống hỗ trợ NoxHash, hãy bỏ qua các link trong đó và vào trang qua bookmark để kiểm tra.
Vì sao hiệu quả: toàn bộ phễu phishing phụ thuộc vào việc bạn đặt chân tới sai domain. Loại bỏ bước đó thì cuộc tấn công thất bại, ngay cả khi tin nhắn trông rất hoàn hảo. Các bộ kit phishing 2FA theo thời gian thực không thể mạo danh một domain mà bạn tới qua chính bookmark của mình.
Mẹo 4 — Theo dõi hoạt động đăng nhập gần đây thường xuyên
Rủi ro: xâm nhập âm thầm. Nếu kẻ tấn công lọt vào được — có thể qua thiết bị dùng chung hoặc một token phiên cũ — chúng sẽ cố giữ im lặng lâu nhất có thể trong khi chờ ví của bạn đầy tiền. Phát hiện truy cập trái phép sớm cho phép bạn đổi thông tin đăng nhập trước khi bất cứ thứ gì bị rút.
Hành động: mở Hồ sơ → Hoạt động gần đây mỗi tuần một lần. Mỗi dòng hiển thị địa chỉ IP, thiết bị (trình duyệt + OS) và vị trí gần đúng của mỗi lần đăng nhập. Thấy bất cứ điều gì bạn không làm — một quốc gia bạn chưa từng đến, một trình duyệt bạn không dùng, một thời điểm bạn đang ngủ — hãy coi đó là bị xâm nhập: đổi mật khẩu, xoay 2FA, thu hồi các phiên đang hoạt động, và liên hệ hỗ trợ.
Nhật ký hoạt động bình thường trông thế nào
- Cùng một thành phố hoặc khu vực mỗi lần (ISP gia đình hoặc mạng di động thường dùng của bạn).
- Các thiết bị và trình duyệt bạn thực sự dùng (ví dụ Chrome trên Windows, Safari trên iPhone).
- Mốc thời gian khớp với thói quen của bạn — không có phiên lúc 3 giờ sáng nếu bạn không bao giờ dùng vào đêm.
Vì sao hiệu quả: kẻ tấn công không thể giấu IP mà chúng kết nối từ đó. Ngay cả khi chúng đi qua VPN, quốc gia hoặc ISP sẽ khác hồ sơ thường lệ của bạn. Liếc 30 giây vào nhật ký hoạt động mỗi tuần thường là tín hiệu sớm nhất có thể cho thấy có chuyện không ổn.
Mẹo 5 — Cảnh giác với social engineering và "hỗ trợ" giả
Rủi ro: một kẻ tấn công là người thật thường nguy hiểm hơn kẻ tấn công kỹ thuật. Chúng sẽ nhắn bạn trên Telegram giả danh "hỗ trợ NoxHash", yêu cầu bạn chia sẻ màn hình để "sửa vấn đề nạp tiền", hoặc nhắn riêng một "giveaway" yêu cầu bạn đọc to mã 2FA. Những chiêu này hiệu quả vì chúng tỏ ra hữu ích và cấp bách.
Quy tắc đơn giản đánh bại mọi biến thể của cuộc tấn công này:
Không một nhân viên NoxHash nào sẽ hỏi mật khẩu, mã 2FA, mã khôi phục, hay xin điều khiển từ xa máy tính của bạn. Không bao giờ.
Bất kỳ ai làm vậy đều đang mạo danh chúng tôi. Đóng cuộc trò chuyện, chặn tài khoản đó, và liên hệ qua kênh hỗ trợ chính thức trên trang — không bao giờ qua link hay kênh liên hệ mà người lạ đưa cho bạn.
Hành động: chỉ tin các kênh liên lạc chính thức của NoxHash mà bạn tiếp cận từ bookmark — trung tâm hỗ trợ trong ứng dụng, danh sách bài viết trợ giúp, domain email đã xác minh. Chụp màn hình và báo cáo mọi tin nhắn Telegram, Discord, WhatsApp, hay SMS tự xưng là hỗ trợ. Chậm lại khi gặp sự cấp bách: "tài khoản của bạn sẽ bị khóa trong 10 phút" là chiêu thao túng, không phải chính sách thật.
Vì sao hiệu quả: hỗ trợ chính thống không bao giờ cần bí mật của bạn để giúp bạn — công cụ quản trị của chúng tôi cho phép nhân viên hỗ trợ mà không cần nhìn thấy mật khẩu hay mã 2FA của bạn. Khoảnh khắc ai đó hỏi những thứ này, bạn biết chắc chắn đó là kẻ mạo danh. Một quy tắc đơn giản đó gỡ sập cả một loại hình tấn công.
5 mẹo tóm gọn trong tầm mắt
1. Bật 2FA, lưu cả 8 mã
Hồ sơ → Bảo mật, quét bằng Authenticator, lưu mã khôi phục vào trình quản lý mật khẩu.
2. Mật khẩu duy nhất 16+ ký tự
Tạo bằng Bitwarden, 1Password, hoặc Proton Pass. Không bao giờ dùng lại mật khẩu từ bất kỳ trang nào khác.
3. Bookmark URL thật
Chỉ vào NoxHash qua bookmark. Bỏ qua link đăng nhập trong email, Telegram, hay quảng cáo.
4. Kiểm tra Hoạt động gần đây hàng tuần
Hồ sơ → Hoạt động gần đây. Xem IP, thiết bị, vị trí. Mục lạ = đổi thông tin đăng nhập ngay.
Khóa chặt tài khoản NoxHash của bạn ngay hôm nay
Mở tài khoản và áp dụng cả 5 mẹo trên trong một lần ngồi: bật 2FA, lưu 8 mã khôi phục, đổi sang mật khẩu duy nhất, bookmark URL thật, và kiểm tra Hoạt động gần đây. Thu nhập BTC của bạn xứng đáng được chăm sóc như các máy đào đang tạo ra chúng.
Câu hỏi thường gặp
Chuyện gì xảy ra nếu tôi mất điện thoại 2FA và cả mã khôi phục?
Thiếu cả hai thì việc khôi phục tài khoản phải qua đội hỗ trợ xác minh quyền sở hữu và có thể mất vài ngày. Đó chính là lý do lưu 8 mã khôi phục trong trình quản lý mật khẩu hoặc in ra và cất nơi an toàn là điều bắt buộc. Hãy tạo bộ mã mới và lưu ngay khoảnh khắc bạn bật 2FA.
2FA qua SMS có chấp nhận được cho tài khoản NoxHash của tôi không?
NoxHash dùng 2FA qua ứng dụng TOTP, không phải SMS. Đó là chủ ý: SMS dễ bị tấn công SIM-swap khi kẻ gian chuyển số của bạn sang thiết bị của họ. Ứng dụng authenticator tạo mã offline trên điện thoại của bạn, nên không có gì để chặn hay chiếm quyền từ xa.
Làm sao nhận ra một website hoặc email NoxHash giả?
Soi domain từng ký tự một — kẻ tấn công đổi chỗ các chữ như o/0 hay dùng ký tự Unicode trông giống nhau. Email NoxHash thật không bao giờ yêu cầu bạn "xác minh mật khẩu" hay "mở khóa" ví bằng cách click link. Khi nghi ngờ, hãy bỏ qua email và vào trang qua bookmark trình duyệt.
Có người trên Telegram tự xưng hỗ trợ NoxHash hỏi mã 2FA của tôi — có bình thường không?
Không — đó là lừa đảo, không có ngoại lệ. Nhân viên NoxHash thật không bao giờ yêu cầu mật khẩu, mã 2FA, hoặc mã khôi phục, và không bao giờ cần điều khiển từ xa máy tính của bạn. Chặn tài khoản đó, chụp lại cuộc trò chuyện để lưu, và báo cáo qua hỗ trợ chính thức trên trang.
Tôi nên đổi mật khẩu NoxHash bao lâu một lần?
Hướng dẫn bảo mật hiện đại nói rằng hãy đổi khi có lý do — cảnh báo rò rỉ từ trình quản lý mật khẩu, đăng nhập đáng ngờ trong Hoạt động gần đây, hoặc bạn nghi ngờ bị xâm nhập. Xoay mật khẩu mạnh duy nhất theo lịch cố định mang lại ít giá trị và thường dẫn đến mật khẩu yếu dần theo thời gian.
Tôi nên làm gì nếu thấy một lần đăng nhập lạ trong Hoạt động gần đây?
Hãy coi như tài khoản đã bị xâm nhập. Đổi mật khẩu ngay lập tức, tạo lại 2FA và mã khôi phục, thu hồi mọi phiên đang hoạt động, và xem xét địa chỉ rút tiền để đảm bảo chúng không bị sửa đổi. Sau đó liên hệ hỗ trợ qua trang để chúng tôi giúp điều tra và khóa thêm.
Hướng dẫn bảo mật, không phải tư vấn tài chính
Bài viết này chỉ bàn về các thực hành tốt nhất cho bảo mật tài khoản. Không thiết lập bảo mật nào loại bỏ được mọi rủi ro — kẻ tấn công có quyết tâm luôn tiến hóa, và bạn vẫn chịu trách nhiệm bảo vệ các thiết bị, email, và trình quản lý mật khẩu dùng để truy cập NoxHash. Bản thân cloud mining cũng mang rủi ro thị trường: thu nhập BTC phụ thuộc vào giá Bitcoin, độ khó mạng lưới và điều kiện thị trường, tất cả đều có thể thay đổi. Chỉ cam kết số tiền mà bạn có thể chấp nhận mất.