마이너를 노리는 흔한 크립토 사기 — 안전하게 지키는 법
비트코인 마이너를 노리는 6가지 사기 패턴 — 가짜 펌웨어, 풀 하이재킹, 사칭 고객지원, SIM 스왑, 경품 함정, 그리고 각각의 식별법.
마이너를 노리는 크립토 사기는 이미 비트코인 마이닝 계정과 정기적인 BTC 페이아웃을 보유한 사람을 겨냥한 사기 시도입니다. 신규 사용자를 가짜 플랫폼으로 유인하는 사기와 달리, 아래 여섯 가지 패턴 — 가짜 펌웨어, 풀 하이재킹, 사칭 고객지원, SIM 스왑, 페이아웃 두 배 함정, 회수 서비스 사기 — 은 마이너를 노립니다. 식별 가능한 크립토 보유자이기 때문입니다.

마이너가 특별히 표적이 되는 이유
한 번 마이너로 식별되는 순간, 당신은 고가치 표적이 됩니다. 사기꾼은 당신이 플랫폼 계정을 가지고 있고, 정기적인 BTC 페이아웃 흐름이 있으며, 보통은 어디엔가 공개된 흔적이 있다는 것을 알고 있습니다. Twitter/X에 해시레이트 스크린샷을 올렸거나, Reddit r/BitcoinMining에 질문을 했거나, 지갑 클러스터가 퍼블릭 체인에 보이거나, 무관한 거래소의 KYC 데이터 유출로 이메일이 노출되었거나 — 이 중 하나만으로도 충분합니다.
마이너가 일반 크립토 보유자와 다른 점은 예측 가능성입니다. 무작위 HODLer는 1년에 한 번 코인을 옮길 수도 있습니다. 반면 마이너에게는 매달 BTC가 들어오고, 매주 대시보드를 확인하며, 보통 2FA, 하드웨어 지갑, 익숙한 도구 세트를 갖추고 있습니다 — 사기꾼이 그대로 흉내 내는 법을 배우는 것들입니다. 아래 여섯 가지 패턴은 가설이 아닙니다. IC3.gov(FBI 인터넷 범죄 신고 센터), 마이닝 서브레딧, 하드웨어 지갑 커뮤니티 스레드에서 일상적으로 보고됩니다.
1. 가짜 마이너 펌웨어
"무료 펌웨어로 S21 해시레이트 20% 향상" — 실제로는 지갑 파일을 훔치거나 해시레이트를 빼돌리는 멀웨어입니다.
2. 풀 리다이렉트 / stratum 하이재킹
공격자가 마이너 구성을 자기 풀로 향하게 변경하여 며칠 동안 조용히 해시레이트를 빼돌립니다.
3. 가짜 고객지원 연락
사칭한 "NoxHash 고객지원"이 Telegram, 이메일, 전화로 시드, 비밀번호, 2FA 코드를 요구합니다.
4. SIM 스왑
통신사가 당신의 번호를 공격자의 SIM으로 이전시켜 SMS 2FA 코드를 가로챕니다.
5. "페이아웃 두 배" 함정
"이 주소로 BTC를 보내면 마이닝 부스트로 두 배로 돌려드립니다" — 전형적인 선불 사기입니다.
6. 회수 / 세금 사기
"도난당한 크립토를 회수해 드립니다" 또는 "마이닝 세금 사면 처리" — 어떤 손실 후에든 따라오는 2차 사기입니다.
사기 패턴 #1 — 가짜 마이너 펌웨어와 업그레이드 패키지
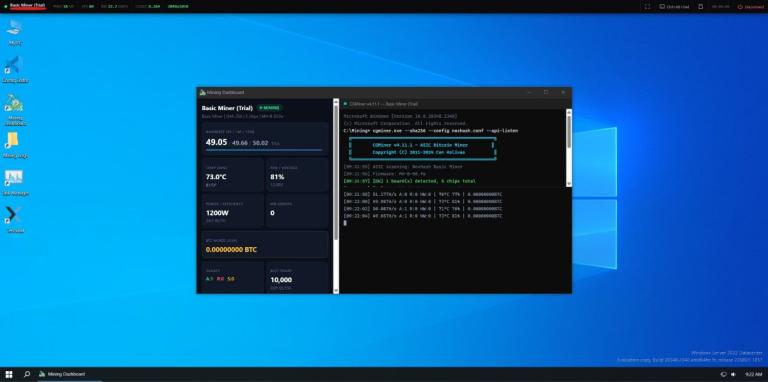
홍보 문구는 거부할 수 없을 만큼 매혹적입니다. "이 펌웨어를 플래시하면 Antminer S21이 20% 더 빨라집니다." 다운로드는 Bitmain과 거의 똑같이 생긴 사이트에 있습니다. 진짜 bitmain.com 대신 bitmain-firmware.net 같은 식이죠. 어제 가입한 사용자가 Telegram 마이닝 그룹에 올리기도 합니다. 패키지가 설치되고 화면에 진행 표시줄이 뜨며, 작동하는 것처럼 보입니다.
실제로 이 펌웨어는 두 가지 중 하나를 합니다. 마이너와 연결된 모든 드라이브에서 지갑 파일(wallet.dat, Electrum 시드, 브라우저에 저장된 거래소 세션)을 검색해 외부로 빼돌리거나, 마이너의 stratum URL을 조용히 다시 써서 당신이 전기료를 내고 만든 해시레이트가 공격자의 풀로 흘러가게 만듭니다. 팬은 여전히 돌아갑니다. 다만 대시보드가 점점 조용해질 뿐입니다.
방어법. Antminer, WhatsMiner, 그 외 모든 주요 ASIC의 펌웨어는 오직 제조사 공식 사이트에서만 받으십시오 — 메시지에서 클릭하지 말고 주소창에 직접 입력하세요. 다운로드한 파일을 벤더 사이트에 게시된 SHA-256 체크섬과 대조 검증하십시오. DM이나 포럼 글에서 추천된 펌웨어는, 댓글에 추천이 아무리 많아도 절대 플래시하지 마십시오. NoxHash 같은 플랫폼을 통해 호스팅된 하드웨어를 사용한다면 펌웨어를 직접 플래시할 일이 아예 없습니다 — 운영사가 처리하므로 이 공격면 자체가 사라집니다.
사기 패턴 #2 — 풀 리다이렉트와 stratum 하이재킹
모든 ASIC 마이너는 share를 어디에 제출할지 알려주는 stratum URL을 가리킵니다. 구성 중 그 한 줄만 바꿔도, 당신이 지불하는 모든 줄(joule)의 전기가 다른 사람을 위해 채굴됩니다. 공격자는 두 가지 경로로 들어옵니다. 기술적으로는 마이너의 웹 UI를 침해하거나(기본 자격 증명이 아직도 충격적일 만큼 흔합니다) 가정 네트워크를 뚫고 구성을 재작성합니다. 사회공학적으로는 "풀 고객지원" 행세로 "더 나은 페이아웃을 위해" 새 엔드포인트로 마이그레이션해야 한다며 이메일을 보내고, 당신이 직접 그들의 URL을 붙여 넣게 만듭니다.
교활한 부분은 발견 지연입니다. 마이너는 여전히 해싱하고, 여전히 따뜻하며, 여전히 작업이 진행되는 듯 보입니다. 하지만 보상은 공격자의 주소로 갑니다. 페이아웃을 얼마나 자주 확인하느냐에 따라 며칠 — 때로는 몇 주 — 가 지나서야 대시보드의 어긋남을 알아챌 수 있습니다.
방어법. 진짜 풀 주소를 적어두고 매월 마이너 구성과 대조하십시오. 설명되지 않는 해시레이트 하락이나 누락된 페이아웃 윈도에 대한 알림을 설정하십시오. 마이너 관리자 비밀번호를 즉시 기본값에서 변경하십시오. NoxHash 임차인이라면 이 부분도 추상화되어 있습니다 — stratum 타깃은 우리 인프라 내부에서 관리되며, 속아서 편집당할 수 있는 한 줄로 노출되지 않습니다. 다만 어디서든 통하는 일반 원칙은 같습니다. 페이아웃 일관성이 당신의 트립와이어이므로, 반드시 모니터링하세요.
사기 패턴 #3 — 가짜 NoxHash 고객지원 연락
이는 건수 기준 가장 흔한 사기이며, 당신이 따르도록 훈련된 본능 — 문제가 생기면 고객지원에 연락하라 — 을 무기화하기 때문에 파괴적입니다. 메시지가 도착합니다 — 이메일, Telegram DM, Discord 핑, 때로는 실제 전화 — NoxHash의 이름, 로고, 그럴듯한 티켓 번호를 사용한 누군가로부터요. "귀하의 마이너에서 비정상적 활동이 감지되었습니다. 2FA 코드 / 시드 구문 / 비밀번호를 확인하여 계정을 검증해 주십시오."
진짜 플랫폼은 그런 것을 묻지 않습니다. 절대로요. NoxHash의 정책은 구체적이며 외워둘 가치가 있습니다. 우리는 공식 도메인에서만 연락드립니다, 시드 구문, 비밀번호, 복구 코드, 2FA 코드를 절대 요구하지 않습니다, 그리고 Telegram DM이나 소셜 미디어 개인 메시지로 먼저 연락하지 않습니다. 커뮤니티 채팅방에는 사칭자가 있습니다. 공식 지원 채널은 플랫폼 자체의 로그인된 도움말 패널입니다.
방어법. NoxHash 고객지원으로 보이는 인바운드 메시지를 받으면, 직접 플랫폼을 열어 인앱 받은편지함을 확인해 검증하기 전까지는 가짜라고 가정하십시오. 사칭을 신고하십시오. 시드 구문이나 비밀번호는 누구에게도 절대 주지 마십시오. 올바른 유니폼을 입은 사람에게도요.
사기 패턴 #4 — SIM 스왑 공격
SIM 스왑은 공격자가 통신사를 설득해 당신의 전화번호를 자신이 통제하는 SIM 카드로 이전시키는 것입니다. 번호를 손에 넣은 공격자는 모든 SMS 2FA 코드를 받게 됩니다. 코드만 있으면 거래소 계정을 비우고, 이메일 비밀번호를 초기화하고, 결국 크립토 지갑까지 연쇄적으로 침투합니다. 마이너가 표적이 되는 이유는 공격자가 매달 들어오는 BTC 흐름을 알고 있기 때문입니다.
경고 신호는 잔인하리만치 빠르게 옵니다. 휴대폰이 갑자기 "서비스 없음"을 표시합니다 — 음영 지역이 아니라 영구적입니다. 몇 분 뒤, 비밀번호 재설정 이메일이 들어오기 시작합니다. 무슨 일이 벌어졌는지 파악할 무렵, 공격자는 이미 당신의 계정들을 훑고 지나간 뒤입니다.
방어법. 크립토와 관련된 어떤 것에도 SMS 2FA를 사용하지 마십시오. NoxHash가 SMS가 아니라 TOTP(Google Authenticator, Authy)를 사용하는 이유가 정확히 이것입니다. 통신사에 번호 이전 잠금(port-freeze) PIN을 추가하십시오. 요청하면 대부분 제공해 줍니다. 크립토 전용 전화번호를 주 번호와 분리하고 절대 공개하지 않는 방안을 고려하십시오. 복구 이메일은 금고처럼 다루십시오 — 그것의 침해는 어떤 단일 지갑을 잃는 것보다 더 나쁩니다.
사기 패턴 #5 — "마이닝 페이아웃 두 배" 경품 함정
문구는 이렇게 읽힙니다. "한 시간 안에 이 주소로 0.05 BTC를 보내시면 0.10 BTC를 돌려드립니다. 한정 마이닝 풀 부스트. 검증된 사용자만 가능." 일론 머스크 스타일의 경품처럼 포장되기도 하고, "풀 프로모션", "Bitmain 충성 보상"처럼 등장하기도 합니다. 메커니즘은 동일합니다. 먼저 보내고, 아무것도 받지 못합니다.
이는 선불 사기(advance-fee fraud)로, 인터넷에서 가장 오래된 부류 중 하나가 마이닝 옷을 갈아입은 것입니다. 어떤 합법적 주체도 — Bitmain도, Binance도, 어떤 마이닝 풀도, 당연히 NoxHash도 — 당신이 보낸 BTC를 두 배로 돌려주지 않습니다. 입금된 금액의 두 배 출력을 만들어내는 마이닝 물리학은 존재하지 않습니다. BTC는 공격자 지갑으로 직행하고 보통 몇 시간 안에 믹서를 통해 세탁됩니다.
방어법. 너무 좋아서 사실일 리 없다고 들리면, 사실이 아닙니다. 이상 끝. 해당 계정을 차단하고 chainabuse.com에 주소를 신고해, 다른 사람들이 보내기 전에 경고받을 수 있도록 하십시오. "검증됨" 파란 체크 표시와 깔끔한 웹사이트는 무료로 만들 수 있지만, 당신의 BTC는 잃는 데 비용이 듭니다.
NoxHash 고객지원은 시드 구문이나 비밀번호를 절대 묻지 않습니다
우리를 사칭하는 누군가가 그것 — 또는 2FA 코드, 또는 원격 액세스 세션 — 을 요구한다면, 사기입니다. 로그인된 대시보드의 인앱 지원 패널을 통해 즉시 사칭을 신고하십시오.
사기 패턴 #6 — 회수 서비스와 가짜 세금 합의
사기로 크립토를 잃으면, 놓치기 쉬운 두 번째의 작은 상처가 생깁니다. 당신은 이제 명단에 올랐습니다. 사기꾼은 피해자 명단을 다른 사기꾼에게 팔고, 두 번째 물결이 맞춤형 문구로 도착합니다. "저희는 도난당한 암호화폐 회수 전문입니다. 500달러 선결제하시면 자금을 추적해드립니다." 또는 "국세청 마이닝 소득 사면 — 신고하지 않은 2024년 BTC 수입을 일회성 수수료로 정리하세요."
둘 다 가짜입니다. 진짜 크립토 회수는 정말로 드뭅니다. 도난당한 BTC 대부분은 믹서를 거치는 순간 회수가 불가능해집니다. 소수의 전문 업체와 블록체인 포렌식 팀이 존재하지만, 그들은 피해자에게 먼저 DM을 보내지 않으며, 작업 시작 전에 결제를 요구하지도 않습니다. 진짜 세무 당국 — 미국의 IRS, 영국의 HMRC, 그 외 각국의 동등 기관 — 은 Telegram 메시지가 아니라 우편으로 먼저 연락합니다.
방어법. 사전 요청 없이 들어온 "회수" 또는 "세금 합의" 제안은 모두 원래 사기의 연장으로 취급하십시오. 회수 서비스에 절대 선결제하지 마십시오. 마이닝 소득에 대한 진짜 세무 질문은 본인 관할의 자격 있는 CPA나 세무 변호사와 상담하십시오 — 그들은 검증 가능한 면허 번호와 실제 사무실을 가지고 있습니다.
사기를 당했다면 해야 할 일
속도는 생각보다 덜 중요합니다 — BTC는 보통 몇 분 안에 사라집니다 — 하지만 기록은 매우 중요합니다. 한꺼번에가 아니라 순서대로 다음 단계를 진행하십시오.
추가 손실을 즉시 차단
침해된 기기를 네트워크에서 분리하십시오. 모든 거래소와 플랫폼 계정의 활성 세션을 해제하십시오. 이메일부터 시작해 모든 비밀번호를 교체하십시오. 하드웨어 지갑 시드가 노출되었다면 다른 어떤 일을 하기 전에 남은 자금을 새로 생성한 지갑으로 옮기십시오.
모든 것을 기록
메시지를 스크린샷으로 남기고, 트랜잭션 해시를 저장하고, 타임스탬프를 기록하고, 이메일 헤더를 보관하십시오. 기억이 생생할 때 시간 순서대로 정리하십시오. 이는 법 집행 기관의 증거가 되며, 사이버 보험이나 세금 손실 신청에서 나중에 요구되기도 합니다.
법 집행 기관에 신고
미국 거주자: IC3.gov와 지역 FBI 지부에 신고하십시오. 그 외 지역: 동등한 사이버 범죄 신고 부서(영국 Action Fraud, 독일 BKA, 호주 ACCC Scamwatch). 회수 가능성이 낮더라도 신고는 조직적 범죄단을 잡는 데 도움이 되는 패턴 데이터베이스에 입력됩니다.
플랫폼에 사칭 신고
사기가 NoxHash를 사칭한 경우, 메시지와 발신자 세부 정보를 인앱 지원 패널을 통해 전달해 주십시오. 우리는 이러한 보고를 가짜 Telegram 채널과 도용된 도메인을 추적하는 데 사용합니다. 하드웨어 지갑 회사가 사칭당한 경우, 해당 공식 연락처에 동일하게 신고하십시오.
세금 측면 처리
많은 관할에서 크립토 자산의 사기 손실을 마이닝 소득에 대한 도난 손실 또는 자본 손실로 신고할 수 있습니다. 추측하지 마십시오 — 본인 국가의 자격 있는 세무 전문가와 상담하십시오. 이 사안에 관해 당신에게 사전 요청 없이 연락한 누구에게도 돈을 지불하지 마십시오.
방어 마인드셋 — 대부분의 경우를 커버하는 네 가지 규칙
인바운드 = 의심
누군가 마이닝 계정 건으로 당신에게 먼저 연락한다면 기본적으로 회의적으로 대하십시오. 메시지가 아니라 로그인된 플랫폼을 통해 직접 지원을 시작하십시오.
시드 구문은 온라인 어디에도 없어야 합니다
컴퓨터에도, 비밀번호 매니저 클라우드 동기화에도, 사진에도 없습니다. 그리고 누구에게도 주지 않습니다 — 시드 구문을 공유해야 하는 합법적 시나리오는 존재하지 않습니다.
긴급함은 신호입니다
"15분 안에 검증하지 않으면 계정이 잠깁니다." 진짜 플랫폼은 패닉 타이머로 운영하지 않습니다. 재촉당한다는 느낌이 든다면, 그것이 곧 공격입니다.
돈을 두 배로 만들어준다면, 만들 수 없습니다
Bitcoin 내부, 마이닝 내부, 어떤 합법적 플랫폼 내부에서도 — 당신이 보낸 것보다 더 돌려주는 메커니즘은 존재하지 않습니다. 그렇지 않다는 약속은 보도자료를 첨부한 도둑질입니다.
자주 묻는 질문
사기꾼은 애초에 어떻게 마이너를 찾아냅니까?
대부분 공개된 흔적을 통해서입니다. Twitter나 X의 해시레이트 스크린샷, r/BitcoinMining 게시물, 포럼 사용자명, 온체인에 보이는 지갑 클러스터, 그리고 — 가장 흔하게는 — 무관한 데이터 침해에서 나온 이메일 주소입니다. 일단 이메일이 "크립토 사용자" 명단에 들어가면, 표적화된 피싱이 몇 주 내로 따라옵니다.
가짜 Ledger나 Bitmain 고객지원 사기는 실재합니까?
네 — 둘 다 매우 심하게 사칭됩니다. Ledger의 2020년 고객 이메일 유출은 오늘날까지 이어지는 표적화 피싱의 긴 꼬리를 만들어냈습니다. Bitmain과 WhatsMiner 고객은 끊임없이 가짜 "펌웨어 업데이트"와 "보증" 문구를 마주합니다. 항상 벤더의 검증된 공식 채널을 통해 직접 연락을 시작하십시오.
"마이닝 풀 부스트" 서비스가 실제로 존재하는 곳이 있습니까?
없습니다. 어떤 마이닝 풀도 당신이 보낸 BTC를 곱해주지 않습니다. 풀은 받은 입금이 아니라 제출된 해시레이트에 대해 페이아웃합니다. "pool boost", "mining accelerator", "hashrate multiplier" 같은 표현으로 BTC 선결제를 받는 모든 제안은 사기이며 — 합법적 예외는 없습니다.
오늘날 마이너를 노리는 가장 흔한 사기는 무엇입니까?
건수 기준 가짜 고객지원 사칭, 사건당 달러 손실 기준 SIM 스왑입니다. 사칭은 비용이 낮고 확장성이 좋습니다. SIM 스왑은 표적화가 필요하지만 단일 피해자에게서 6자리 손실을 끌어낼 수 있습니다. 둘 다 기술적 익스플로잇이 아니라 긴급함과 사회적 신뢰에 의존합니다.
도난당한 BTC를 되찾을 수 있습니까?
드뭅니다. 회수는 자금이 식별 가능한 거래소에 머물고 법 집행 기관이 빠르게 움직였을 때, 또는 블록체인 포렌식 회사가 드문 기술적 실수를 추적했을 때 일어납니다. 도난당한 BTC 대부분은 몇 시간 내에 믹싱되어 사실상 회수가 불가능해집니다. 회수를 보장한다고 약속하는 누구에 대해서도 깊이 회의하십시오.
클라우드 마이닝 플랫폼을 사용하면 사기 노출이 줄어듭니까?
부분적으로요. 펌웨어 플래시, stratum 구성, 물리적 하드웨어 도난은 모두 운영자가 처리합니다 — 그 공격면들은 사라집니다. 그래도 계정 자격 증명, 2FA, 이메일, 전화번호는 여전히 보호해야 합니다. 사기는 사라지는 게 아니라 이동하며, 이동 방향은 보통 사칭과 SIM 스왑 쪽입니다.
정보 제공용 — 법률, 보안, 투자 자문 아님
이 글은 공개된 보고와 자체 사고 대응 경험에서 관찰한 일반적 사기 패턴을 설명합니다. 법률 조언, 보안 컨설팅, 투자 가이드가 아닙니다. 사기 수법은 끊임없이 진화합니다 — 모든 인바운드 연락을 회의적으로 대하고, 본인 상황에 특화된 사안은 자격을 갖춘 전문가(법 집행 기관, 세무 자문, 보안 회사)와 상담하십시오.