Các Trò Lừa Đảo Crypto Nhắm Vào Miner — Cách Phòng Tránh
6 mô típ lừa đảo nhắm thẳng vào miner Bitcoin — firmware giả, hijack pool, mạo danh hỗ trợ, SIM swap, bẫy giveaway, và cách nhận diện từng loại.
Các trò lừa đảo crypto nhắm vào miner là những hành vi gian lận hướng đến người đã sở hữu tài khoản đào Bitcoin và có dòng tiền BTC định kỳ. Khác với các trò lừa dụ người mới vào nền tảng giả, sáu mô típ dưới đây — firmware giả, hijack pool, mạo danh hỗ trợ, SIM swap, bẫy "nhân đôi payout", và lừa đảo dịch vụ thu hồi — nhắm vào miner chính vì bạn là người sở hữu crypto có thể nhận diện được.

Vì sao miner bị nhắm cụ thể
Khi bạn đã bị nhận diện là một miner, bạn trở thành mục tiêu giá trị cao. Kẻ lừa đảo biết bạn có tài khoản trên một nền tảng, có dòng BTC đổ về định kỳ, và — thường — có dấu chân công khai ở đâu đó. Bạn đăng ảnh chụp hashrate trên Twitter/X. Bạn hỏi một câu trên Reddit r/BitcoinMining. Cụm ví của bạn hiện rõ trên public chain. Một vụ rò rỉ dữ liệu KYC ở sàn không liên quan làm lộ email của bạn. Bất kỳ một trong số đó là đủ.
Điều khiến miner khác với người giữ crypto thông thường là tính có thể đoán trước. Một HODLer ngẫu nhiên có thể chỉ chuyển coin một lần mỗi năm. Còn miner thì có dòng BTC đổ vào hàng tháng, kiểm tra dashboard hàng tuần, và thường đã có 2FA, ví cứng, cùng một bộ công cụ quen thuộc — tất cả những thứ mà kẻ lừa đảo học cách bắt chước. Sáu mô típ dưới đây không phải giả định. Chúng được báo cáo thường xuyên trên IC3.gov (Trung tâm Khiếu nại Tội phạm Internet của FBI), trong các subreddit về mining, và trong các thread cộng đồng ví cứng.
1. Firmware máy đào giả
"Firmware miễn phí giúp S21 tăng 20% hashrate" — thực chất là malware trộm file ví hoặc chuyển hướng hashrate.
2. Chuyển hướng pool / hijack stratum
Kẻ tấn công sửa cấu hình máy đào để trỏ về pool của chúng, lặng lẽ rút hashrate trong nhiều ngày.
3. Mạo danh hỗ trợ
"Hỗ trợ NoxHash" giả qua Telegram, email hoặc điện thoại hỏi seed, mật khẩu hay mã 2FA của bạn.
4. SIM swap
Nhà mạng chuyển số của bạn sang SIM của kẻ tấn công để chúng nhận mã 2FA qua SMS.
5. Bẫy "nhân đôi payout"
"Gửi BTC đến địa chỉ này để được tăng đào và chúng tôi sẽ nhân đôi" — lừa đảo trả phí trước kinh điển.
6. Lừa đảo thu hồi / thuế
"Chúng tôi có thể thu hồi crypto bị mất" hoặc "giải quyết miễn truy thu thuế đào" — đợt lừa thứ hai sau khi bạn đã mất tiền.
Mô típ #1 — Firmware máy đào và gói nâng cấp giả
Lời mời chào nghe rất hấp dẫn: "Flash firmware này và Antminer S21 của bạn sẽ chạy nhanh hơn 20%." File tải về nằm trên một trang trông gần như y hệt Bitmain, ví dụ bitmain-firmware.net thay vì bitmain.com thật. Đôi khi nó được đăng trong nhóm Telegram mining bởi một user vừa mới gia nhập hôm qua. Gói cài đặt, màn hình hiện thanh tiến trình, và trông có vẻ hoạt động bình thường.
Thực tế, firmware này làm một trong hai việc. Nó quét máy đào và mọi ổ đĩa kết nối để tìm file ví (wallet.dat, seed Electrum, phiên đăng nhập sàn lưu trong trình duyệt) rồi gửi ra ngoài. Hoặc nó âm thầm sửa stratum URL của máy đào để hashrate bạn trả tiền điện đang chạy về pool của kẻ tấn công. Bạn vẫn thấy quạt quay. Chỉ là dashboard ngày càng yên ắng hơn.
Phòng thủ. Firmware cho Antminer, WhatsMiner, và mọi ASIC lớn khác chỉ tải từ trang chính thức của hãng — gõ địa chỉ trực tiếp vào thanh URL, không click từ tin nhắn. Xác minh checksum SHA-256 mà hãng công bố với file bạn đã tải. Đừng bao giờ flash firmware được khuyến nghị trong DM hay bài forum, dù bình luận đó được upvote bao nhiêu lần. Nếu bạn dùng phần cứng đặt host qua một nền tảng như NoxHash, bạn không hề flash firmware — bên vận hành lo việc đó, loại bỏ hoàn toàn bề mặt tấn công này.
Mô típ #2 — Chuyển hướng pool và hijack stratum
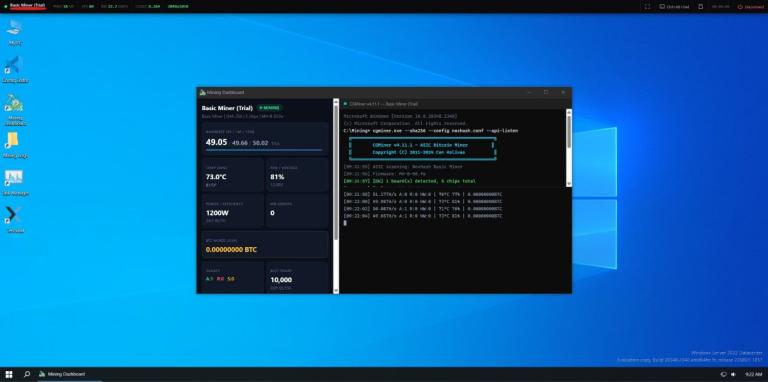
Mọi máy đào ASIC đều trỏ tới một stratum URL để biết gửi share đi đâu. Đổi chỉ một dòng đó trong cấu hình, và mọi joule điện bạn chi trả sẽ đào cho người khác. Kẻ tấn công đến đó qua hai đường. Kỹ thuật: chúng xâm nhập web UI của máy đào (vẫn còn quá nhiều người dùng credential mặc định), hoặc chiếm mạng nhà rồi viết lại config. Xã hội: chúng email cho bạn dưới danh nghĩa "pool support" báo bạn cần chuyển sang endpoint mới "để payout tốt hơn", và bạn tự dán URL của chúng vào.
Phần ranh ma là độ trễ phát hiện. Máy đào của bạn vẫn đang hash, vẫn nóng, vẫn hiện công việc đang chạy. Nhưng phần thưởng đang về địa chỉ của kẻ tấn công. Tùy theo bạn kiểm tra payout thường xuyên mức nào, bạn có thể mất nhiều ngày — đôi khi nhiều tuần — trước khi nhận ra dashboard lệch.
Phòng thủ. Ghi lại địa chỉ pool thật của bạn và đối chiếu với cấu hình máy đào hàng tháng. Đặt cảnh báo cho hashrate sụt bất thường hoặc lỡ kỳ payout. Đổi mật khẩu admin của máy đào khỏi giá trị mặc định ngay lập tức. Với người thuê tại NoxHash, điều này lại được trừu tượng hóa — stratum target được quản lý trong hạ tầng của chúng tôi và không phơi bày như một dòng bạn có thể bị lừa sửa. Nhưng nguyên tắc chung áp dụng ở mọi nơi: tính nhất quán của payout là dây bẫy của bạn, vậy nên hãy theo dõi nó.
Mô típ #3 — Mạo danh hỗ trợ NoxHash
Đây là loại lừa đảo phổ biến nhất tính theo số lượng, và sức tàn phá của nó đến từ việc lợi dụng đúng phản xạ bạn đã được dạy: khi có vấn đề, hãy liên hệ support. Bạn nhận được tin nhắn — email, Telegram DM, ping Discord, đôi khi là cuộc gọi điện thoại thật — từ ai đó dùng tên NoxHash, logo, và một số ticket nghe có vẻ thật. "Chúng tôi phát hiện hoạt động bất thường trên máy đào của bạn. Vui lòng xác minh tài khoản bằng cách xác nhận mã 2FA / cụm seed / mật khẩu."
Nền tảng thật không bao giờ hỏi những thứ đó. Không bao giờ. Chính sách của NoxHash rất cụ thể và đáng ghi nhớ: chúng tôi chỉ liên hệ bạn từ tên miền chính thức, chúng tôi không bao giờ hỏi cụm seed, mật khẩu, mã khôi phục, hay mã 2FA, và chúng tôi không chủ động liên hệ qua Telegram DM hay tin nhắn riêng trên mạng xã hội. Phòng chat cộng đồng có kẻ giả mạo; kênh hỗ trợ chính thức là help panel sau khi đăng nhập trên chính nền tảng.
Phòng thủ. Nếu nhận được bất kỳ tin nhắn nào trông giống NoxHash support gửi đến, hãy giả định nó giả cho đến khi bạn xác minh bằng cách tự mở nền tảng và kiểm tra hộp thư trong app. Báo cáo hành vi mạo danh. Đừng bao giờ đưa cụm seed hay mật khẩu cho bất kỳ ai, kể cả người mặc đúng đồng phục.
Mô típ #4 — Tấn công SIM swap
SIM swap là khi kẻ tấn công thuyết phục nhà mạng di động chuyển số điện thoại của bạn sang một SIM mà chúng kiểm soát. Có số của bạn, chúng nhận mọi mã 2FA qua SMS. Có mã, chúng rút sạch tài khoản sàn, reset mật khẩu email, và rồi lan vào ví crypto. Miner bị nhắm vì kẻ tấn công biết có dòng BTC hàng tháng đáng ăn cắp.
Dấu hiệu cảnh báo đến nhanh đến tàn nhẫn. Điện thoại bạn đột ngột hiện "Không có tín hiệu" — không phải vùng phủ sóng kém, mà là vĩnh viễn. Vài phút sau, các email reset mật khẩu bắt đầu đổ về. Đến khi bạn hiểu chuyện gì đang xảy ra, kẻ tấn công đã quét qua hết tài khoản của bạn.
Phòng thủ. Đừng bao giờ dùng SMS 2FA cho bất kỳ thứ gì liên quan tới crypto. NoxHash dùng TOTP (Google Authenticator, Authy) — không phải SMS — chính vì lý do này. Thiết lập PIN khóa chuyển số (port-freeze) với nhà mạng; phần lớn nhà mạng sẽ cho làm nếu bạn yêu cầu. Cân nhắc tách một số điện thoại chỉ dùng cho crypto khỏi số chính của bạn, không bao giờ công khai. Đối xử với email khôi phục như một két sắt — mất nó còn tệ hơn mất bất kỳ ví đơn lẻ nào.
Mô típ #5 — Bẫy "nhân đôi payout đào" kiểu giveaway
Lời mời thường có dạng: "Gửi 0.05 BTC đến địa chỉ này trong vòng một giờ tới và bạn sẽ nhận lại 0.10 BTC. Khuyến mãi tăng pool đào có hạn. Chỉ dành cho user đã verify." Đôi khi được dựng dưới dạng giveaway kiểu Elon Musk, đôi khi là "promotion pool", đôi khi là "phần thưởng khách hàng thân thiết Bitmain". Cơ chế đều giống nhau: bạn gửi trước, bạn không nhận lại gì.
Đây là lừa đảo trả phí trước (advance-fee fraud), một trong những loại lừa lâu đời nhất trên internet, được khoác chiếc áo mining. Không có một bên hợp pháp nào — không Bitmain, không Binance, không bất kỳ pool đào nào, chắc chắn không phải NoxHash — nhân đôi BTC bạn gửi tới. Không có một định luật vật lý đào nào tạo ra output gấp đôi từ một khoản nạp vào. BTC đi thẳng vào ví kẻ tấn công và thường bị rửa qua mixer trong vài giờ.
Phòng thủ. Nếu nghe quá đẹp để là thật, thì nó không thật. Hết. Chặn tài khoản đó và báo cáo địa chỉ tại chainabuse.com để cảnh báo người khác trước khi họ kịp gửi. Tick xanh "đã verify" và website bóng bẩy đều miễn phí làm; BTC của bạn thì không miễn phí mất.
NoxHash support không bao giờ hỏi cụm seed hay mật khẩu của bạn
Nếu ai đó tự xưng là chúng tôi mà hỏi những thứ đó — hoặc mã 2FA, hoặc một phiên truy cập từ xa — đó là lừa đảo. Báo cáo mạo danh ngay lập tức qua panel hỗ trợ trong app trên dashboard sau khi đăng nhập.
Mô típ #6 — Dịch vụ thu hồi và dàn xếp thuế giả
Mất crypto vì lừa đảo tạo ra một vết thương thứ hai nhỏ hơn nhưng dễ bị bỏ qua: bạn đã có tên trong một danh sách. Kẻ lừa đảo bán danh sách nạn nhân cho kẻ lừa đảo khác, và đợt sóng thứ hai ập tới với những lời chào mời được may đo. "Chúng tôi chuyên thu hồi crypto bị đánh cắp. Trả 500 USD trước và chúng tôi sẽ truy vết tiền cho bạn." Hoặc: "IRS miễn truy thu thu nhập từ đào — quyết toán BTC chưa khai năm 2024 với một khoản phí một lần."
Cả hai đều giả. Việc thu hồi crypto thật sự rất hiếm; phần lớn BTC bị đánh cắp không thể thu hồi sau khi đi qua mixer. Có một số ít công ty chuyên biệt và đội forensic blockchain tồn tại, nhưng họ không DM nạn nhân khi không được mời, và không yêu cầu thanh toán trước khi bắt đầu công việc. Cơ quan thuế thật — IRS ở Mỹ, HMRC ở Anh, các cơ quan tương đương ở nơi khác — liên hệ bạn trước qua thư bưu điện, không phải tin nhắn Telegram.
Phòng thủ. Coi mọi lời mời "thu hồi" hay "dàn xếp thuế" tự đến đều là phần tiếp theo của trò lừa ban đầu. Đừng bao giờ trả trước cho dịch vụ thu hồi. Với câu hỏi thuế thật về thu nhập đào, tham vấn một CPA có chứng chỉ hoặc luật sư thuế trong khu vực pháp lý của bạn — họ sẽ có số chứng chỉ kiểm chứng được và một văn phòng thật.
Cần làm gì nếu bạn đã bị lừa
Tốc độ ít quan trọng hơn bạn nghĩ — BTC thường đã đi mất trong vài phút — nhưng tài liệu hóa thì rất quan trọng. Làm theo các bước dưới đây theo thứ tự, không phải làm hết một lúc.
Ngừng thiệt hại tiếp ngay lập tức
Ngắt thiết bị bị xâm nhập khỏi mạng. Hủy mọi phiên đang hoạt động khỏi từng tài khoản sàn và nền tảng. Đổi mọi mật khẩu, bắt đầu từ email. Nếu seed của ví cứng đã bị lộ, chuyển số tiền còn lại sang một ví mới tạo trước khi làm bất kỳ việc gì khác.
Tài liệu hóa mọi thứ
Chụp ảnh tin nhắn, lưu transaction hash, ghi timestamp, giữ header email. Viết lại trình tự sự việc khi ký ức còn tươi. Đây sẽ là chứng cứ cho cơ quan thực thi pháp luật và đôi khi cũng là yêu cầu của bảo hiểm mạng hay khai lỗ thuế sau này.
Trình báo cơ quan thực thi pháp luật
Người ở Mỹ: nộp đơn tại IC3.gov và văn phòng FBI khu vực gần nhất. Nơi khác: đơn vị báo cáo tội phạm mạng tương đương (Action Fraud ở Anh, BKA ở Đức, ACCC Scamwatch ở Úc). Dù khả năng thu hồi thấp, các đơn trình báo nuôi cơ sở dữ liệu mô típ giúp triệt phá đường dây.
Báo cáo hành vi mạo danh cho nền tảng
Nếu trò lừa mạo danh NoxHash, hãy chuyển tiếp tin nhắn và thông tin người gửi qua panel hỗ trợ trong app. Chúng tôi dùng các báo cáo đó để truy diệt kênh Telegram giả và tên miền giả. Nếu một hãng ví cứng bị mạo danh, làm tương tự với kênh liên hệ chính thức của họ.
Xử lý phần thuế
Ở nhiều khu vực pháp lý, lỗ do bị lừa trên tài sản crypto có thể được khai như khoản trộm cắp hoặc lỗ vốn để bù trừ với thu nhập đào. Đừng đoán — nói chuyện với chuyên gia thuế có chứng chỉ ở quốc gia bạn. Đừng trả tiền cho bất kỳ ai chủ động liên hệ bạn về vấn đề này.
Tư duy phòng thủ — bốn nguyên tắc bao quát phần lớn trường hợp
Liên hệ đến = đáng nghi
Nếu ai đó chủ động tìm bạn về tài khoản đào, mặc định hoài nghi. Tự khởi động liên hệ support qua nền tảng đã đăng nhập, không phải từ tin nhắn.
Cụm seed không sống ở bất cứ đâu online
Không trên máy tính, không trong cloud sync của trình quản lý mật khẩu, không trong ảnh chụp. Và không bao giờ đưa cho ai — không có tình huống hợp pháp nào cần chia sẻ cụm seed.
Sự gấp gáp là dấu hiệu
"Xác minh trong 15 phút tới hoặc tài khoản của bạn sẽ bị khóa." Nền tảng thật không vận hành theo đồng hồ hoảng loạn. Nếu bạn cảm thấy bị thúc giục, đó chính là cuộc tấn công.
Nếu nó nhân đôi tiền, thì không có chuyện đó
Không có cơ chế nào — bên trong Bitcoin, bên trong mining, bên trong bất kỳ nền tảng hợp pháp nào — trả lại nhiều hơn số bạn gửi. Lời hứa khác là trộm cắp có thông cáo báo chí.
Câu hỏi thường gặp
Kẻ lừa đảo tìm ra miner ngay từ đầu bằng cách nào?
Chủ yếu qua dấu chân công khai. Ảnh chụp hashrate trên Twitter hay X, bài đăng trong r/BitcoinMining, username trên forum, cụm ví hiện trên on-chain, và — phổ biến nhất — địa chỉ email từ các vụ rò rỉ dữ liệu không liên quan. Một khi email của bạn lọt vào danh sách "người dùng crypto", phishing có chủ đích sẽ ập tới trong vài tuần.
Lừa đảo mạo danh hỗ trợ Ledger hay Bitmain có thật không?
Có — cả hai đều bị mạo danh nặng. Vụ rò rỉ email khách hàng của Ledger năm 2020 tạo ra một làn sóng phishing có chủ đích kéo dài đến tận hôm nay. Khách hàng Bitmain và WhatsMiner liên tục đối mặt với những lời chào mời "cập nhật firmware" và "bảo hành" giả. Luôn tự khởi động liên hệ qua kênh chính thức đã được xác thực của hãng.
Dịch vụ "tăng pool đào" có thực sự tồn tại ở đâu đó không?
Không. Không có pool đào nào nhân đôi BTC bạn gửi vào. Pool trả thưởng cho hashrate nộp lên, không phải cho khoản nạp nhận về. Bất kỳ lời mời nào dùng cụm "pool boost", "mining accelerator", hay "hashrate multiplier" đổi lấy BTC nạp trước đều là lừa đảo — không có ngoại lệ hợp pháp nào.
Hôm nay, trò lừa nhắm miner phổ biến nhất là gì?
Mạo danh hỗ trợ giả dẫn đầu về số lượng, SIM swap dẫn đầu về thiệt hại tính bằng đô-la mỗi vụ. Mạo danh rẻ và dễ mở rộng quy mô; SIM swap đòi hỏi nhắm mục tiêu nhưng có thể quét sạch sáu con số từ một nạn nhân duy nhất. Cả hai dựa vào sự gấp gáp và lòng tin xã hội thay vì khai thác kỹ thuật.
Tôi có thể lấy lại BTC bị đánh cắp không?
Hiếm khi. Việc thu hồi xảy ra khi tiền nằm trên một sàn có thể xác định và cơ quan thực thi pháp luật vào cuộc nhanh, hoặc khi một công ty forensic blockchain truy ra một sai lầm kỹ thuật hiếm hoi. Phần lớn BTC bị đánh cắp được trộn qua mixer trong vài giờ và trở nên thực tế không thể thu hồi. Hãy hết sức hoài nghi với bất kỳ ai hứa thu hồi đảm bảo.
Dùng nền tảng cloud-mining có giảm rủi ro bị lừa không?
Một phần. Flash firmware, cấu hình stratum, và trộm cắp phần cứng vật lý đều được bên vận hành xử lý — những bề mặt tấn công đó biến mất. Bạn vẫn cần bảo vệ thông tin đăng nhập tài khoản, 2FA, email, và số điện thoại. Các trò lừa dịch chuyển chứ không biến mất, và sự dịch chuyển thường ngả về phía mạo danh và SIM swap.
Chỉ mang tính thông tin — không phải tư vấn pháp lý, an ninh, hay đầu tư
Bài viết này mô tả các mô típ lừa đảo phổ biến quan sát được qua các báo cáo công khai và kinh nghiệm xử lý sự cố của chính chúng tôi. Đây không phải tư vấn pháp lý, dịch vụ tư vấn an ninh, hay hướng dẫn đầu tư. Chiến thuật lừa đảo tiến hóa liên tục — hãy đối xử với mọi liên hệ đến với sự hoài nghi, và tham vấn chuyên gia có chứng chỉ (cơ quan thực thi pháp luật, cố vấn thuế, công ty an ninh) cho các vấn đề cụ thể của tình huống bạn.