Как использовать резервные коды при потере 2FA-устройства
Потеряли телефон с 2FA? Используйте один из 8 резервных кодов NoxHash для входа и сгенерируйте новые. Полный гайд 2026 с советами по хранению.
Если вы потеряли телефон с приложением-аутентификатором NoxHash, войдите, используя один из 8 одноразовых резервных кодов вместо 6-значного кода из приложения. На странице входа нажмите «Использовать резервный код», вставьте один из кодов формата XXXX-XXXX — и вы снова в аккаунте. Затем сразу же создайте новый набор.
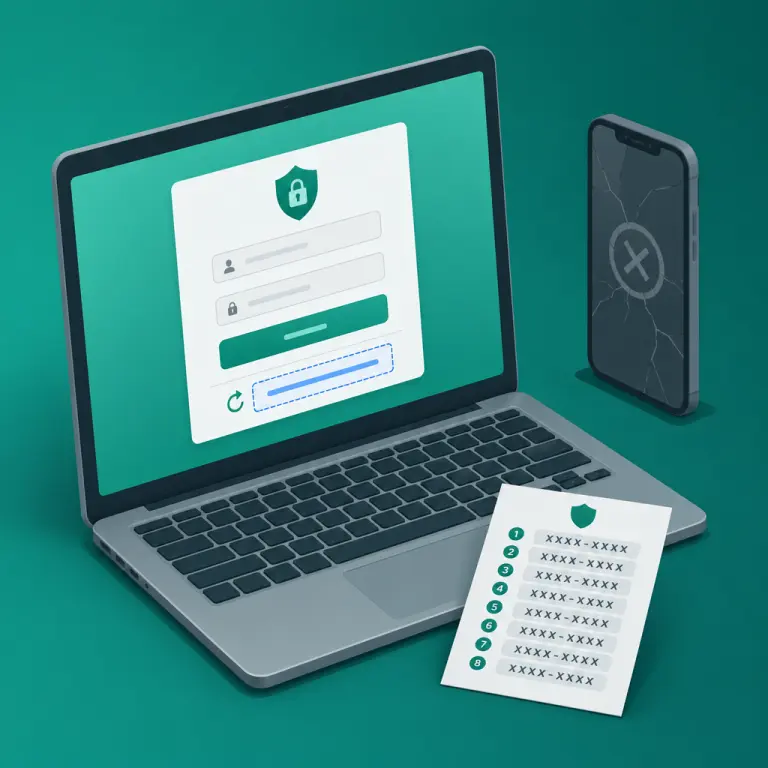
Что такое резервные коды NoxHash и почему они важны
Резервные коды — это восемь одноразовых резервных ключей, которые NoxHash выдаёт при первом включении двухфакторной аутентификации. Каждый код представляет собой 8-символьную строку из заглавных символов в формате XXXX-XXXX (например, A1B2-C3D4), и любой из них может заменить ротирующийся 6-значный код из приложения-аутентификатора при входе — ровно один раз.
Они существуют по одной причине: телефоны теряются, их крадут, их сбрасывают или они падают в бассейн. Без резервного фактора потеря аутентификатора означала бы потерю доступа к балансу BTC и майнерам. Рекомендации NIST SP 800-63B по цифровой идентификации прямо предписывают каждой многофакторной системе предоставлять путь восстановления такого типа.
Одноразовость по замыслу
Каждый код срабатывает один раз и сразу же погашается. Использованный код не может быть применён повторно даже вами — это свойство блокирует атаки повтора, если кто-то случайно увидит ваш список.
Без срока годности
Коды, выданные в 2024 году, работают и в 2026 году — они действительны до использования или перегенерации. Сохраните их один раз, забудьте — и они будут на месте, когда понадобятся.
Всегда можно перегенерировать
Пока 2FA включена, один клик в Профиль → Двухфакторная аутентификация заменяет все 8 кодов на новый набор. Старые коды аннулируются в тот же миг, когда выдаются новые.
Где найти ваши коды (пока они не понадобились)
Если вы только что включили 2FA, вы увидели свои коды на экране подтверждения. Если это было несколько месяцев назад — не паникуйте, коды всё ещё существуют в вашем аккаунте. Вот где искать, в порядке сохранившегося у вас доступа:
- Ваш сохранённый бэкап. Большинство пользователей вставляют их в менеджер паролей (1Password, Bitwarden, Proton Pass) или распечатывают. Проверьте сначала там — поиск по слову «NoxHash» обычно мгновенно находит заметку.
- Панель профиля (если вы ещё залогинены на другом устройстве). Если вы уже в системе на ноутбуке, откройте Профиль → Двухфакторная аутентификация и нажмите Показать резервные коды, чтобы снова увидеть текущие 8. Скопируйте их в новое место хранения до выхода.
- Нигде нет доступа? Если вы полностью заблокированы, без сохранённой копии и без активной сессии, перейдите к разделу «Если вы потеряли и то и другое» ниже — восстановление через поддержку будет вашим путём.
Вход с помощью резервного кода за 5 шагов
Предположим, у вас в руках есть один неиспользованный код. Вот точная последовательность. Весь процесс занимает меньше минуты, если код уже готов к вставке.
Откройте страницу входа NoxHash
Перейдите на noxhash.com/login из закладки или проверенного URL. Введите email и пароль как обычно, затем нажмите Войти. Вы попадёте на экран проверки 2FA.
Нажмите «Использовать резервный код»
Под полем для 6-значного кода аутентификатора вы увидите небольшую ссылку Использовать резервный код. Кликните по ней. Поле ввода превратится из 6-значного числового в текстовое, готовое к формату XXXX-XXXX.
Вставьте один неиспользованный резервный код
Скопируйте один из 8 кодов оттуда, где он хранится, и вставьте в поле. Включите дефис: A1B2-C3D4. Коды всегда в верхнем регистре — форма нормализует регистр за вас, но аккуратный ввод уменьшает опечатки. Отправьте форму.
Попадите на свою панель
Если код совпадает — вы в системе, полный доступ к балансу BTC, майнерам, транзакциям и настройкам. Только что использованный код погашен; если у вас было 8 неиспользованных кодов, теперь их 7. Вычеркните его там, где он хранится, чтобы не пытаться использовать снова.
Немедленно восстановите защиту аккаунта
Не останавливайтесь на «Я снова внутри». Сразу перейдите в Профиль → Двухфакторная аутентификация, отключите 2FA с помощью пароля, затем снова включите её с приложением-аутентификатором на новом телефоне. Отсканируйте свежий QR, сохраните новые резервные коды — и вы снова полностью защищены с чистого листа.
Что сделать сразу после возвращения в аккаунт
Использование резервного кода работает — но оставляет ваш аккаунт в уязвимом состоянии. У вас на один резерв меньше, а потеря устройства, вынудившая вас использовать код, может иметь другие последствия. Выполните этот чек-лист гигиены из 4 шагов сразу после входа:
Сбросьте 2FA на новом устройстве
Отключите 2FA, затем сразу же включите её вновь с аутентификатором на новом телефоне. Старый общий секрет, привязанный к потерянному устройству, теперь недействителен.
Перегенерируйте резервные коды
Нажмите Перегенерировать коды, чтобы получить свежий набор из 8. Использованный код и все оставшиеся старые аннулируются в тот же момент. Сохраните новый набор в двух местах.
Смените пароль
Если телефон был украден (а не просто потерян), предположите, что вор может иметь доступ к приложениям для хранения паролей или SMS. Сбросьте пароль и сделайте его уникальным.
Проверьте недавнюю активность
Проверьте список транзакций и статус майнеров на панели. Ищите любые выводы, новые аренды майнеров или смены BTC-адреса, которых вы не узнаёте. Сообщайте о любом подозрительном в поддержку.
Перегенерируйте коды и перевключите 2FA
Вы только что увидели чек-лист гигиены из 4 шагов. Зайдите в профиль, чтобы отключить 2FA, связать её с новым телефоном и сохранить свежий набор из 8 резервных кодов — чтобы следующая потеря устройства стала пустяком, а не чрезвычайной ситуацией.
Если вы потеряли и телефон, И коды
Это наихудший случай — и он всё же восстановим, просто медленнее. Если телефона нет и сохранённых кодов тоже, поддержка NoxHash может вручную подтвердить вашу личность и восстановить доступ. Процесс намеренно медленнее, чем самостоятельное обслуживание, потому что это самый эксплуатируемый вектор атак на любой крипто-платформе.
Что включить в обращение в поддержку
- • Адрес электронной почты на вашем аккаунте NoxHash (тот, с которым вы входите).
- • Примерную дату регистрации и любые покупки аренды майнеров, которые вы помните (тариф, месяц, примерная сумма).
- • BTC-адрес для вывода, который вы использовали ранее, если такой был — это одно из самых сильных подтверждений владения.
- • Краткое описание того, что произошло — потерян, украден, сброшен до заводских настроек, залит водой и т. п.
- • Способ подтвердить владение email — ответить на наше письмо верификации с того же почтового ящика.
Ожидайте от одного до двух рабочих дней, пока команда проводит перекрёстную проверку. Не передавайте пароль, резервные коды или приватные ключи BTC никому — даже сотрудникам, которые якобы помогают. Настоящая поддержка NoxHash никогда не попросит этого.
Лучшие практики хранения, чтобы это больше не повторилось
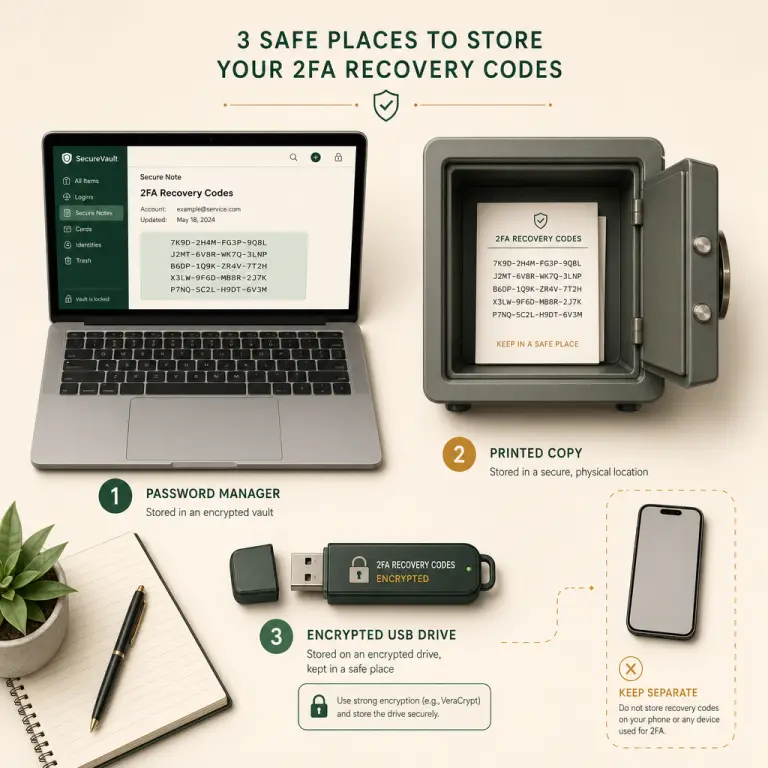
Цена правильного сохранения кодов — около пяти минут. Цена несохранения — обращение в поддержку и дни стресса. Следуйте двум простым правилам — и будете защищены на годы:
| Делайте | Не делайте |
|---|---|
| Сохраняйте коды минимум в двух независимых местах (например, менеджер паролей + распечатанная копия) | Хранить коды на том же телефоне, где запущен аутентификатор |
| Используйте зашифрованную заметку (менеджер паролей, том VeraCrypt, зашифрованный ZIP) | Отправлять коды себе по email в открытом виде или сохранять в незащищённые облачные документы |
| Держите физическую копию офлайн — распечатанную, в сейфе или запираемом ящике | Фотографировать коды стандартной камерой телефона (попадает в облачные бэкапы) |
| Перегенерируйте набор после каждого израсходованного одноразового кода | Полагаться на «Я запомню» — вы не запомните через полгода |
Чётко подписывайте бэкап: NoxHash 2FA recovery — 2026 |
Хранить коды рядом с паролем NoxHash в одном незашифрованном файле |
Основной принцип — разделение факторов: ваш пароль живёт в голове или в менеджере паролей, аутентификатор — в телефоне, а резервные коды — в месте, независимом от обоих. Потеря одного устройства никогда не должна унести с собой более одного из этих факторов одновременно.
Часто задаваемые вопросы
Можно ли использовать резервный код повторно после одного раза?
Нет — каждый из 8 кодов строго одноразовый. После использования тот же код больше не сможет вас авторизовать, даже с вашего собственного устройства. Это свойство безопасности, а не ошибка: оно не позволяет никому, кто позже увидит ваш старый список, повторно применить уже использованный код против вашего аккаунта.
Сколько кодов я получаю и как они выглядят?
NoxHash выдаёт ровно 8 резервных кодов при включении 2FA. Каждый — 8-символьная строка из заглавных символов в формате XXXX-XXXX: два 4-символьных блока, разделённых дефисом, из букв и цифр. При вводе они нечувствительны к регистру, но отображаются заглавными для удобочитаемости.
Что происходит при перегенерации, если у меня остались неиспользованные коды?
Предыдущие 8 кодов мгновенно аннулируются и заменяются 8 совершенно новыми. Даже если вы запомнили старый код, после перегенерации он не сработает. В этом и смысл: если вы думаете, что кто-то ещё мог увидеть ваш список, перегенерируйте — и старые коды станут для него бесполезными.
Нужно ли быть авторизованным, чтобы перегенерировать коды?
Да. Перегенерация находится в панели профиля на Профиль → Двухфакторная аутентификация, для чего нужна аутентифицированная сессия. Если вы полностью заблокированы, сначала нужно вернуться — либо с помощью неиспользованного резервного кода, либо через идентификацию с поддержкой, если кодов нет совсем.
Я случайно использовал резервный код — стоит ли беспокоиться?
Вовсе нет — теперь у вас 7 неиспользованных кодов вместо 8. Если хотите вернуться к полному набору из 8, откройте Профиль → Двухфакторная аутентификация и нажмите Перегенерировать коды. Сохраните новые 8 в обычном месте резервного хранения. Ничего другого в аккаунте одиночное использование не затрагивает.
Безопаснее ли резервные коды, чем 2FA по SMS?
Да — значительно. SMS-коды могут быть перехвачены через SIM-swap атаку, когда вор убеждает оператора перенести ваш номер на свой телефон. Резервные коды, хранящиеся офлайн, к этому невосприимчивы. NoxHash сочетает TOTP (коды из приложения) с резервными кодами именно поэтому — SMS в цепочке нет.
Рекомендации по безопасности, а не гарантия
Резервные коды — надёжная подстраховка, но ни одна отдельно взятая мера не устраняет все риски. Сочетайте их с уникальным паролем, офлайн-бэкапом и бдительностью к фишингу. Это руководство носит образовательный характер и не является финансовым или юридическим советом — ответственность за безопасность аккаунта и связанные с крипто доходы несёт владелец аккаунта. Если есть сомнения, свяжитесь с поддержкой NoxHash перед действиями.