2FA デバイスを紛失した場合のリカバリーコード使用方法
2FA スマホを紛失?NoxHash の 8 つのリカバリーコードの 1 つで再ログインし、新しいコードを再生成。2026 完全ガイドと保管のコツ付き。
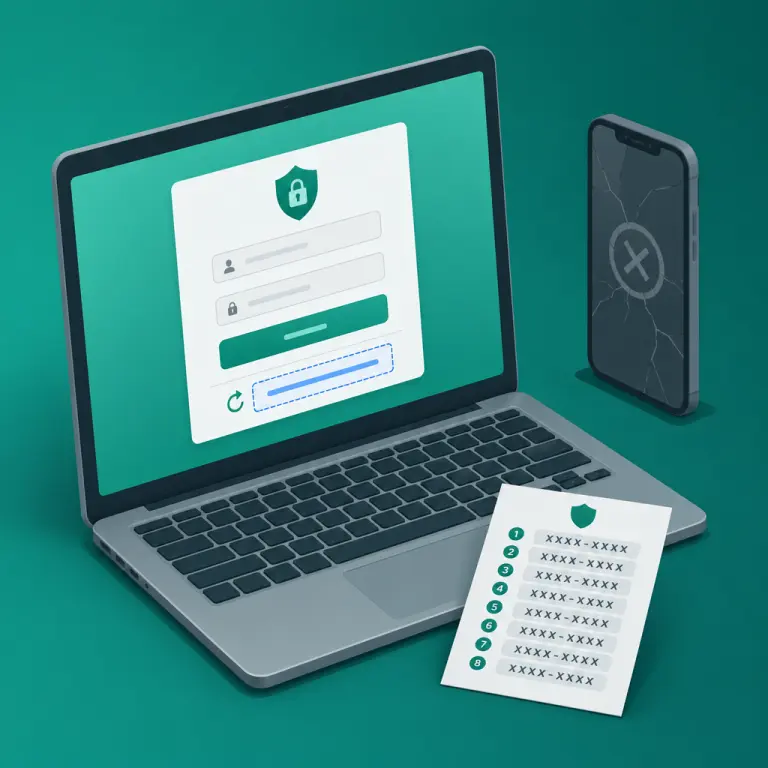
NoxHash のオーセンティケーターアプリが入った携帯電話を紛失した場合、アプリの 6 桁コードの代わりに 8 個の使い切りリカバリーコードのいずれかを使ってサインインしてください。ログインページで 「リカバリーコードを使用」 をクリックし、XXXX-XXXX 形式のコードを貼り付ければ再びログインできます。その後すぐに新しいコードセットを再生成してください。
NoxHash リカバリーコードとは何か、そしてなぜ重要なのか
リカバリーコードは、二要素認証を最初に有効化した際に NoxHash が発行する 8 個の使い切りバックアップキーです。各コードは XXXX-XXXX 形式の大文字 8 文字の文字列(例:A1B2-C3D4)で、いずれか 1 つがログイン時にオーセンティケーターアプリの循環する 6 桁コードの代わりに使用できます — 正確に 1 回だけ。
リカバリーコードが存在する理由はただ一つ: スマホは紛失されたり、盗まれたり、初期化されたり、プールに落とされたりするためです。バックアップ要素なしにオーセンティケーターを失うと、BTC の残高とマイナーへのアクセスを失うことになります。NIST SP 800-63B デジタル ID ガイドラインは、すべての多要素システムがこの種の回復パスを提供することを明確に推奨しています。
設計上、1 回限り
各コードは一度動作したらすぐに消費されます。使用済みコードはご自身でも再利用できません — これは誰かがリストをちらっと見てもリプレイ攻撃を防ぐ特性です。
有効期限なし
2024 年に発行されたコードは 2026 年でも動作します — 使用されるか再生成されるまで有効です。一度保存してしまえば忘れていても、必要なときにそこにあります。
いつでも再生成可能
2FA が有効な間、プロフィール → 二要素認証 でワンクリックするだけで 8 個すべてが新しいセットに置き換わります。新しいコードが発行されるその瞬間に古いコードは無効化されます。
コードはどこで見つけるか(必要になる前に)
2FA を有効化したばかりなら、確認画面でコードが表示されたはずです。何か月も前のことなら、慌てないでください — コードはまだあなたのアカウント内に存在しています。残っているアクセス度合い順に探す場所は以下の通りです:
- 保存したバックアップ。ほとんどのユーザーはパスワードマネージャー(1Password、Bitwarden、Proton Pass)に貼り付けるか印刷します。まずそこを確認してください — 「NoxHash」で検索するとたいてい即座にノートが見つかります。
- プロフィールパネル(他の場所でまだサインインしている場合)。ノートパソコンですでにログインしていれば、プロフィール → 二要素認証 を開いて リカバリーコードを表示 をクリックして現在の 8 個を再表示します。ログアウトする前に新しいバックアップ場所にコピーしてください。
- どこにもアクセスできない?保存したコピーもなくアクティブなセッションもなく完全にロックされている場合は、下の 「両方とも紛失した場合」 セクションにスキップしてください — サポート主導のリカバリーが前進する道です。
リカバリーコードで 5 ステップでサインイン
未使用のコードを手元に持っていると仮定して、正確な手順を示します。コードが貼り付け準備できていれば、全工程は 1 分もかかりません。
NoxHash ログインページを開く
ブックマークまたは信頼できる URL から noxhash.com/login にアクセスします。通常通りメールアドレスとパスワードを入力し、ログイン を押します。2FA 確認画面に進みます。
「リカバリーコードを使用」をクリック
6 桁のオーセンティケーター入力欄の下に、リカバリーコードを使用 という小さなリンクが表示されます。これをクリックします。入力欄が 6 桁の数値フィールドから XXXX-XXXX 形式用のテキストフィールドに変わります。
未使用のリカバリーコードを貼り付ける
保存場所から 8 個のコードのうち 1 つをコピーして、入力欄に貼り付けます。ハイフンも含めてください: A1B2-C3D4。コードは常に大文字です — フォームが大文字小文字を正規化してくれますが、きれいな入力はタイプミスを減らします。フォームを送信します。
ダッシュボードに到達
コードが一致すればログイン成功です — BTC 残高、マイナー、取引、設定へのフルアクセスが可能になります。今使用したコードは消費されました。未使用コードが 8 個だった場合、今は 7 個です。再度試さないよう保存場所で消し込んでください。
直ちにアカウントを再セキュア化
「戻れた」で止まらないでください。まっすぐ プロフィール → 二要素認証 に行き、パスワードで 2FA を無効化し、新しいスマホのオーセンティケーターアプリで再有効化します。新しい QR をスキャンし、新しいリカバリーコードを保存すれば、きれいな状態で完全に再保護されます。
ログインし直した直後に行うべきこと
リカバリーコードを使うことは有効です — しかしアカウントが脆弱な状態に置かれます。バックアップが 1 つ減っており、使用を強いたデバイス紛失には他の影響があるかもしれません。サインインしたその瞬間に、この 4 ステップ衛生チェックリストを実行してください:
新しいデバイスで 2FA をリセット
2FA を無効化し、すぐに新しいスマホのオーセンティケーターで再度有効化します。紛失したデバイスに紐付いた古い共有シークレットは無効になります。
リカバリーコードを再生成
コードを再生成 をクリックして新しい 8 個セットを取得します。使用済みコードと残っている古いコードは同じ瞬間に無効化されます。新しいセットを 2 箇所に保存してください。
パスワードを変更
スマホが盗まれた(単に紛失したのではなく)場合、窃盗犯がパスワード保存アプリや SMS にアクセスできると仮定してください。パスワードをリセットし、一意のものにします。
最近のアクティビティを監査
ダッシュボードの取引履歴とマイナーステータスを確認します。覚えのない出金、新規マイナーレンタル、BTC アドレスの変更を探してください。疑わしいものはサポートに報告してください。
コードを再生成して 2FA を再武装
4 ステップの衛生チェックリストをご覧いただきました。プロフィールに向かって 2FA を無効化し、新しいスマホとペアリングして、新しい 8 個のリカバリーコードを保存してください — 次のデバイス紛失が緊急事態ではなく取るに足りない出来事になるように。
スマホとコードの両方を紛失した場合
これが最悪のケースです — それでも回復は可能で、ただ時間がかかるだけです。スマホがなくなり、保存されたコードもない場合、NoxHash サポートが手動で本人確認を行ってアクセスを復元できます。このプロセスはあらゆる暗号プラットフォームで最も悪用される攻撃ベクトルであるため、セルフサービスより意図的に遅くなっています。
サポートへの依頼に含める内容
- • NoxHash アカウントの メールアドレス(ログインに使うもの)。
- • おおよその登録日と、覚えているマイナーレンタルの購入履歴(階層、月、おおよその金額)。
- • 以前に使用した BTC 出金アドレス(あれば)— 所有権の最も強力な証拠の一つです。
- • 何が起きたかの簡単な説明 — 紛失、盗難、工場出荷時リセット、水濡れなど。
- • メール所有権を確認する方法 — 当社の確認メールに同じメールボックスから返信してください。
チームがクロスチェックする間、営業日で 1~2 日を見込んでください。パスワード、リカバリーコード、BTC の秘密鍵は誰とも共有しないでください — 助けを申し出るスタッフを名乗る人にも渡さないでください。本物の NoxHash サポートはこれらを尋ねることは決してありません。
二度と起こさないためのストレージベストプラクティス
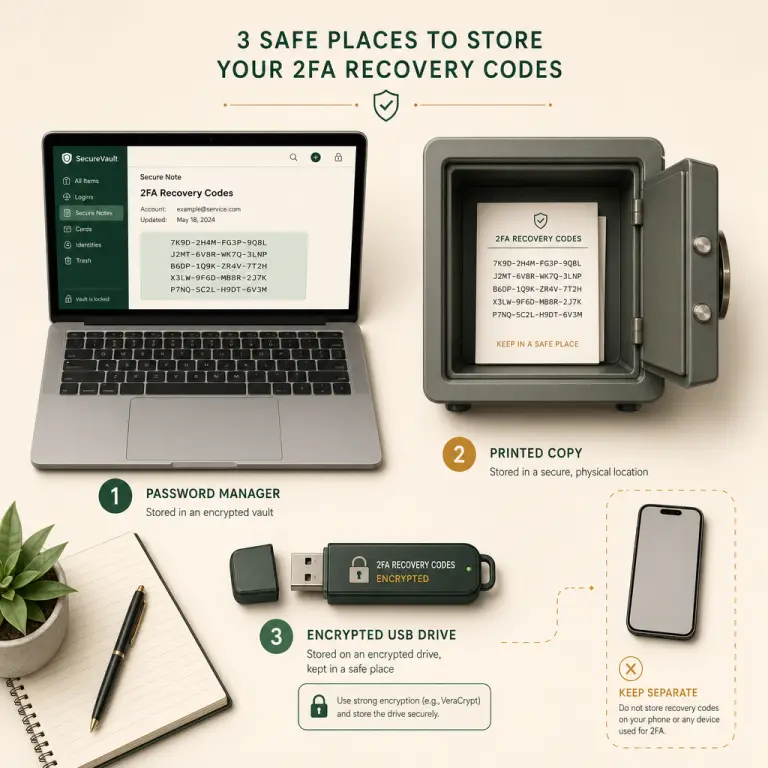
コードを適切に保存するコストは約 5 分です。保存しないコストはサポートケースと数日のストレスです。2 つの単純なルールに従えば、何年も安心できます:
| すべきこと | 避けるべきこと |
|---|---|
| 少なくとも 2 つの独立した場所 にコードを保存(例: パスワードマネージャー + 印刷コピー) | オーセンティケーターアプリが動いているのと同じスマホにコードを保存する |
| 暗号化された メモを使用(パスワードマネージャー、VeraCrypt ボリューム、暗号化 ZIP) | 自分にコードをプレーンテキストでメール送信したり、保護されていないクラウド文書に保存したりする |
| 物理的コピーを オフライン で保管 — 印刷して金庫または鍵付き引き出しに | スマホのデフォルトカメラでコードを撮影する(クラウドバックアップに行き着く) |
| 使い切りコードが 1 つでも消費されたらセットを 再生成 | 「覚えているだろう」に頼る — 半年後には覚えていません |
バックアップに明確にラベル付け: NoxHash 2FA recovery — 2026 |
NoxHash のパスワードと一緒に暗号化されていない単一ファイルにコードを保存する |
核心となる原則は 要素の分離 です: パスワードはあなたの頭の中またはパスワードマネージャーに、オーセンティケーターはスマホに、リカバリーコードはその両方から独立した場所に置きます。1 回のデバイス紛失でこれらのうち 2 つ以上を同時に失うことは決してあってはなりません。
よくある質問
一度使ったリカバリーコードを再利用できますか?
いいえ — 8 個のコードそれぞれは厳密に 1 回限りです。一度消費されると、同じコードで再びサインインすることはできません。自分のデバイスからでもです。これはバグではなくセキュリティ特性です: 後から古いリストを見た人が既に使用されたコードをあなたのアカウントに対してリプレイするのを防ぎます。
コードは何個もらえて、どんな見た目ですか?
NoxHash は 2FA を有効化する際にちょうど 8 個のリカバリーコードを発行します。それぞれは XXXX-XXXX 形式の大文字 8 文字の文字列です — 文字と数字を使った、ハイフンで区切られた 4 文字のブロック 2 つです。入力時には大文字小文字を区別しませんが、可読性のために大文字で表示されます。
未使用のコードが残っているときに再生成するとどうなりますか?
以前の 8 個のコードは即座に無効化され、まったく新しい 8 個に置き換えられます。古いコードを暗記していたとしても再生成後は機能しません。そこが要点です — 誰かがあなたのリストを見た可能性があると思ったら、再生成すれば古いコードは彼らにとって無意味になります。
コードを再生成するにはログインしている必要がありますか?
はい。再生成は プロフィール → 二要素認証 のプロフィールパネル内にあり、認証済みセッションが必要です。完全にロックされている場合は、まず戻らなければなりません — 未使用のリカバリーコードを使うか、コードがまったくない場合はサポート主導の本人確認を通じて戻ります。
うっかりリカバリーコードを使ってしまいました — 心配すべきでしょうか?
まったく — 未使用コードが 8 個から 7 個に減ったというだけです。8 個のフルセットに戻したい場合は、プロフィール → 二要素認証 を開いて コードを再生成 をクリックしてください。新しい 8 個のコードを通常のバックアップ場所に保存します。1 回の使用によってアカウントの他の何かが影響を受けることはありません。
リカバリーコードは SMS ベースの 2FA より安全ですか?
はい — 大幅に安全です。SMS コードは、窃盗犯が携帯キャリアを説得してあなたの番号を自分のスマホに移させる SIM スワップ攻撃により傍受される可能性があります。オフラインで保管されたリカバリーコードはそれに対して免疫があります。NoxHash が TOTP(スマホアプリコード)とリカバリーコードを組み合わせているのはまさにこの理由です — ループに SMS がありません。
セキュリティガイダンスであり、保証ではありません
リカバリーコードは強力な安全ネットですが、単一のコントロールがすべてのリスクを排除することはありません。一意のパスワード、オフラインバックアップ、フィッシングへの警戒と組み合わせて使用してください。本ガイドは教育目的のものであり、金融または法的助言ではありません — アカウントのセキュリティおよび関連する暗号資産の収益に対する責任はアカウント保有者にあります。疑わしい場合は、行動を起こす前に NoxHash サポートに連絡してください。