NoxHash APIでマイナーをプログラマティックに監視する方法
NoxHashマイナーをAPIで監視するための開発者向けガイド: 認証、ポーリングパターン、オフラインアラート、Webhook、すぐ使えるPythonサンプル。
NoxHashマイナーをプログラマティックに監視するとは、APIキーを使ってリアルタイムのハッシュレート、ステータス、収益を独自のツールに取り込むことを意味します — Pythonスクリプト、Googleスプレッドシート、Grafanaダッシュボード、SMSアラートパイプラインなどです。本ガイドでは、信頼性の高いモニターを構築するための一般的なパターンを、ポーリング、Webhook、レート制限のマナーと合わせて解説します。

ダッシュボードではなくAPIでマイナーを監視すべき理由
NoxHashのWebダッシュボードは人間向けに作られています。ログインしてハッシュレートとBTC残高をちらっと見て、ログアウト。マイナーが1〜2台ならそれで十分です。複数のレンタルを運用していたり、深夜3時に何か起きたときにアラートが欲しい場合 — 代わりに見張ってくれるマシンが必要です。
APIモニターはダッシュボードの外側で、同じデータをスケジュールに沿って取得します。収益をスプレッドシートに記録したり、メトリクスをGrafanaに流し込んだり、マイナーがオフラインになった瞬間にSMSで通知したりできます。ロジックはあなたが所有しているので、通知を受け取るタイミングも「問題」の定義も、すべてご自身で決められます。
オフライン検知
レンタル中のマイナーのステータスがrunningからstoppedに変わると、数分以内にSMSまたはメールで通知 — 翌朝たまたまログインしたときではなく。
自動レポート
日次収益をGoogleスプレッドシートやローカルデータベースに1行ずつ追記。ダッシュボードの保存期間に依存しない完全な履歴を構築でき、税務や会計にもすぐ使えます。
カスタムダッシュボード
メトリクスをGrafana、Prometheus、あるいは自作のReactページに流し込みます。NoxHashのハッシュレートとBTC価格フィードを組み合わせれば、真の収益性ビューが得られます。
ステップ1 — NoxHashアカウントでAPIキーを作成
すべてのAPI呼び出しには認証されたアイデンティティが必要です。NoxHashはアカウント設定から個人用APIキーを発行でき、有効期限を設定すれば、キーが漏洩しても自動的に使えなくなります。
Profile → API Keysを開く
ログイン後、アバターをクリックしてプロフィールのAPI Keysセクションに移動します。まだ2FAを有効化していなければ先に有効化してください — パスワードのみで守られたキー管理ページは避けるべきです。
有効期限付きで新しいキーを生成
キーに分かりやすい名前(「home-grafana」「sheets-logger」など)を付け、有効期限を設定します — 90日がほどよいデフォルトです。短命なキーは、Gitコミットやチャットログに漏れた場合の被害を限定してくれます。
キーをコピーして安全に保管
完全なキーは1度だけ表示されます。パスワードマネージャーまたは環境変数ストアに貼り付けてください — ソースファイルにハードコードしてはいけません。サーバー上ではGit管理外の.envファイルに保管しましょう。
最新のAPIドキュメントを確認
エンドポイントのパス、ヘッダ、レート制限のルールは変わり得ます。コーディングを始める前に、NoxHash公式ドキュメントで正確なベースURL、認証ヘッダ、マイナーリストのルートを必ず確認してください。以下のサンプルはもっともらしい汎用的な名前を使っていますが、契約書ではなく形式として扱ってください。
ステップ2 — 最小構成のPythonモニター(擬似コード)
以下は、認証してマイナーを取得し、30分以上オフラインのマイナーをフラグする、小さく読みやすいPythonスクリプトです。意図的にシンプルにしてあります — requests以外の依存はありません — 今日cronに仕込んで、明日から強化していける構造です。
import os, time, requests
from datetime import datetime, timedelta, timezone

API_BASE = "https://api.noxhash.com/v1"   # confirm in current docs
API_KEY  = os.environ["NOXHASH_API_KEY"]  # never hard-code
OFFLINE_THRESHOLD = timedelta(minutes=30)

headers = {
    "Authorization": f"Bearer {API_KEY}",
    "Accept": "application/json",
}

def fetch_miners():
    r = requests.get(f"{API_BASE}/miners", headers=headers, timeout=10)
    r.raise_for_status()
    return r.json().get("data", [])

def check_offline(miners):
    now = datetime.now(timezone.utc)
    alerts = []
    for m in miners:
        if m["status"] != "running":
            last_seen = datetime.fromisoformat(m["last_seen_at"])
            if now - last_seen > OFFLINE_THRESHOLD:
                alerts.append(m)
    return alerts

def send_sms(miner):
    # plug in Twilio / Vonage / a webhook to your phone
    print(f"ALERT: {miner['name']} offline since {miner['last_seen_at']}")

if __name__ == "__main__":
    while True:
        try:
            for miner in check_offline(fetch_miners()):
                send_sms(miner)
        except requests.HTTPError as e:
            print(f"API error: {e}")
        time.sleep(300)  # poll every 5 minutes — be kind to the API
JavaScriptがお好みですか。同じ形がNode.jsスクリプトでfetchを使って実現でき、cronランナーやサーバーレスのスケジューラで実行できます。ロジックは同一です。認証し、マイナーをリスト化し、ステータスとタイムスタンプでフィルタし、通知する。
const API_BASE = "https://api.noxhash.com/v1";
const API_KEY  = process.env.NOXHASH_API_KEY;
const OFFLINE_MS = 30 * 60 * 1000;

async function fetchMiners() {
  const res = await fetch(`${API_BASE}/miners`, {
    headers: { Authorization: `Bearer ${API_KEY}` },
  });
  if (!res.ok) throw new Error(`HTTP ${res.status}`);
  const { data } = await res.json();
  return data;
}

function offlineAlerts(miners) {
  const now = Date.now();
  return miners.filter(m =>
    m.status !== "running" &&
    now - new Date(m.last_seen_at).getTime() > OFFLINE_MS
  );
}

setInterval(async () => {
  try {
    const alerts = offlineAlerts(await fetchMiners());
    alerts.forEach(m => console.log(`ALERT: ${m.name} offline`));
  } catch (e) { console.error(e.message); }
}, 5 * 60 * 1000);
数分で実機マイナーにスクリプトを向ける
上のPythonとNodeのサンプルを生かすのに必要なのはひとつだけ — 稼働中マイナーを持つNoxHashアカウントです。無料で登録し、2日間のBasic Minerトライアルを有効化し、APIキーを生成して、本物のハッシュレートデータに対してスクリプトを実行してみましょう。
最初に作るべき3つのユースケース
初日にすべてを作る必要はありません。以下から1つ選んで今週末に仕上げましょう — いずれも1晩でできる規模で、月曜の朝から本当に役立ちます。
SMSオフラインアラート
上のPythonスクリプトを$5のVPS上でcron実行。send_sms関数をTwilioや電話Webhookに繋ぎましょう。コーヒーが冷める前にマイナー停止を知れます。
日次Googleスプレッドシート記録
Sheets向けGoogle Apps ScriptでNoxHashの日次収益を取得し、毎朝マイナーごとに1行ずつ追記します。税務記録や簡単なグラフ化に最適です。
Grafanaダッシュボード
小さなエクスポーター経由でハッシュレートとBTC収益をPrometheusに送り、BTC価格と一緒にグラフ化しましょう。ひと目で、今週マイナーが市場を上回ったかが分かります。
ポーリング vs Webhook — どちらのパターンが合うか
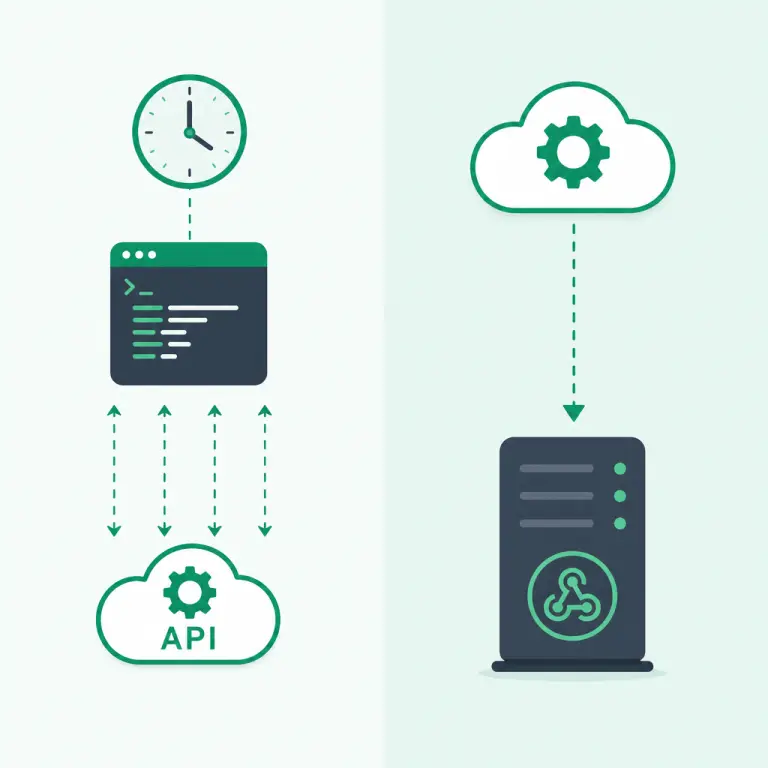
ポーリングはスクリプトが「新しい情報は?」とタイマーでAPIに尋ねます。Webhookは逆方向 — NoxHashがあなたがホストするURLにイベントをプッシュします。それぞれに出番があります。興味あるイベントに対してAPIが現在Webhookをサポートしているなら、Webhookの方が安くて速いです。そうでなければ、礼儀正しいポーリングループで十分です。
| 要素 | Webhook | ポーリング |
|---|---|---|
| ステータス変更時のレイテンシ | 秒単位 | 最大1ポーリング間隔 |
| APIリクエスト量 | イベント発生時のみ | イベント有無に関係なく毎回 |
| 必要なインフラ | 公開HTTPSエンドポイント | cronが使えるマシンなら何でも |
| 欠損イベントの扱い | リトライと署名検証に依存 | 自己修復 — 次回呼び出しで追いつく |
| 最適な用途 | 低遅延アラート、多数のマイナー | 単純スクリプト、定期レポート |
多くの場合、ハイブリッドが正解です。重要なアラートにはWebhook(マイナーのオフライン、レンタルの期限間近)、定期的なサマリーにはポーリング(日次収益ログ、週次レポート)。APIがどのイベントをサポートしているか、1〜5分の遅延をどこまで許容するかに応じて選んでください。
レート制限のマナーとキー衛生
乱用するAPIは失うAPIです。NoxHashも他の真面目なプラットフォーム同様、レート制限を適用しており、挙動が悪いキーは一時的にブロックされることがあります。いくつかの習慣があれば、あなたの統合は歓迎され、アカウントも安全に保てます。
1〜5分ごとにポーリング
NoxHashのハッシュレートは分単位の周期で更新されます。1秒ごとにポーリングしても新鮮なデータは得られず、レート制限のペナルティが溜まるだけです。60〜300秒の間隔が最適です。
429レスポンス時にバックオフ
HTTP 429 (Too Many Requests)を受け取ったら、Retry-Afterヘッダに従い、間隔を倍にしてください。指数バックオフは、エンドポイントを叩き続けて完全にブロックされるよりもはるかに良い選択です。
キーを決してコミットしない
キーは環境変数またはシークレットマネージャーに保管します。pushする前にGit履歴をスキャンしてください。漏洩の疑いがあれば即座にキーを交換しましょう — 短い有効期限はまさにそのためにあります。
統合ごとに1キー
各スクリプト/サーバーに別々のキーを使用してください。1つが侵害されたり廃止されたりしても、他を壊さずに失効させられます。キーは配置場所ではなく、役割で命名しましょう。
よくあるご質問
マイナーを監視するのにコーディング経験は必要ですか?
ダッシュボードには不要です — 大半のニーズは1行もコードを書かずに満たせます。SMSアラート、スプレッドシートのログ記録、Grafanaのビューなど、カスタム自動化を望む場合にのみ、基本的なPythonまたはJavaScriptのスキルが必要になります。開発者ではない方でも、SheetsのGoogle Apps Scriptで十分なことが多いです。
どのくらいの頻度でAPIを安全に呼び出せますか?
マイニング監視には1〜5分ごとのポーリングで十分です — NoxHashのハッシュレートと収益は分単位の周期で更新されるため、それより頻繁に呼び出しても新鮮なデータは得られません。正確なレート制限の数値は最新のAPIドキュメントを確認し、Retry-Afterヘッダには常に従ってください。
APIキーが漏れたらどうなりますか?
プロフィールのAPI Keysページから即座にキーを失効させ、新しいキーを生成してスクリプトを更新してください。短い有効期限(例: 90日)は露出を自動的に制限します。アカウントに2FAを有効化しておけば、認証情報とキーが両方盗まれた場合でも、もう一段の障壁になります。
サーバーレス関数からAPIを使えますか?
はい — AWS Lambda、Cloudflare Workers、Google Cloud Functions、Vercel Cronはいずれも数分おきの定期チェックに適しています。APIキーはインラインではなくプロバイダーのシークレットマネージャーに保管し、リクエストをタイムアウトでラップすることで、遅いAPIコールが関数クォータを枯渇させないようにしてください。
Webhookでポーリングを完全に置き換えられますか?
通常は置き換えられません。Webhookは「マイナーがオフラインになった」などの離散イベントを即座に扱えますが、日次合計、過去のチャート、配信失敗後の再照合のためには、ポーリングやスナップショットのエンドポイントが依然必要です。本番環境のほとんどの統合は両方を組み合わせています — アラートにはWebhook、サマリーにはポーリング。
監視スクリプトはマイニング収益に影響しますか?
いいえ。モニタリング系エンドポイントは読み取り専用です — ステータスと収益のポーリングは、ハッシュレート、稼働時間、ペイアウトに一切触れません。スクリプトがどれだけ頻繁にチェックしても、レンタル中のマイナーはNoxHashインフラ上で動き続けます。
投資・セキュリティ助言ではありません
本ガイドは教育目的で一般的なAPIモニタリングパターンを説明しています。エンドポイントのパス、レート制限、Webhookのサポートは変更される可能性があります — 本番コードを書く前に必ず最新のNoxHash APIドキュメントで確認してください。マイニング収益はBTC価格、ネットワーク難易度、市場状況に依存し、これらはすべて急速に変動する可能性があります。過去の実績は将来の結果を保証しません。失っても問題のない資金のみを投じ、お住まいの国の暗号資産収益に関するご質問は現地の税務専門家にご相談ください。