保护 NoxHash 账户安全的 5 个技巧
用 5 个实用安全技巧保护您的 NoxHash 账户和 BTC 收益:2FA、强密码、反钓鱼、登录监控和防诈骗意识。10 分钟即可完成。
您的 NoxHash 账户存放着来自哈萨克斯坦数据中心 24/7 运行矿机产生的真实 BTC 收益,这使它成为一个值得保护的目标。以下 5 个实用技巧——带恢复码的 2FA、唯一密码、收藏夹 URL、登录监控和防诈骗意识——只需约 10 分钟即可设置完成,并能阻挡最具威胁的攻击。
为什么账户安全对云挖矿很重要
与普通 Web 应用不同,云挖矿账户累积着真实价值:BTC 收益每分钟涓涓流入您的钱包,USDT 充值随时待命以购买新矿机,您的资料中保存着攻击者可能修改的提现地址。只需一次会话被盗,就足以把您辛苦积累数月的资金转走。
好消息是:大多数真实攻击都依赖基本错误——重复使用密码、点击钓鱼链接,或相信 Telegram 上的"客服人员"。下面五个技巧分别关上其中一扇门。根据 CISA Shields Up 指南,仅启用多因素认证就能阻止绝大多数自动化账户接管尝试。
技巧 1——启用 2FA 并保存您的 8 个恢复码
风险:仅凭一个泄露或被猜中的密码,攻击者就能登录、清空您的钱包或更改提现地址。仅靠密码的账户是加密账户被接管的最大单一来源。
行动:在 NoxHash 中打开 个人资料 → 安全,使用 Google Authenticator、Authy 或 1Password 扫描二维码,然后用 6 位数字验证码确认。NoxHash 会立即颁发 8 个一次性恢复码——下载、打印,或保存到您的密码管理器中。如果您丢失手机,每个码只能使用一次。
为何有效:TOTP 码每 30 秒轮换一次,且从不离开您的设备。即使攻击者通过其他网站的数据泄露获取了您的密码,他们仍需要您的实体手机才能登录。恢复码可防止另一种故障模式——账户锁定——从而让您永远不会失去对自己 BTC 的访问权。
技巧 2——使用来自密码管理器的唯一强密码
风险:密码重用。如果您在 NoxHash 上使用的密码与三年前被攻破的某个论坛相同,凭证填充机器人迟早会在它们已知的每个加密平台上尝试这个组合。
行动:安装一个信誉良好的密码管理器——Bitwarden(免费、开源)、1Password 或 Proton Pass——并让它为 NoxHash 生成一个 16 位以上的随机密码。切勿在任何其他地方手动输入该密码。这与 NIST SP 800-63B 密码指南一致:长、唯一、机器生成的字符串远胜于短小"便于记忆"的密码。
Bitwarden
免费版即可在所有设备上存储无限密码。开源且经过审计——对大多数用户来说是稳妥的默认选择。
1Password
付费,家庭和企业套餐打磨精致。包含 Watchtower 警报,在您的凭证出现在已知泄露中时通知您。
Proton Pass
端到端加密,来自 Proton Mail 背后的团队。如果您已在 Proton 生态系统中生活,这是一个不错的选择。
为何有效:16 位随机唯一密码在任何实际时间范围内都无法被破解,对凭证填充机器人毫无用处。如果您的邮箱在未来的泄露中被曝光,您的 NoxHash 账户仍然完好无损,因为该密码只存在于这一个网站。
技巧 3——收藏正版 URL,永不点击登录链接
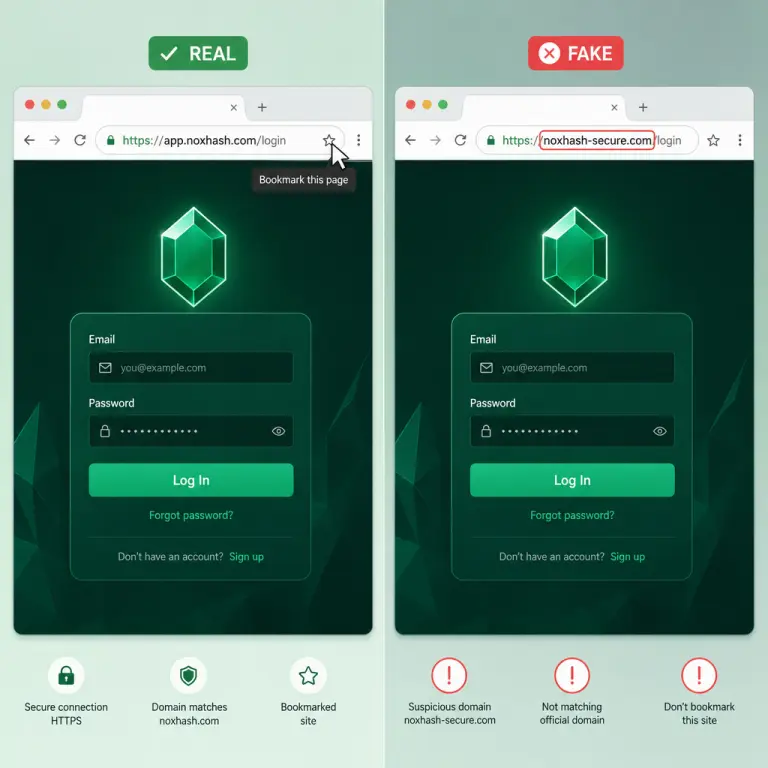
风险:网络钓鱼。攻击者注册看起来相似的域名(noxhαsh.com、nox-hash.io),并发送电子邮件、Telegram 消息或购买搜索广告,以完美方式模仿 NoxHash。您点击、输入凭证,假网站实时转发至真正的 NoxHash——包括您的 2FA 验证码。
行动:首次访问 NoxHash 时,在浏览器中收藏真实 URL。从那时起,只通过收藏夹访问 NoxHash。将每一封邮件链接、Telegram 链接、广告或 Google 搜索结果都视为不可信。如果收到看起来像 NoxHash 客服的邮件,忽略其中的链接,通过您的收藏夹进入网站核实。
为何有效:整个钓鱼漏斗取决于您抵达错误的域名。去掉这一步,即使消息看起来无可挑剔,攻击也会失败。实时 2FA 钓鱼套件无法冒充您通过自己的收藏夹到达的域名。
技巧 4——定期监控最近的登录活动
风险:隐秘入侵。如果攻击者真的溜了进来——可能通过共享设备或旧的会话令牌——他们会尽可能保持安静,等待您的钱包装满。及早发现未授权访问,让您能在任何资金被提走之前轮换凭证。
行动:每周打开一次 个人资料 → 最近活动。每条记录显示每次登录的 IP 地址、设备(浏览器 + 操作系统)和大致位置。发现任何不是您做的操作——您从未去过的国家、您不使用的浏览器、您在睡觉的时间——就视为被入侵:更改密码、轮换 2FA、撤销活动会话并联系客服。
正常活动日志的样子
- 每次都是同一城市或地区(您的家庭 ISP 或常用移动网络)。
- 您实际使用的设备和浏览器(例如 Windows 上的 Chrome、iPhone 上的 Safari)。
- 时间戳与您的习惯相符——如果您从不熬夜使用,就不会有凌晨 3 点的会话。
为何有效:攻击者无法隐藏他们从哪个 IP 连接。即使他们通过 VPN 路由,国家或 ISP 也会与您的常规画像不同。每周花 30 秒扫一眼活动日志,通常是出问题最早的可能信号。
技巧 5——警惕社会工程学和虚假"客服"
风险:人类攻击者往往比技术攻击者更危险。他们会在 Telegram 上冒充"NoxHash 客服"给您发消息,要求您共享屏幕以"修复充值问题",或发私信"赠品"要求您念出 2FA 验证码。这些招数奏效是因为它们显得乐于助人又紧急。
击败这种攻击所有变体的简单规则:
任何 NoxHash 员工都永远不会索要您的密码、2FA 验证码、恢复码或远程控制您的电脑。永远不会。
任何这样做的人都是在冒充我们。关闭聊天、屏蔽该账户,并通过网站上的官方客服渠道联系我们——永远不要通过陌生人给您的链接或联系方式。
行动:只信任您从收藏夹开始到达的 NoxHash 官方沟通渠道——应用内客服中心、帮助文章列表、经过验证的邮箱域名。截图并举报任何自称是客服的 Telegram、Discord、WhatsApp 或短信。遇到紧迫感时慢下来:"您的账户将在 10 分钟内被锁定"是操纵手段,不是真实政策。
为何有效:合法客服从不需要您的秘密来帮助您——我们的管理工具允许员工协助而无需看到您的密码或 2FA 验证码。一旦有人索要它们,您就能确定那是冒名顶替者。这一条简单的规则就粉碎了一整类攻击。
5 大技巧一览
1. 开启 2FA,保存全部 8 个码
个人资料 → 安全,用 Authenticator 扫描,把恢复码存入密码管理器。
2. 16 位以上唯一密码
用 Bitwarden、1Password 或 Proton Pass 生成。永不重用其他任何网站的密码。
3. 收藏正版 URL
只通过收藏夹访问 NoxHash。忽略邮件、Telegram 或广告中的登录链接。
4. 每周查看最近活动
个人资料 → 最近活动。查看 IP、设备、位置。发现未知条目 = 立即重置凭证。
今天就锁定您的 NoxHash 账户
打开账户,一次性应用以上 5 个技巧:启用 2FA、保存 8 个恢复码、更换为唯一密码、收藏正版 URL,并检查最近活动。您的 BTC 收益值得获得与产生它们的矿机同等的呵护。
常见问题
如果我同时丢失了 2FA 手机和恢复码怎么办?
两者都丢失的情况下,账户恢复需要通过我们的客服团队验证所有权,可能需要数天时间。这正是为什么把 8 个恢复码存放在密码管理器或打印后放在安全地方至关重要。启用 2FA 的那一刻就生成新码并保存下来。
基于短信的 2FA 对我的 NoxHash 账户可以接受吗?
NoxHash 使用基于 TOTP 应用的 2FA,而非短信。这是故意为之:短信容易受到 SIM 卡调换攻击,诈骗者将您的号码转移到他们的设备上。验证器应用在您的手机上离线生成验证码,因此没有任何东西可以被远程拦截或劫持。
我该如何识别假的 NoxHash 网站或邮件?
逐字逐句检查域名——攻击者会把字母如 o/0 互换,或使用看起来相似的 Unicode 字符。真正的 NoxHash 邮件绝不会要求您通过点击链接来"验证密码"或"解锁"钱包。有疑问时,请忽略邮件,改用浏览器收藏夹访问网站。
Telegram 上有人自称是 NoxHash 客服索要我的 2FA 验证码——这正常吗?
不——这就是诈骗,毫无例外。真正的 NoxHash 员工从不索要您的密码、2FA 验证码或恢复码,也从不需要远程控制您的电脑。屏蔽该账户,截图保存对话记录,并通过网站的官方客服举报。
我应该多久更换一次 NoxHash 密码?
现代安全指南建议在有理由时才更换——来自密码管理器的泄露警报、最近活动中的可疑登录,或您怀疑被入侵时。按固定时间表轮换强唯一密码价值不大,反而常常导致密码随时间变弱。
如果我在最近活动中看到不认识的登录记录该怎么办?
视为确认被入侵。立即更改密码、重新生成 2FA 和恢复码、撤销任何活动会话,并检查提现地址以确保未被修改。然后通过网站联系客服,让我们帮您进一步调查并加强锁定。
安全指南,非财务建议
本文仅涉及账户安全的最佳实践。没有任何安全设置可以消除所有风险——有决心的攻击者不断进化,您仍然需要负责保护用于访问 NoxHash 的设备、邮箱和密码管理器。云挖矿本身也存在市场风险:BTC 收益取决于 Bitcoin 价格、网络难度和市场条件,所有这些都可能变化。只投入您能承担损失的资金。