Cách Dùng Mã Khôi Phục Khi Mất Thiết Bị 2FA
Mất điện thoại 2FA? Dùng 1 trong 8 mã khôi phục NoxHash để đăng nhập lại, rồi tạo bộ mã mới. Hướng dẫn chi tiết 2026 kèm mẹo lưu trữ an toàn.
Nếu bạn lỡ mất chiếc điện thoại chứa ứng dụng xác thực NoxHash, hãy đăng nhập bằng một trong 8 mã khôi phục dùng một lần thay cho mã 6 chữ số từ ứng dụng. Trên trang đăng nhập, nhấp vào "Dùng mã khôi phục", dán một trong các mã dạng XXXX-XXXX, và bạn đã vào lại tài khoản — sau đó tạo ngay bộ mã mới.
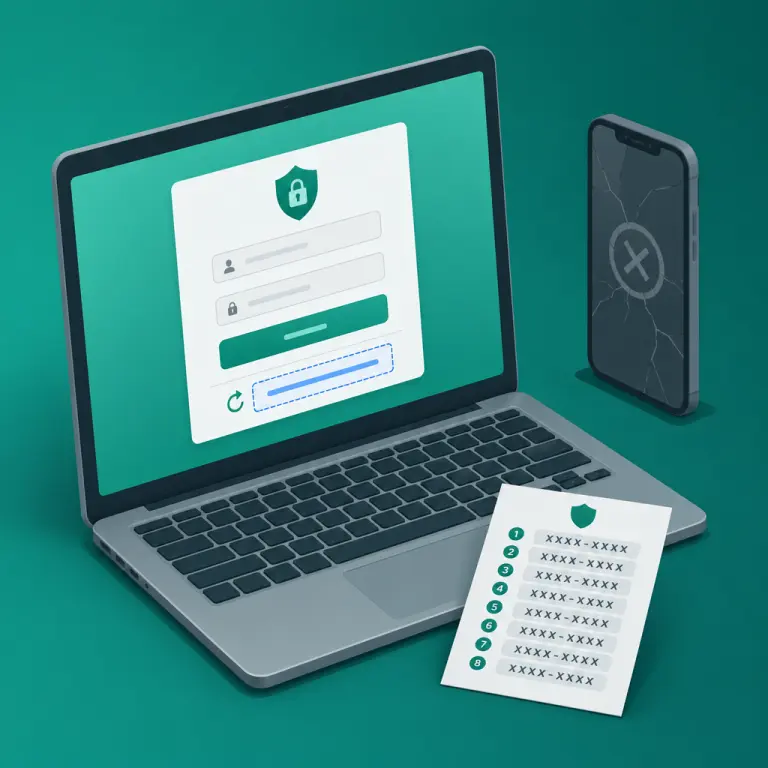
Mã khôi phục NoxHash là gì — và tại sao chúng quan trọng
Mã khôi phục là tám khóa sao lưu dùng một lần mà NoxHash cấp cho bạn khi lần đầu bật xác thực hai yếu tố. Mỗi mã là một chuỗi 8 ký tự viết hoa theo định dạng XXXX-XXXX (ví dụ: A1B2-C3D4), và bất kỳ mã nào trong số đó đều có thể thay thế mã 6 chữ số luân phiên từ ứng dụng xác thực khi đăng nhập — đúng một lần duy nhất.
Chúng tồn tại vì một lý do: điện thoại có thể bị mất, bị đánh cắp, bị xóa sạch hoặc rơi xuống hồ bơi. Nếu không có yếu tố sao lưu, việc mất ứng dụng xác thực đồng nghĩa với việc mất quyền truy cập vào số dư BTC và máy đào của bạn. Hướng dẫn định danh số NIST SP 800-63B khuyến nghị rõ ràng rằng mọi hệ thống đa yếu tố nên cung cấp một đường dẫn khôi phục kiểu này.
Thiết kế dùng một lần
Mỗi mã chỉ hoạt động một lần và lập tức bị vô hiệu. Mã đã dùng không thể tái sử dụng kể cả bởi chính bạn — một đặc tính ngăn chặn tấn công phát lại nếu ai đó vô tình thấy danh sách của bạn.
Không có ngày hết hạn
Mã được cấp năm 2024 vẫn hoạt động năm 2026 — chúng có hiệu lực cho đến khi được dùng hoặc tạo mới. Lưu một lần, quên đi, và chúng sẽ luôn ở đó khi bạn cần.
Luôn có thể tạo mới
Khi 2FA đang bật, chỉ cần một cú nhấp trong Hồ sơ → Xác thực hai yếu tố là thay cả 8 mã bằng bộ mới. Mã cũ bị vô hiệu ngay khi mã mới được cấp.
Tìm mã của bạn ở đâu (trước khi cần đến)
Nếu bạn vừa bật 2FA, bạn đã thấy mã của mình trên màn hình xác nhận. Nếu việc đó xảy ra cách đây vài tháng, đừng hoảng — các mã vẫn tồn tại trong tài khoản của bạn. Dưới đây là nơi cần tìm, theo thứ tự dựa trên mức độ truy cập bạn còn có:
- Bản sao lưu đã lưu của bạn. Đa số người dùng dán mã vào trình quản lý mật khẩu (1Password, Bitwarden, Proton Pass) hoặc in ra. Kiểm tra ở đó trước — tìm kiếm "NoxHash" thường ra ngay ghi chú.
- Bảng hồ sơ (nếu vẫn đăng nhập ở nơi khác). Nếu bạn vẫn đăng nhập trên laptop, mở Hồ sơ → Xác thực hai yếu tố và nhấp Hiện mã khôi phục để hiện lại 8 mã hiện tại. Sao chép chúng vào vị trí sao lưu mới trước khi đăng xuất.
- Không còn đâu truy cập? Nếu bạn bị khóa hoàn toàn, không có bản sao lưu và không có phiên đang hoạt động, hãy chuyển xuống phần "Nếu bạn mất cả hai" bên dưới — khôi phục qua hỗ trợ là con đường phía trước.
Đăng nhập bằng mã khôi phục trong 5 bước
Giả sử bạn có một mã chưa dùng trong tay, đây là trình tự chính xác. Toàn bộ quá trình mất chưa đến một phút khi bạn đã có sẵn mã để dán.
Mở trang đăng nhập NoxHash
Truy cập noxhash.com/login từ URL đã lưu bookmark hoặc đáng tin cậy. Nhập email và mật khẩu như thường lệ, sau đó nhấn Đăng nhập. Bạn sẽ được chuyển đến màn hình thử thách 2FA.
Nhấp "Dùng mã khôi phục"
Bên dưới ô nhập 6 chữ số từ ứng dụng xác thực, bạn sẽ thấy một liên kết nhỏ ghi Dùng mã khôi phục. Nhấp vào đó. Ô nhập sẽ chuyển từ trường 6 chữ số sang trường văn bản sẵn sàng cho định dạng XXXX-XXXX.
Dán một mã khôi phục chưa dùng
Sao chép một trong 8 mã từ nơi bạn lưu và dán vào ô nhập. Bao gồm cả dấu gạch ngang: A1B2-C3D4. Mã luôn viết hoa — biểu mẫu tự chuẩn hóa chữ hoa/thường cho bạn, nhưng nhập sạch giảm lỗi đánh máy. Gửi biểu mẫu.
Vào bảng điều khiển của bạn
Nếu mã khớp, bạn đã vào — truy cập đầy đủ số dư BTC, máy đào, giao dịch và cài đặt. Mã vừa dùng giờ đã bị tiêu thụ; nếu bạn có 8 mã chưa dùng, giờ bạn còn 7. Gạch bỏ nó ở nơi đã lưu để không thử lại.
Bảo mật lại tài khoản ngay lập tức
Đừng dừng ở chỗ "Tôi đã vào lại". Hãy đi thẳng tới Hồ sơ → Xác thực hai yếu tố, tắt 2FA bằng mật khẩu, rồi bật lại bằng ứng dụng xác thực trên điện thoại mới. Quét mã QR mới, lưu bộ mã khôi phục mới, và bạn được bảo vệ hoàn toàn với trang giấy sạch.
Việc cần làm ngay khi bạn vào lại
Dùng mã khôi phục là hiệu quả — nhưng nó để lại tài khoản của bạn ở trạng thái mong manh. Bạn có ít hơn một mã sao lưu, và việc mất thiết bị buộc bạn phải dùng mã có thể kéo theo các hệ lụy khác. Thực hiện danh sách kiểm tra vệ sinh 4 bước này ngay khi đăng nhập:
Đặt lại 2FA với thiết bị mới
Tắt 2FA, sau đó bật lại ngay với ứng dụng xác thực trên điện thoại mới. Khóa bí mật chung cũ gắn với thiết bị đã mất giờ không còn hiệu lực.
Tạo lại mã khôi phục
Nhấp Tạo lại mã để có bộ 8 mã mới. Mã đã dùng và bất kỳ mã cũ còn lại đều bị vô hiệu cùng lúc. Lưu bộ mới ở hai nơi.
Đổi mật khẩu của bạn
Nếu điện thoại bị đánh cắp (không chỉ bị mất), hãy giả định kẻ trộm có thể truy cập các ứng dụng lưu mật khẩu hoặc SMS. Đặt lại mật khẩu và đảm bảo nó là duy nhất.
Kiểm tra hoạt động gần đây
Kiểm tra danh sách giao dịch và trạng thái máy đào trên bảng điều khiển. Tìm bất kỳ lệnh rút tiền, thuê máy đào mới, hoặc thay đổi địa chỉ BTC nào bạn không nhận ra. Báo cáo mọi thứ đáng ngờ cho đội hỗ trợ.
Tạo lại mã và kích hoạt lại 2FA
Bạn vừa xem danh sách kiểm tra vệ sinh 4 bước. Hãy vào hồ sơ để tắt 2FA, ghép đôi với điện thoại mới, và lưu bộ 8 mã khôi phục mới — để lần mất thiết bị tiếp theo chỉ là chuyện nhỏ thay vì tình huống khẩn cấp.
Nếu bạn mất cả điện thoại LẪN mã
Đây là trường hợp tệ nhất — và nó vẫn có thể khôi phục, chỉ chậm hơn. Nếu điện thoại mất và bạn không có mã nào được lưu, đội hỗ trợ NoxHash có thể xác minh danh tính bạn thủ công và khôi phục quyền truy cập. Quy trình này cố tình chậm hơn so với tự phục vụ vì nó là vector tấn công bị lạm dụng nhiều nhất trên mọi nền tảng crypto.
Những gì cần đưa vào yêu cầu hỗ trợ
- • Địa chỉ email trên tài khoản NoxHash của bạn (địa chỉ bạn dùng để đăng nhập).
- • Ngày đăng ký gần đúng và mọi giao dịch thuê máy đào bạn nhớ được (gói, tháng, số tiền gần đúng).
- • Địa chỉ rút BTC bạn đã dùng trước đây, nếu có — đây là một trong những bằng chứng quyền sở hữu mạnh nhất.
- • Mô tả ngắn gọn điều đã xảy ra — mất, bị đánh cắp, reset về xuất xưởng, hỏng do nước, v.v.
- • Cách xác nhận quyền sở hữu email — trả lời email xác minh của chúng tôi từ cùng hộp thư.
Dự kiến một đến hai ngày làm việc để đội ngũ đối chiếu. Không bao giờ chia sẻ mật khẩu, mã khôi phục, hoặc khóa riêng BTC với bất kỳ ai — kể cả nhân viên tự xưng đang giúp đỡ. Hỗ trợ NoxHash chính thức sẽ không bao giờ hỏi những thứ đó.
Thực hành lưu trữ tốt nhất để điều này không xảy ra lần nữa
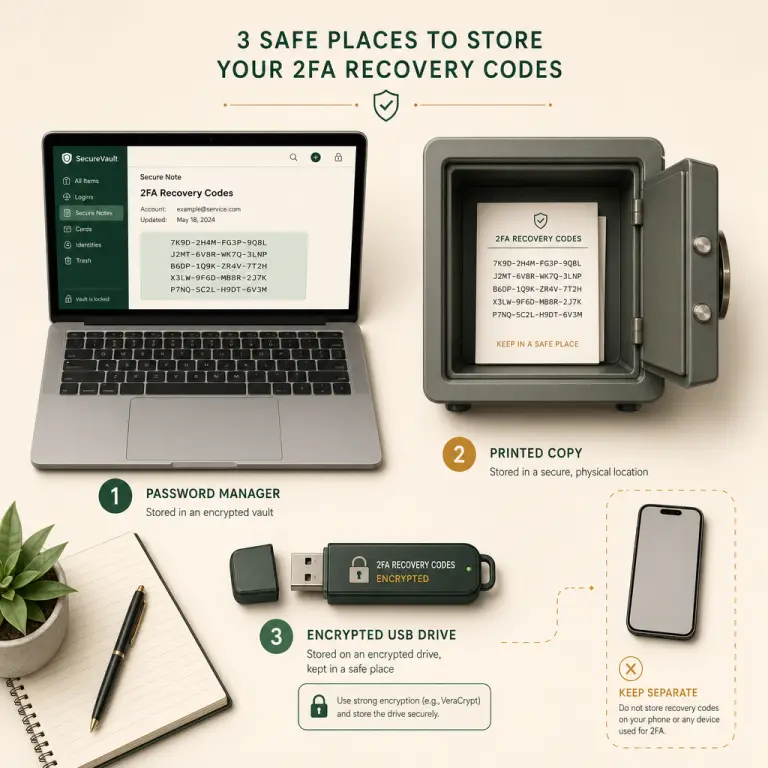
Chi phí lưu mã đúng cách mất khoảng năm phút. Chi phí không lưu là một ca hỗ trợ và nhiều ngày căng thẳng. Tuân thủ hai quy tắc đơn giản và bạn sẽ được bảo vệ trong nhiều năm:
| Nên | Không nên |
|---|---|
| Lưu mã ở ít nhất hai nơi độc lập (ví dụ: trình quản lý mật khẩu + bản in) | Lưu mã trên chính chiếc điện thoại đang chạy ứng dụng xác thực |
| Dùng ghi chú được mã hóa (trình quản lý mật khẩu, volume VeraCrypt, ZIP mã hóa) | Gửi email mã cho chính mình dưới dạng văn bản thuần hoặc lưu vào cloud docs không bảo mật |
| Giữ bản cứng ngoại tuyến — in ra, trong két an toàn hoặc ngăn kéo có khóa | Chụp ảnh mã bằng camera mặc định của điện thoại (sẽ lên cloud backup) |
| Tạo lại bộ mã sau khi bất kỳ mã dùng-một-lần nào bị tiêu thụ | Dựa vào "Tôi sẽ nhớ" — bạn sẽ không nhớ đâu, sáu tháng sau |
Ghi nhãn bản sao lưu rõ ràng: NoxHash 2FA recovery — 2026 |
Lưu mã cùng với mật khẩu NoxHash trong một tệp không mã hóa duy nhất |
Nguyên tắc cốt lõi là tách biệt các yếu tố: mật khẩu nằm trong đầu bạn hoặc trình quản lý mật khẩu, ứng dụng xác thực nằm trong điện thoại, và mã khôi phục nằm ở nơi độc lập với cả hai. Mất một thiết bị không bao giờ được phép cướp đi nhiều hơn một trong các yếu tố này cùng lúc.
Câu hỏi thường gặp
Tôi có thể dùng lại một mã khôi phục sau khi đã dùng một lần không?
Không — mỗi mã trong 8 mã là chỉ dùng một lần nghiêm ngặt. Sau khi bị tiêu thụ, cùng một mã không thể đăng nhập cho bạn lần nữa, ngay cả từ thiết bị của bạn. Đây là đặc tính bảo mật, không phải lỗi: nó ngăn chặn bất kỳ ai sau này thấy danh sách cũ của bạn phát lại một mã đã dùng chống lại tài khoản.
Tôi nhận được bao nhiêu mã và chúng trông như thế nào?
NoxHash cấp đúng 8 mã khôi phục khi bạn bật 2FA. Mỗi mã là chuỗi 8 ký tự viết hoa theo định dạng XXXX-XXXX — hai khối 4 ký tự cách nhau bằng dấu gạch ngang, sử dụng chữ cái và chữ số. Chúng không phân biệt hoa/thường khi nhập nhưng hiển thị bằng chữ hoa để dễ đọc.
Chuyện gì xảy ra nếu tôi tạo lại trong khi vẫn còn mã chưa dùng?
Bộ 8 mã trước đó bị vô hiệu ngay lập tức và được thay thế bằng 8 mã hoàn toàn mới. Ngay cả khi bạn đã thuộc lòng một mã cũ, nó sẽ không hoạt động sau khi tạo lại. Đó chính là điểm mấu chốt — nếu bạn nghĩ có người khác đã thấy danh sách, hãy tạo lại và mã cũ trở nên vô dụng với họ.
Tôi có cần đăng nhập để tạo lại mã không?
Có. Chức năng tạo lại nằm trong bảng hồ sơ tại Hồ sơ → Xác thực hai yếu tố, đòi hỏi một phiên đã xác thực. Nếu bạn hoàn toàn bị khóa, trước tiên cần vào lại — hoặc bằng mã khôi phục chưa dùng, hoặc qua xác minh danh tính do hỗ trợ dẫn dắt nếu bạn không có mã nào.
Tôi lỡ dùng mã khôi phục — có nên lo không?
Không cần — bạn chỉ giảm từ 8 xuống còn 7 mã chưa dùng. Nếu muốn quay lại đủ bộ 8, hãy mở Hồ sơ → Xác thực hai yếu tố và nhấp Tạo lại mã. Lưu 8 mã mới vào vị trí sao lưu thường dùng. Không có gì khác trên tài khoản bị ảnh hưởng bởi việc dùng một lần.
Mã khôi phục có an toàn hơn 2FA qua SMS không?
Có — an toàn hơn đáng kể. Mã SMS có thể bị đánh chặn bởi tấn công SIM-swap, khi kẻ trộm thuyết phục nhà mạng chuyển số của bạn sang điện thoại của chúng. Mã khôi phục lưu ngoại tuyến miễn nhiễm với điều đó. NoxHash kết hợp TOTP (mã ứng dụng điện thoại) với mã khôi phục chính vì lý do này — không có SMS trong chu trình.
Hướng dẫn bảo mật, không phải lời đảm bảo
Mã khôi phục là lưới an toàn mạnh, nhưng không kiểm soát đơn lẻ nào loại bỏ được mọi rủi ro. Hãy kết hợp chúng với mật khẩu duy nhất, bản sao lưu ngoại tuyến, và cảnh giác trước phishing. Hướng dẫn này mang tính giáo dục và không phải lời khuyên tài chính hay pháp lý — trách nhiệm về bảo mật tài khoản và bất kỳ khoản thu nhập crypto liên quan nào thuộc về chủ tài khoản. Nếu nghi ngờ, liên hệ hỗ trợ NoxHash trước khi hành động.