针对矿工的常见加密骗局 —— 如何保持安全
针对比特币矿工的 6 种骗局模式 —— 假升级、矿池劫持、假冒客服、SIM 卡交换、赠送陷阱,以及如何识别每一种。
针对矿工的加密骗局是专门瞄准已经持有比特币挖矿账户和定期 BTC 收益的人的诈骗手段。与那些诱骗新人进入虚假平台的骗局不同,以下六种模式 —— 假固件、矿池劫持、冒充客服、SIM 卡交换、双倍收益陷阱和回收服务诈骗 —— 之所以盯上矿工,正是因为您是可被识别的加密资产持有者。

为什么矿工会被特别盯上
一旦您可被识别为矿工,您就成了高价值目标。骗子知道您拥有平台账户、有定期的 BTC 收益流入,并且 —— 通常 —— 在某处有公开的足迹。您在 Twitter/X 上发了一张 hashrate 截图。您在 Reddit r/BitcoinMining 上提问过。您的钱包簇在公链上可见。某个无关交易所的 KYC 数据泄露暴露了您的邮箱。任意其中一项就足够。
矿工与普通加密持有者的区别在于可预测性。普通 HODLer 也许一年才动一次币。而矿工每月都有 BTC 流入、每周查看一次 dashboard,通常都设置了 2FA、有硬件钱包,并使用一套熟悉的工具 —— 这些恰恰是骗子学着模仿的对象。下面的六种模式不是假设。它们经常出现在 IC3.gov(FBI 互联网犯罪投诉中心)的报告里、挖矿 subreddit 上,以及硬件钱包的社区帖子中。
1. 假矿机固件
"免费固件让您的 S21 hashrate 提升 20%" —— 实际上是窃取钱包文件或重定向 hashrate 的恶意软件。
2. 矿池重定向 / stratum 劫持
攻击者修改您的矿机配置使其指向他们的矿池,悄悄抽走您的 hashrate 数日之久。
3. 假冒客服联系
假冒的"NoxHash 客服"通过 Telegram、邮件或电话索要您的助记词、密码或 2FA 验证码。
4. SIM 卡交换
运营商将您的号码移植到攻击者的 SIM 卡,这样他们就能接收您的 SMS 2FA 验证码。
5. "双倍收益"陷阱
"将 BTC 发送到此地址以加速挖矿,我们会双倍返还" —— 经典的预付费诈骗。
6. 回收 / 税务诈骗
"我们能找回您被盗的加密货币"或"为您处理挖矿税务赦免" —— 任何损失之后的第二波诈骗。
骗局模式 #1 —— 假矿机固件和升级包
宣传话术非常诱人:"刷入此固件,您的 Antminer S21 将快 20%。"下载链接位于一个看起来几乎跟 Bitmain 一模一样的网站,可能是 bitmain-firmware.net 而不是真正的 bitmain.com。有时它由一位昨天才加入的用户发布在 Telegram 挖矿群里。安装包运行,屏幕显示进度条,看起来一切正常。
实际上,这种固件做两件事之一。它会扫描矿机和任何外接硬盘以查找钱包文件(wallet.dat、Electrum 助记词、浏览器存储的交易所会话),然后窃取出去。或者它会悄悄改写矿机的 stratum URL,让您支付电费产出的 hashrate 流向攻击者的矿池。您仍然看到风扇在转,只是 dashboard 越来越安静。
防御方法。Antminer、WhatsMiner 和其他每一款主流 ASIC 的固件,只能从制造商的官方网站获取 —— 在地址栏中手动输入,而不是点击消息中的链接。用厂商网站公布的 SHA-256 校验值核对您下载的文件。永远不要刷入任何在私信或论坛帖子中被推荐的固件,无论该评论收到了多少赞。如果您通过 NoxHash 这样的平台使用托管硬件,您根本不需要刷固件 —— 运营方会处理这一切,从而消除整个攻击面。
骗局模式 #2 —— 矿池重定向和 stratum 劫持
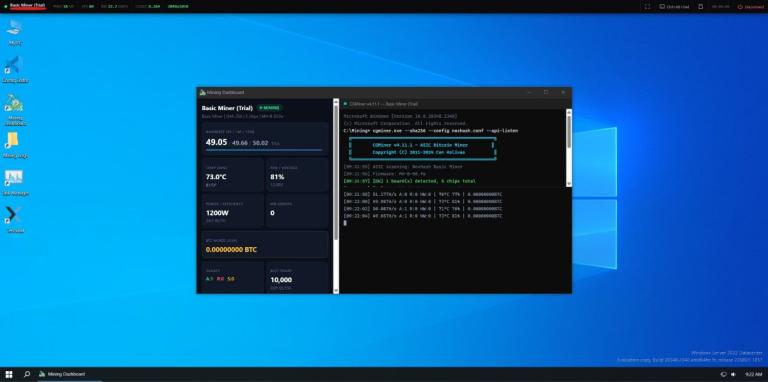
每台 ASIC 矿机都指向一个 stratum URL,告诉它把 share 提交到哪里。把那一行配置改掉,您每一焦耳电的产出就替别人挖了。攻击者通过两种方式进入。技术层面:他们攻破矿机的 web UI(默认凭据竟然仍然非常普遍),或入侵家庭网络重写配置。社会工程层面:他们以"矿池客服"的身份给您发邮件,声称您需要迁移到一个新的端点"以获得更好的收益",而您亲自把他们的 URL 粘贴了进去。
阴险之处在于发现的延迟。矿机仍在 hash,仍然发热,仍显示工作进行中。但奖励正流向攻击者的地址。取决于您查看 payout 的频率,可能要好几天 —— 有时几周 —— 才会注意到 dashboard 的偏差。
防御方法。把您真实的矿池地址写下来,每月对照矿机配置检查一次。为不明原因的 hashrate 下降或错过的 payout 时间窗设置告警。立即把矿机的管理员密码从默认值改掉。对 NoxHash 的租户而言,这一切又被抽象掉了 —— 您的 stratum 目标在我们的基础设施内部管理,不会以可被骗去编辑的形式暴露出来。但通用原则在哪里都适用:payout 的稳定性是您的报警绳,因此请监控它。
骗局模式 #3 —— 假冒 NoxHash 客服
这是按数量计算最常见的骗局,而它的破坏力源于它武器化了您被训练去遵循的本能:有问题时,联系客服。您收到一条消息 —— 邮件、Telegram 私信、Discord 提及,有时是真正的电话 —— 来自使用 NoxHash 名称、徽标和一个看起来合理的工单号的人。"我们检测到您矿机上的异常活动。请通过确认您的 2FA 验证码 / 助记词 / 密码来验证您的账户。"
真正的平台不会索取这些东西。永远不会。NoxHash 的政策非常具体,值得记下:我们只从我们的官方域名联系您、我们绝不会索要您的助记词、密码、恢复码或 2FA 验证码,以及我们不会通过 Telegram 私信或社交媒体私信主动联系。社区聊天室里有冒名顶替者;官方支持渠道是平台本身登录后的帮助面板。
防御方法。如果您收到任何看似来自 NoxHash 客服的入站消息,请假定它是假的,直到您自己打开平台并查看应用内收件箱来核实它。举报冒名顶替。永远不要将助记词或密码提供给任何人,包括穿着正确制服的人。
骗局模式 #4 —— SIM 卡交换攻击
SIM 卡交换是指攻击者说服您的移动运营商把您的电话号码移植到他们控制的 SIM 卡上。有了您的号码,他们就能接收任何 SMS 2FA 验证码。有了验证码,他们能掏空交易所账户、重置邮箱密码,并最终扩散到加密钱包。矿工被盯上是因为攻击者知道有每月的 BTC 流入值得偷。
警告信号来得残酷而迅速。您的手机突然显示"无服务" —— 不是死角,而是永久性的。几分钟后,密码重置邮件开始涌入。等您弄清楚发生了什么,攻击者已经把您的账户都过了一遍。
防御方法。切勿将 SMS 2FA 用于任何与加密相关的事项。NoxHash 使用 TOTP(Google Authenticator、Authy)—— 而不是 SMS —— 正是出于这个原因。向您的移动运营商添加一个号码移植冻结 PIN;只要您要求,大多数运营商都会提供。考虑将一个仅用于加密的电话号码与您的主号码分开,绝不公开发布。把您的恢复邮箱当成保险库 —— 它的失陷比丢失任何单一钱包都更糟。
骗局模式 #5 —— "双倍挖矿收益"赠送陷阱
宣传话术读起来像这样:"在接下来一小时内向此地址发送 0.05 BTC,您将收到 0.10 BTC 返回。限时矿池加速。仅限已认证用户。"有时被包装成 Elon Musk 风格的赠送活动,有时是"矿池促销",有时是"Bitmain 忠诚奖励"。机制都一样:您先付,您什么都收不到。
这是预付费诈骗,互联网上最古老的骗局类别之一,只是披上了一件挖矿外套。没有任何合法机构 —— 不是 Bitmain、不是 Binance、不是任何挖矿池,当然不是 NoxHash —— 会对您发送的 BTC 双倍返还。挖矿物理学中不存在让一笔入金产出两倍输出的机制。BTC 直接进入攻击者的钱包,通常在数小时内通过混币器洗白。
防御方法。如果听起来好得不像真的,那就不是真的。就这样。屏蔽该账户,并在 chainabuse.com 举报该地址,这样别人就能在他们送出之前被警告。"已认证"的蓝勾和精美的网站做起来不要钱;您的 BTC 损失起来可不是免费的。
NoxHash 客服绝不会索要您的助记词或密码
如果有人自称是我们却索要这些 —— 或一个 2FA 验证码、或一次远程访问会话 —— 那就是骗局。请立即通过登录后 dashboard 中的应用内支持面板举报冒名顶替。
骗局模式 #6 —— 回收服务和虚假税务和解
因诈骗损失加密货币会留下第二处更小但容易被忽视的伤口:您现在已上了一份名单。骗子把受害者名单卖给其他骗子,而第二波则带着量身定制的话术到来。"我们专门追回被盗加密货币。预付 500 美元,我们就能追踪您的资金。"或者:"国税局挖矿收入特赦 —— 一次性付费即可了结您 2024 年未申报的 BTC 收入。"
两者都是假的。真正的加密追回极其罕见;一旦 BTC 经过混币器,大部分都无法追回。少数专业公司和区块链取证团队确实存在,但他们不会主动私信受害者,也不会在开始工作前要求付款。真正的税务机构 —— 美国的 IRS、英国的 HMRC,以及其他地方的类似机构 —— 首先通过邮政邮件联系您,而不是 Telegram 消息。
防御方法。把任何不请自来的"回收"或"税务和解"邀约都当作原始骗局的延续。永远不要为回收服务预先付款。对挖矿收入的真实税务问题,请咨询您所在司法管辖区的持证 CPA 或税务律师 —— 他们会有可核实的执照号和真实的办公室。
如果您已经被骗,该怎么办
速度没有您想的那么重要 —— BTC 通常在几分钟内就消失了 —— 但记录非常重要。按顺序逐步进行,而不是一次全做。
立即制止进一步损失
将受影响的设备从网络断开。撤销每个交易所和平台账户的活动会话。从邮箱开始轮换每一个密码。如果硬件钱包的助记词被泄露,先把剩余资金转移到新生成的钱包,再做其他事情。
记录一切
截屏消息、保存交易哈希、记录时间戳、保留邮件头。趁记忆鲜活时写下时间线。这将成为执法机构的证据,有时也是日后申请网络保险或税务损失抵扣所必需的。
向执法机构报案
美国居民:在 IC3.gov 和当地 FBI 分局立案。其他地区:对应的网络犯罪举报单位(英国的 Action Fraud、德国的 BKA、澳大利亚的 ACCC Scamwatch)。即使追回希望渺茫,这些立案也会汇入帮助打击犯罪团伙的模式数据库。
向平台举报冒名顶替
如果该骗局冒充 NoxHash,请通过我们的应用内支持面板转发消息和发件人详情。我们会用这些报告去追查虚假 Telegram 频道和被仿冒的域名。如果硬件钱包公司被冒充,对其官方联系方式做同样的事。
处理税务方面
在许多司法管辖区,加密资产因诈骗造成的损失可以作为盗窃损失或资本损失抵扣挖矿收入。不要瞎猜 —— 与您所在国家的持证税务专业人士谈谈。不要给任何主动联系您谈论此事的人付钱。
防御思维 —— 覆盖大多数情况的四条规则
主动联系 = 可疑
如果有人主动找您谈论您的挖矿账户,默认保持怀疑。从已登录的平台发起客服支持,而不是从那条消息。
助记词不在线上任何地方
不在您的电脑里、不在密码管理器的云同步中、不在照片里。也绝不交给任何人 —— 不存在任何合法情景需要分享助记词。
紧迫感是破绽
"15 分钟内验证,否则您的账户将被锁定。"真正的平台不会用恐慌计时器运作。如果您感到被催促,那就是攻击。
如果它能让钱翻倍,那它不能
没有任何机制 —— Bitcoin 内部、挖矿内部、任何合法平台内部 —— 能返还比您发送更多的金额。其他承诺都是带新闻稿的盗窃。
常见问题
骗子最初是怎么找到矿工的?
主要靠公开足迹。Twitter 或 X 上的 hashrate 截图、r/BitcoinMining 上的帖子、论坛用户名、链上可见的钱包簇,以及 —— 最常见的 —— 来自无关数据泄露的邮箱地址。一旦您的邮箱进入"加密用户"名单,有针对性的钓鱼会在数周内到来。
假冒 Ledger 或 Bitmain 客服的骗局是真的吗?
是的 —— 两者都被严重冒充。Ledger 2020 年的客户邮箱泄露引发了一条至今未断的有针对性钓鱼长尾。Bitmain 和 WhatsMiner 的客户经常面对假冒的"固件更新"和"保修"话术。永远通过厂商已验证的官方渠道发起联系。
"矿池加速"服务在任何地方真实存在吗?
不存在。没有任何挖矿池会把您发送过去的 BTC 翻倍。矿池根据提交的 hashrate 支付奖励,而非接收的存款。任何使用"pool boost"、"mining accelerator"或"hashrate multiplier"等词换取预付 BTC 的话术都是诈骗 —— 没有合法例外。
当今针对矿工最常见的骗局是什么?
按数量看是假冒客服,按单笔受害者损失金额看是 SIM 卡交换。冒充成本低、容易规模化;SIM 卡交换需要锁定目标,但单个受害者可以被洗走六位数。两者都依靠紧迫感和社会信任,而非技术漏洞。
我能拿回被盗的 BTC 吗?
很少。追回发生在资金停留在可识别的交易所且执法行动迅速时,或区块链取证公司追查到罕见的技术失误时。大部分被盗 BTC 在数小时内被混币,实际上变得无法追回。请对承诺保证追回的人保持深度怀疑。
使用云挖矿平台能减少我被骗的风险吗?
部分能。固件刷写、stratum 配置和实体硬件被盗都由运营方处理 —— 这些攻击面消失了。您仍然需要保护账户凭据、2FA、邮箱和电话号码。骗局只是转移而非消失,而转移通常朝着冒充和 SIM 卡交换的方向。
仅供参考 —— 非法律、安全或投资建议
本文描述了从公开报告和我们自身事件响应经验中观察到的常见骗局模式。它不构成法律意见、安全咨询或投资指导。诈骗手法持续演化 —— 请以怀疑的态度对待每一次主动联系,并就您具体情况下的事项咨询持证专业人士(执法机构、税务顾问、安全公司)。