NoxHash API로 마이너를 프로그래밍적으로 모니터링하는 방법
NoxHash 마이너를 API로 모니터링하는 개발자 가이드: 인증, 폴링 패턴, 오프라인 알림, 웹훅, 바로 활용 가능한 Python 샘플 스크립트 포함.
NoxHash 마이너를 프로그래밍 방식으로 모니터링한다는 것은 API 키를 사용하여 실시간 해시레이트, 상태, 수익을 자신의 도구로 가져오는 것을 의미합니다 — Python 스크립트, Google Sheet, Grafana 대시보드, 또는 SMS 알림 파이프라인으로요. 이 가이드는 polling, webhook, rate limit 에티켓을 포함해 안정적인 모니터를 구축하는 일반적인 패턴을 안내합니다.

대시보드 대신 API로 마이너를 모니터링해야 하는 이유
NoxHash 웹 대시보드는 사람을 위해 만들어졌습니다. 로그인해서 해시레이트와 BTC 잔액을 한 번 훑어보고 로그아웃합니다. 이는 한두 대의 마이너에는 잘 작동합니다. 그러나 여러 대여를 운영하거나 새벽 3시에 문제가 생겼을 때 알림을 받고 싶다면, 대신 지켜봐 줄 기계가 필요합니다.
API 모니터는 대시보드 바깥에 위치하며 동일한 데이터를 정해진 스케줄로 가져옵니다. 수익을 스프레드시트에 기록하거나, 메트릭을 Grafana로 푸시하거나, 마이너가 offline이 되는 순간 문자를 보낼 수 있습니다. 로직은 사용자의 것이므로, 언제 알림을 받을지 그리고 무엇을 "문제"로 볼지는 사용자가 정확히 결정합니다.
Offline 감지
대여한 마이너의 상태가 running에서 stopped로 바뀌면 몇 분 내에 SMS나 이메일을 받습니다 — 다음 날 아침 우연히 로그인할 때가 아니라요.
자동화된 보고서
일일 수익 한 행을 Google Sheet나 로컬 데이터베이스에 추가하세요. 대시보드 보존 기간과 무관한 완전한 히스토리를 구축해서, 세금이나 회계에 바로 쓸 수 있습니다.
맞춤형 대시보드
메트릭을 Grafana, Prometheus 또는 직접 만든 React 페이지로 보내세요. NoxHash 해시레이트와 BTC 시세를 결합해 진정한 수익성 뷰를 만들 수 있습니다.
1단계 — NoxHash 계정에서 API 키 만들기
모든 API 호출은 인증된 신원을 필요로 합니다. NoxHash는 계정 설정에서 개인 API 키를 발급하며, 만료일을 설정할 수 있어 유출된 키가 자동으로 작동을 멈추게 할 수 있습니다.
Profile → API Keys 열기
로그인 후 아바타를 클릭하고 프로필의 API Keys 섹션으로 이동합니다. 아직 켜지 않았다면 먼저 2FA를 활성화하세요 — 키 관리 페이지가 비밀번호 하나만으로 보호되는 상황은 피해야 합니다.
만료일이 있는 새 키 생성
키에 설명적인 이름("home-grafana", "sheets-logger")을 주고 만료일을 설정하세요 — 90일이 합리적인 기본값입니다. 짧은 수명의 키는 Git 커밋이나 채팅 로그에 유출되었을 때 피해를 제한합니다.
키를 복사하고 안전하게 보관
전체 키는 정확히 한 번만 표시됩니다. 비밀번호 관리자나 환경 변수 저장소에 붙여 넣으세요 — 소스 파일에 절대 하드코딩하지 마세요. 서버에서는 Git이 무시하는 .env 파일에 보관하세요.
최신 API 문서 확인
endpoint 경로, header, rate limit 규칙은 바뀔 수 있습니다. 코딩하기 전에 NoxHash 공식 문서에서 정확한 base URL, 인증 header, 마이너 목록 라우트를 확인하세요. 아래 예제는 그럴듯하지만 일반적인 이름을 사용합니다 — 계약이 아니라 형태로 여기세요.
2단계 — 최소 구성의 Python 모니터 (의사 코드)
다음은 인증하고, 마이너 목록을 가져오고, 30분 넘게 offline인 마이너를 표시하는 작고 읽기 쉬운 Python 스크립트입니다. 의도적으로 단순하게 만들어 requests 외에 종속성이 없으므로, 오늘 cron job에 넣고 내일 견고하게 다듬을 수 있습니다.
import os, time, requests
from datetime import datetime, timedelta, timezone

API_BASE = "https://api.noxhash.com/v1"   # confirm in current docs
API_KEY  = os.environ["NOXHASH_API_KEY"]  # never hard-code
OFFLINE_THRESHOLD = timedelta(minutes=30)

headers = {
    "Authorization": f"Bearer {API_KEY}",
    "Accept": "application/json",
}

def fetch_miners():
    r = requests.get(f"{API_BASE}/miners", headers=headers, timeout=10)
    r.raise_for_status()
    return r.json().get("data", [])

def check_offline(miners):
    now = datetime.now(timezone.utc)
    alerts = []
    for m in miners:
        if m["status"] != "running":
            last_seen = datetime.fromisoformat(m["last_seen_at"])
            if now - last_seen > OFFLINE_THRESHOLD:
                alerts.append(m)
    return alerts

def send_sms(miner):
    # plug in Twilio / Vonage / a webhook to your phone
    print(f"ALERT: {miner['name']} offline since {miner['last_seen_at']}")

if __name__ == "__main__":
    while True:
        try:
            for miner in check_offline(fetch_miners()):
                send_sms(miner)
        except requests.HTTPError as e:
            print(f"API error: {e}")
        time.sleep(300)  # poll every 5 minutes — be kind to the API
JavaScript를 선호하시나요? 같은 형태가 Node.js 스크립트의 fetch로도 동작하며, cron runner나 serverless scheduler로 예약할 수 있습니다. 로직은 동일합니다: 인증, 마이너 목록, status와 timestamp 기준 필터링, 알림.
const API_BASE = "https://api.noxhash.com/v1";
const API_KEY  = process.env.NOXHASH_API_KEY;
const OFFLINE_MS = 30 * 60 * 1000;

async function fetchMiners() {
  const res = await fetch(`${API_BASE}/miners`, {
    headers: { Authorization: `Bearer ${API_KEY}` },
  });
  if (!res.ok) throw new Error(`HTTP ${res.status}`);
  const { data } = await res.json();
  return data;
}

function offlineAlerts(miners) {
  const now = Date.now();
  return miners.filter(m =>
    m.status !== "running" &&
    now - new Date(m.last_seen_at).getTime() > OFFLINE_MS
  );
}

setInterval(async () => {
  try {
    const alerts = offlineAlerts(await fetchMiners());
    alerts.forEach(m => console.log(`ALERT: ${m.name} offline`));
  } catch (e) { console.error(e.message); }
}, 5 * 60 * 1000);
몇 분 만에 스크립트를 실제 마이너에 연결하세요
위의 Python과 Node 예제가 살아나려면 한 가지가 필요합니다: 실행 중인 마이너가 있는 NoxHash 계정입니다. 무료로 가입하고 2일짜리 Basic Miner 체험을 활성화한 뒤 API 키를 생성하고, 실제 해시레이트 데이터로 스크립트를 실행해 보세요.
먼저 만들어 볼 만한 세 가지 활용 사례
첫날부터 모든 것을 만들 필요는 없습니다. 아래에서 하나를 골라 이번 주말에 출시해 보세요 — 각각은 저녁 한 번이면 충분히 작고, 월요일 아침에 정말로 유용합니다.
SMS offline 알림
위의 Python 스크립트를 월 5달러짜리 VPS에 cron으로 돌려보세요. send_sms 함수를 Twilio나 전화 webhook에 연결하면 커피가 식기 전에 멈춘 마이너를 알아챕니다.
일일 Google Sheet 로그
Sheets용 Google Apps Script를 사용해 NoxHash 일일 수익을 가져와 매일 아침 각 마이너마다 한 행씩 추가합니다. 세금 기록과 빠른 차트에 완벽합니다.
Grafana 대시보드
작은 exporter를 통해 해시레이트와 BTC 수익을 Prometheus로 푸시한 뒤, BTC 가격과 함께 그래프로 그립니다. 한 번 보면 이번 주 마이너가 시장을 이겼는지 알 수 있습니다.
Polling vs Webhook — 어떤 패턴이 맞을까요?
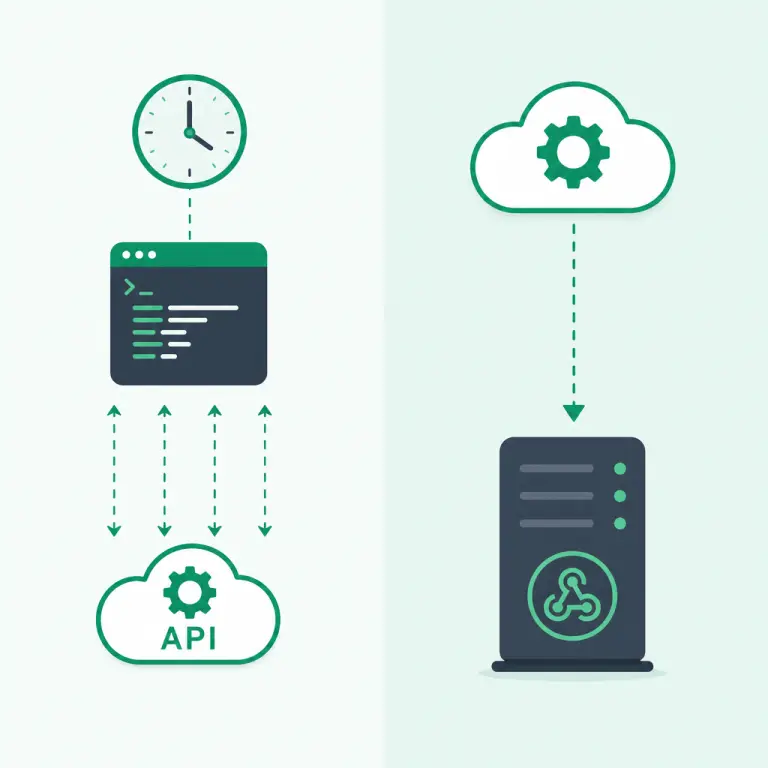
Polling은 스크립트가 타이머에 맞춰 API에 "새로운 게 뭐야?"라고 묻는 방식입니다. Webhook은 흐름을 뒤집습니다: NoxHash가 사용자가 호스팅하는 URL로 이벤트를 푸시합니다. 둘 다 자리가 있습니다. API가 관심 있는 이벤트에 webhook을 현재 지원한다면 더 저렴하고 빠릅니다; 그렇지 않다면 예의 바른 polling 루프도 충분히 잘 작동합니다.
| 요소 | Webhook | Polling |
|---|---|---|
| 상태 변경 지연 | 초 단위 | 최대 polling 주기 1회 |
| API 요청 양 | 이벤트 발생 시에만 | 이벤트 유무와 상관없이 매 tick |
| 필요 인프라 | 공개 HTTPS endpoint | cron이 가능한 어느 머신이든 |
| 누락 이벤트 처리 | 재시도 + 서명 검증에 의존 | 자가 치유 — 다음 tick에서 따라잡음 |
| 적합한 용도 | 저지연 알림, 여러 대의 마이너 | 간단한 스크립트, 주기 보고서 |
하이브리드가 종종 정답입니다: 중요한 알림에는 webhook(마이너 offline, 임대 만료 임박), 주기적 요약에는 polling(일일 수익 로그, 주간 보고서). API가 어떤 이벤트를 제공하는지, 그리고 1~5분의 지연을 얼마나 수용할 수 있는지에 따라 선택하세요.
Rate Limit 에티켓과 키 위생
사용자가 남용하는 API는 사용자가 잃는 API입니다. NoxHash도 모든 진지한 플랫폼처럼 rate limit을 적용하며, 잘못 동작하는 키를 일시적으로 차단할 수 있습니다. 몇 가지 습관이면 통합을 환영받게 하고 계정을 안전하게 유지할 수 있습니다.
1~5분마다 polling
NoxHash의 해시레이트는 분 단위 주기로 갱신됩니다. 매초 polling해도 더 신선한 데이터를 얻지 못하고 rate limit 페널티만 받습니다. 60~300초 간격이 최적입니다.
429 응답에는 back off
HTTP 429(Too Many Requests)를 받으면 Retry-After header를 존중하고 간격을 두 배로 늘리세요. 지수 backoff가 endpoint를 두들겨 강제 차단당하는 것보다 낫습니다.
절대 키를 커밋하지 말기
키는 환경 변수나 secret manager에 보관하세요. 푸시하기 전에 Git 히스토리를 스캔하세요. 노출이 의심되면 즉시 키를 교체하세요 — 짧은 만료 기간은 바로 이를 위한 것입니다.
통합마다 키 하나
스크립트나 서버마다 별도의 키를 사용하세요. 하나가 침해되거나 폐기되면 다른 것을 망가뜨리지 않고 해당 키만 취소할 수 있습니다. 키는 위치가 아니라 기능으로 이름을 지으세요.
자주 묻는 질문
마이너 모니터링에 코딩 경험이 필요한가요?
대시보드 사용에는 필요 없습니다 — 대부분의 요구는 코드 한 줄 없이 충족됩니다. SMS 알림, 스프레드시트 로깅, Grafana 뷰 같은 맞춤 자동화를 원할 때만 기본적인 Python이나 JavaScript 기술이 필요합니다. 비개발자에게는 Sheets의 Google Apps Script만으로도 충분한 경우가 많습니다.
API를 얼마나 자주 안전하게 호출할 수 있나요?
1~5분마다 polling하는 것이 마이닝 모니터링에 충분합니다 — NoxHash의 해시레이트와 수익은 분 단위로 갱신되므로 더 자주 호출해도 더 신선한 데이터는 얻을 수 없습니다. 정확한 rate limit 수치는 항상 최신 API 문서를 확인하고, 어떤 Retry-After header든 존중하세요.
제 API 키가 유출되면 어떻게 되나요?
프로필의 API Keys 페이지에서 즉시 키를 취소한 뒤 새로 생성하고 스크립트를 업데이트하세요. 짧은 만료 기간(예: 90일)은 노출을 자동으로 제한합니다. 계정의 2FA는 자격 증명과 키가 모두 도난당해도 두 번째 장벽이 되어 줍니다.
serverless 함수에서 API를 사용할 수 있나요?
네 — AWS Lambda, Cloudflare Workers, Google Cloud Functions, Vercel Cron 모두 몇 분 간격의 예약 점검에 잘 맞습니다. API 키는 코드에 직접 넣지 말고 해당 제공자의 secret manager에 저장하고, 느린 API 호출이 함수 쿼터를 소진하지 않도록 요청을 timeout으로 감싸세요.
Webhook이 polling을 완전히 대체하나요?
보통 그렇지 않습니다. Webhook은 "마이너 offline"과 같은 개별 이벤트를 즉시 처리하지만, 일일 합계, 히스토리 차트, 누락된 전달 이후의 대조를 위해서는 여전히 polling이나 스냅샷 endpoint가 필요합니다. 대부분의 프로덕션 통합은 둘을 결합합니다: 알림에는 webhook, 요약에는 polling.
모니터링 스크립트가 마이닝 수익에 영향을 주나요?
아닙니다. 모니터링 endpoint에 대해 API는 읽기 전용입니다 — 상태와 수익을 polling해도 해시레이트, uptime, payout에 영향을 주지 않습니다. 스크립트가 얼마나 자주 확인하든 대여된 마이너는 NoxHash 인프라에서 계속 실행됩니다.
재정 또는 보안 조언이 아닙니다
이 가이드는 교육 목적의 일반적인 API 모니터링 패턴을 설명합니다. endpoint 경로, rate limit, webhook 지원은 변경될 수 있으니 프로덕션 코드를 작성하기 전에 항상 최신 NoxHash API 문서와 대조해 확인하세요. 마이닝 수익은 BTC 가격, 네트워크 난이도, 시장 상황에 따라 달라지며 이 모두 빠르게 변할 수 있습니다; 과거 성과가 미래 결과를 보장하지 않습니다. 잃어도 감당할 수 있는 자금만 투입하시고, 자국에서의 암호화폐 수익 관련 문의는 현지 세무 고문과 상담하세요.